“细思极恐!” 湖南湘潭,一名女子吃完早餐,发现付不起7元餐费,一查银行卡,惊呆了:卡里的26万块钱不翼而飞!
湖南湘潭这起盗刷案最让人后背发凉的地方,从来不是丢了 26 万,是它彻底击穿了绝大多数人的反诈常识:没接骗子电话、没给验证码、没点过可疑链接,甚至本人全程都没察觉异常,攒了半辈子的积蓄就被人隔着屏幕一笔笔转走了。
事发当天的场景再普通不过,周女士出门买早餐,扫码付款的时候机器反复提示余额不足,她当时还觉得纳闷,自己全部积蓄都存在这张建设银行卡里,平日里大额收支都走这张卡,怎么会连七块钱都付不出来。
她当场点开手机银行刷新余额,数字跳出来的瞬间,整个人僵在了原地,二十多万的存款就这么凭空消失了,她转身就往最近的银行网点赶,一定要查清楚钱去了哪里。
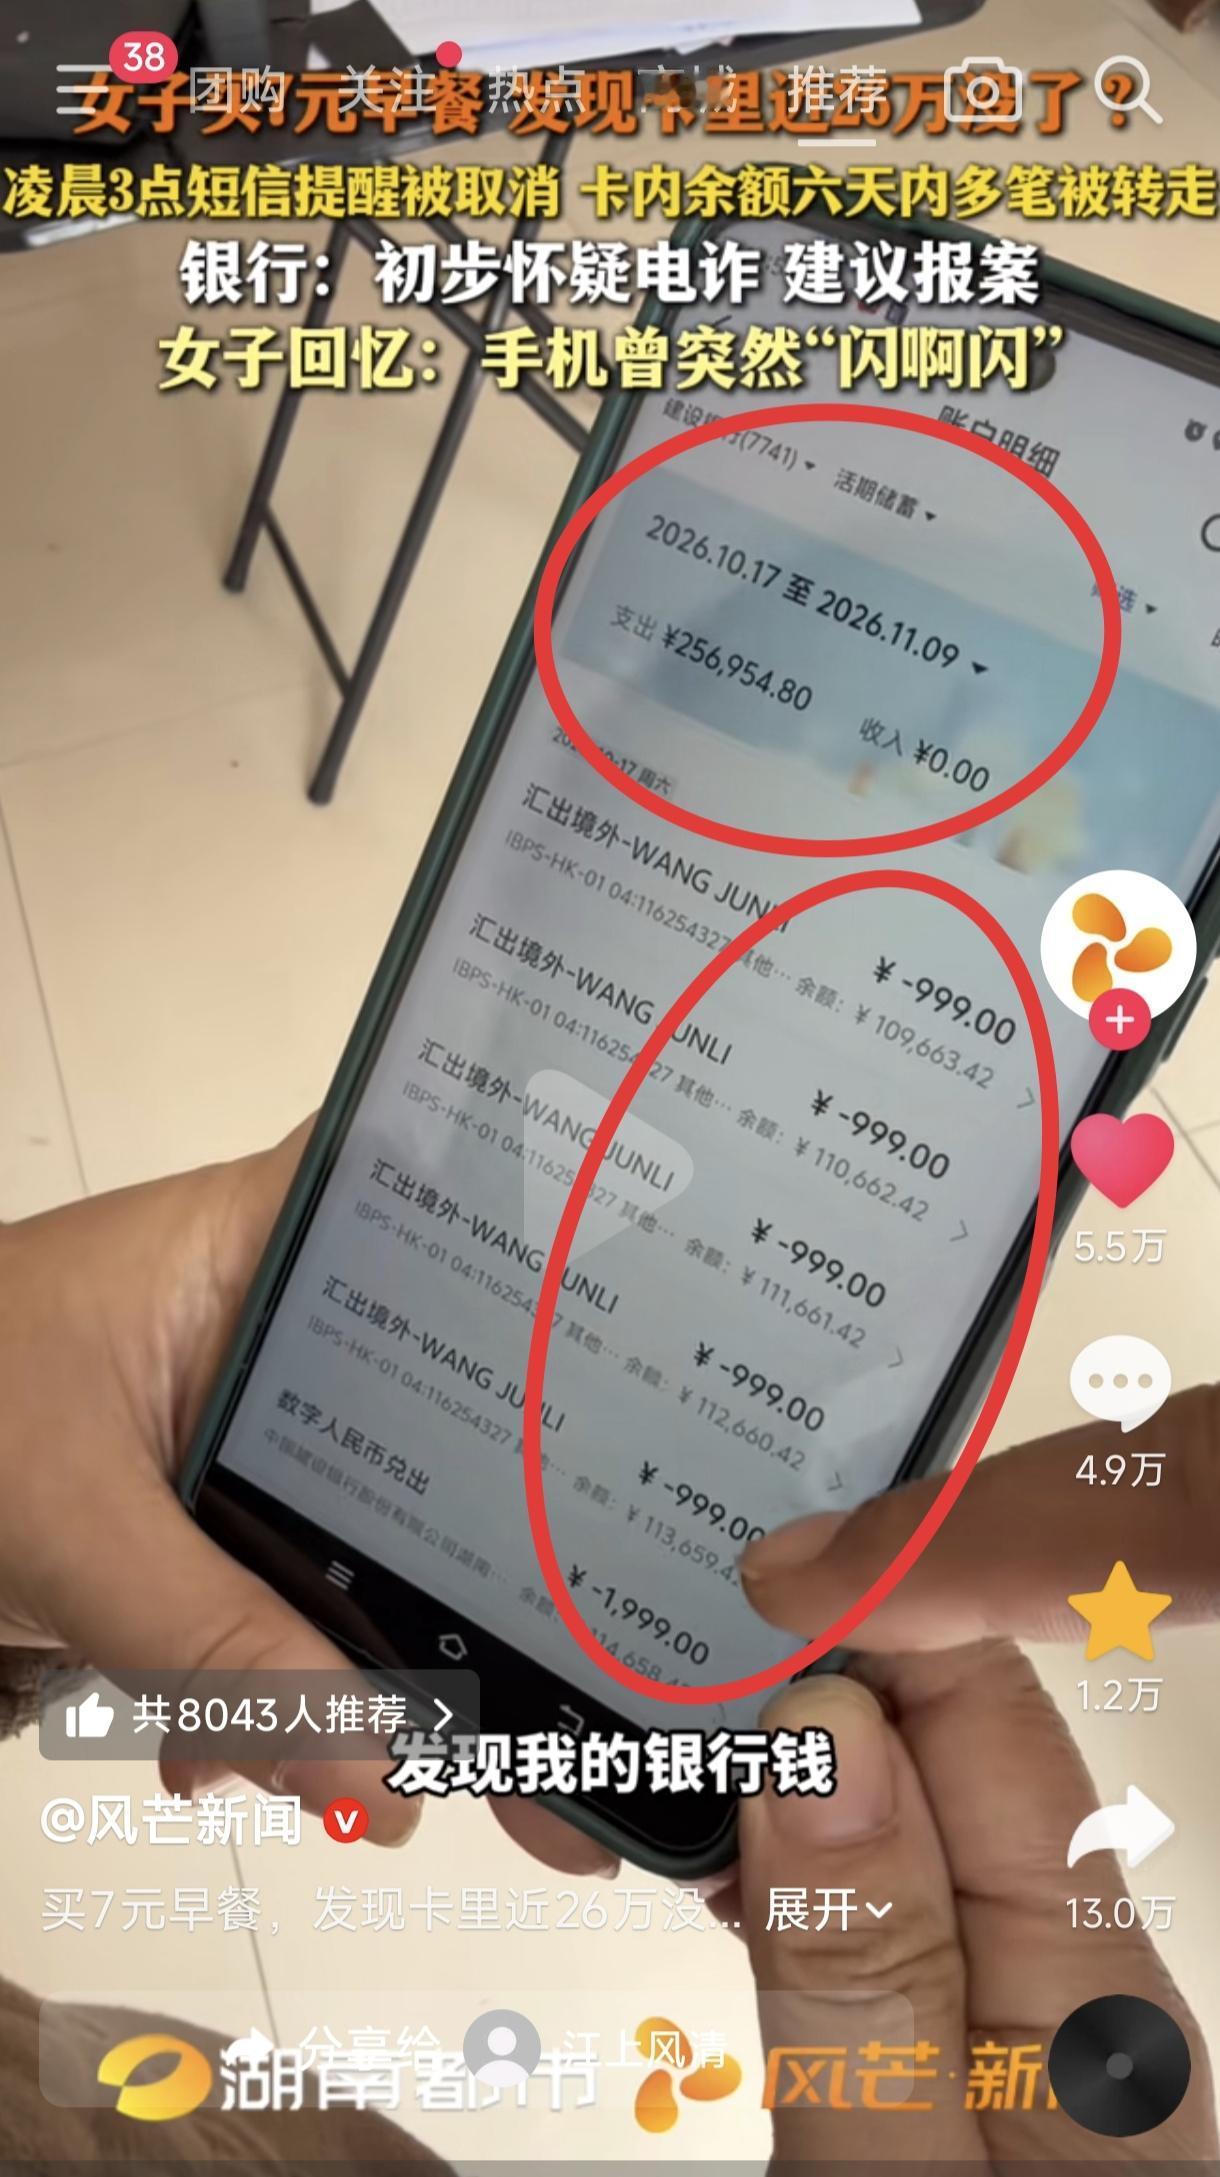
厚厚的交易明细打出来,整件事的诡异之处才一点点浮现,前后整整六天时间,钱分九笔被转走,先是五笔九百九十九元、两笔一千九百九十九元的小额试探,见账户没有任何异常反馈。
紧接着就是五千六百元、十一万一千零四十六元的大额转账,最大的一笔高达十三万一千三百一十五元,加起来总共二十五万六千九百五十四元,几乎把整个账户掏得一干二净。
更让周女士头皮发麻的是,她明明很早就开通了账户变动短信提醒,平时几块钱的收支都能准时收到通知,这么多大额操作,整整六天时间,她一条提醒短信都没收到。
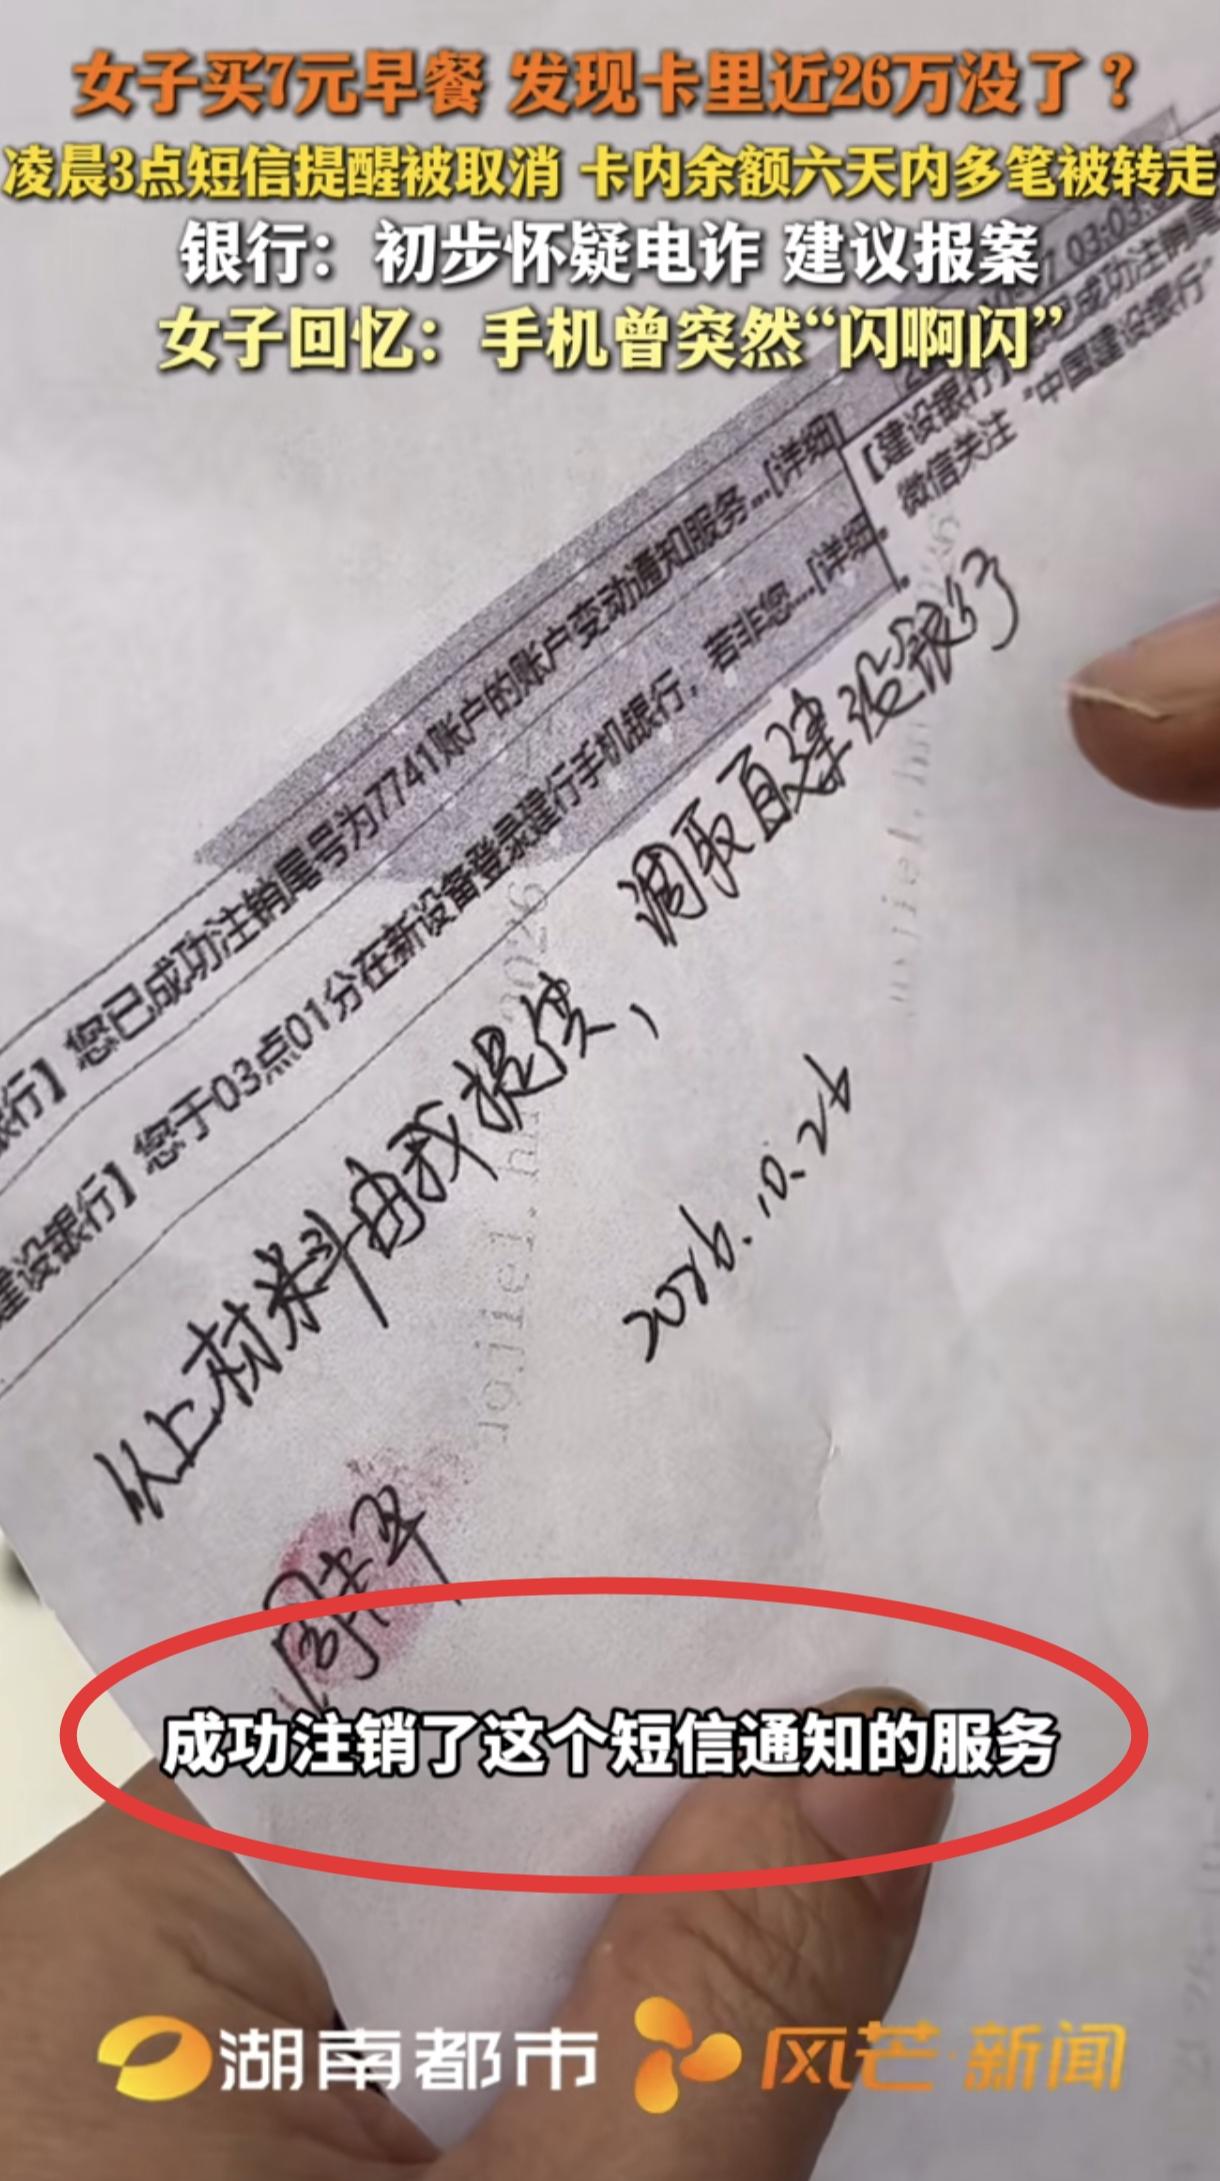
工作人员核查系统后给出的答案,成了整件事最核心的疑点:就在第一笔资金被转走的前一天,凌晨三点零三分,她的银行卡短信提醒服务,被人主动办理了注销,全程没有经过她本人的任何验证。
直到这个时候,周女士才猛地想起之前被她忽略的异常,出事前几天,她正拿着手机刷消息,屏幕突然毫无征兆地黑屏,紧接着不受控制地乱闪了好一阵,按键和触屏全都没反应。
当时她只当是手机系统卡顿,强制重启之后恢复了正常,就没往心里去,现在回头看,那根本不是普通的机器故障,而是恶意木马程序在后台获取手机控制权的征兆,也就是业内说的 “远程设备劫持”,从那一刻起,她的手机就已经不再完全属于自己了。
拿到权限之后,暗处的操作者选在凌晨三点人睡得最沉的时候动手,第一步先掐掉受害人的 “眼睛”,悄无声息注销短信提醒,确保后续操作不会被发现.
第二步盘活所有资金,登录手机银行把定期存款、持有的基金产品全部赎回变现,把分散在各个产品里的钱全部归集到活期账户.
第三步分流出境,开通数字人民币钱包、办理结售汇业务,把人民币兑换成港币,最终打散汇往境外的多个账户。
整套流程行云流水,很多普通储户一辈子都摸不清的跨境外汇业务,对方几分钟就操作完毕,每一步都精准踩在银行风控的模糊地带。
读完整个案例,我最大的感受是,我们对反诈的认知,真的已经跟不上诈骗手段的迭代速度了。
很多人至今还觉得,只要守住密码、不接骗子电话、不给验证码、不点陌生链接,就能高枕无忧。
可这种新型盗刷根本不跟你玩话术套路,它直接攻击你的终端设备,拿到完整操作权限之后,所有指令都从你的常用设备、常用网络发出,别说普通人防不胜防,就连银行的自动化风控系统,都很难分辨操作的到底是本人还是盗刷者。
也有人说这件事银行该负全责,非工作时间注销安全提醒、大额跨境转账,都该有人工核实。
这话有道理,但也忽略了现实的难处:当所有操作都符合 “本人设备、常用环境” 的风控模型,系统很难凭空判定风险。
这恰恰是这类诈骗最狡猾的地方 —— 它绕过了所有明面上的防线,从最底层的设备权限突破,相当于直接拿到了进入你家的钥匙。
目前案件还在进一步调查中,资金能不能全额追回还没有定论,但这件事给所有人都敲响了警钟:大额积蓄尽量不要和日常扫码支付的手机绑定在同一张卡上.
手机如果频繁出现莫名黑屏、闪屏、自动亮屏、应用闪退,别不当回事,立刻断网排查;定期检查一下自己的账户提醒、支付授权状态。
反诈从来不是一劳永逸的事,骗子的手段在升级,我们的安全防线也得跟着往前挪。别等钱没了,才反应过来自己早就该升级防备了。