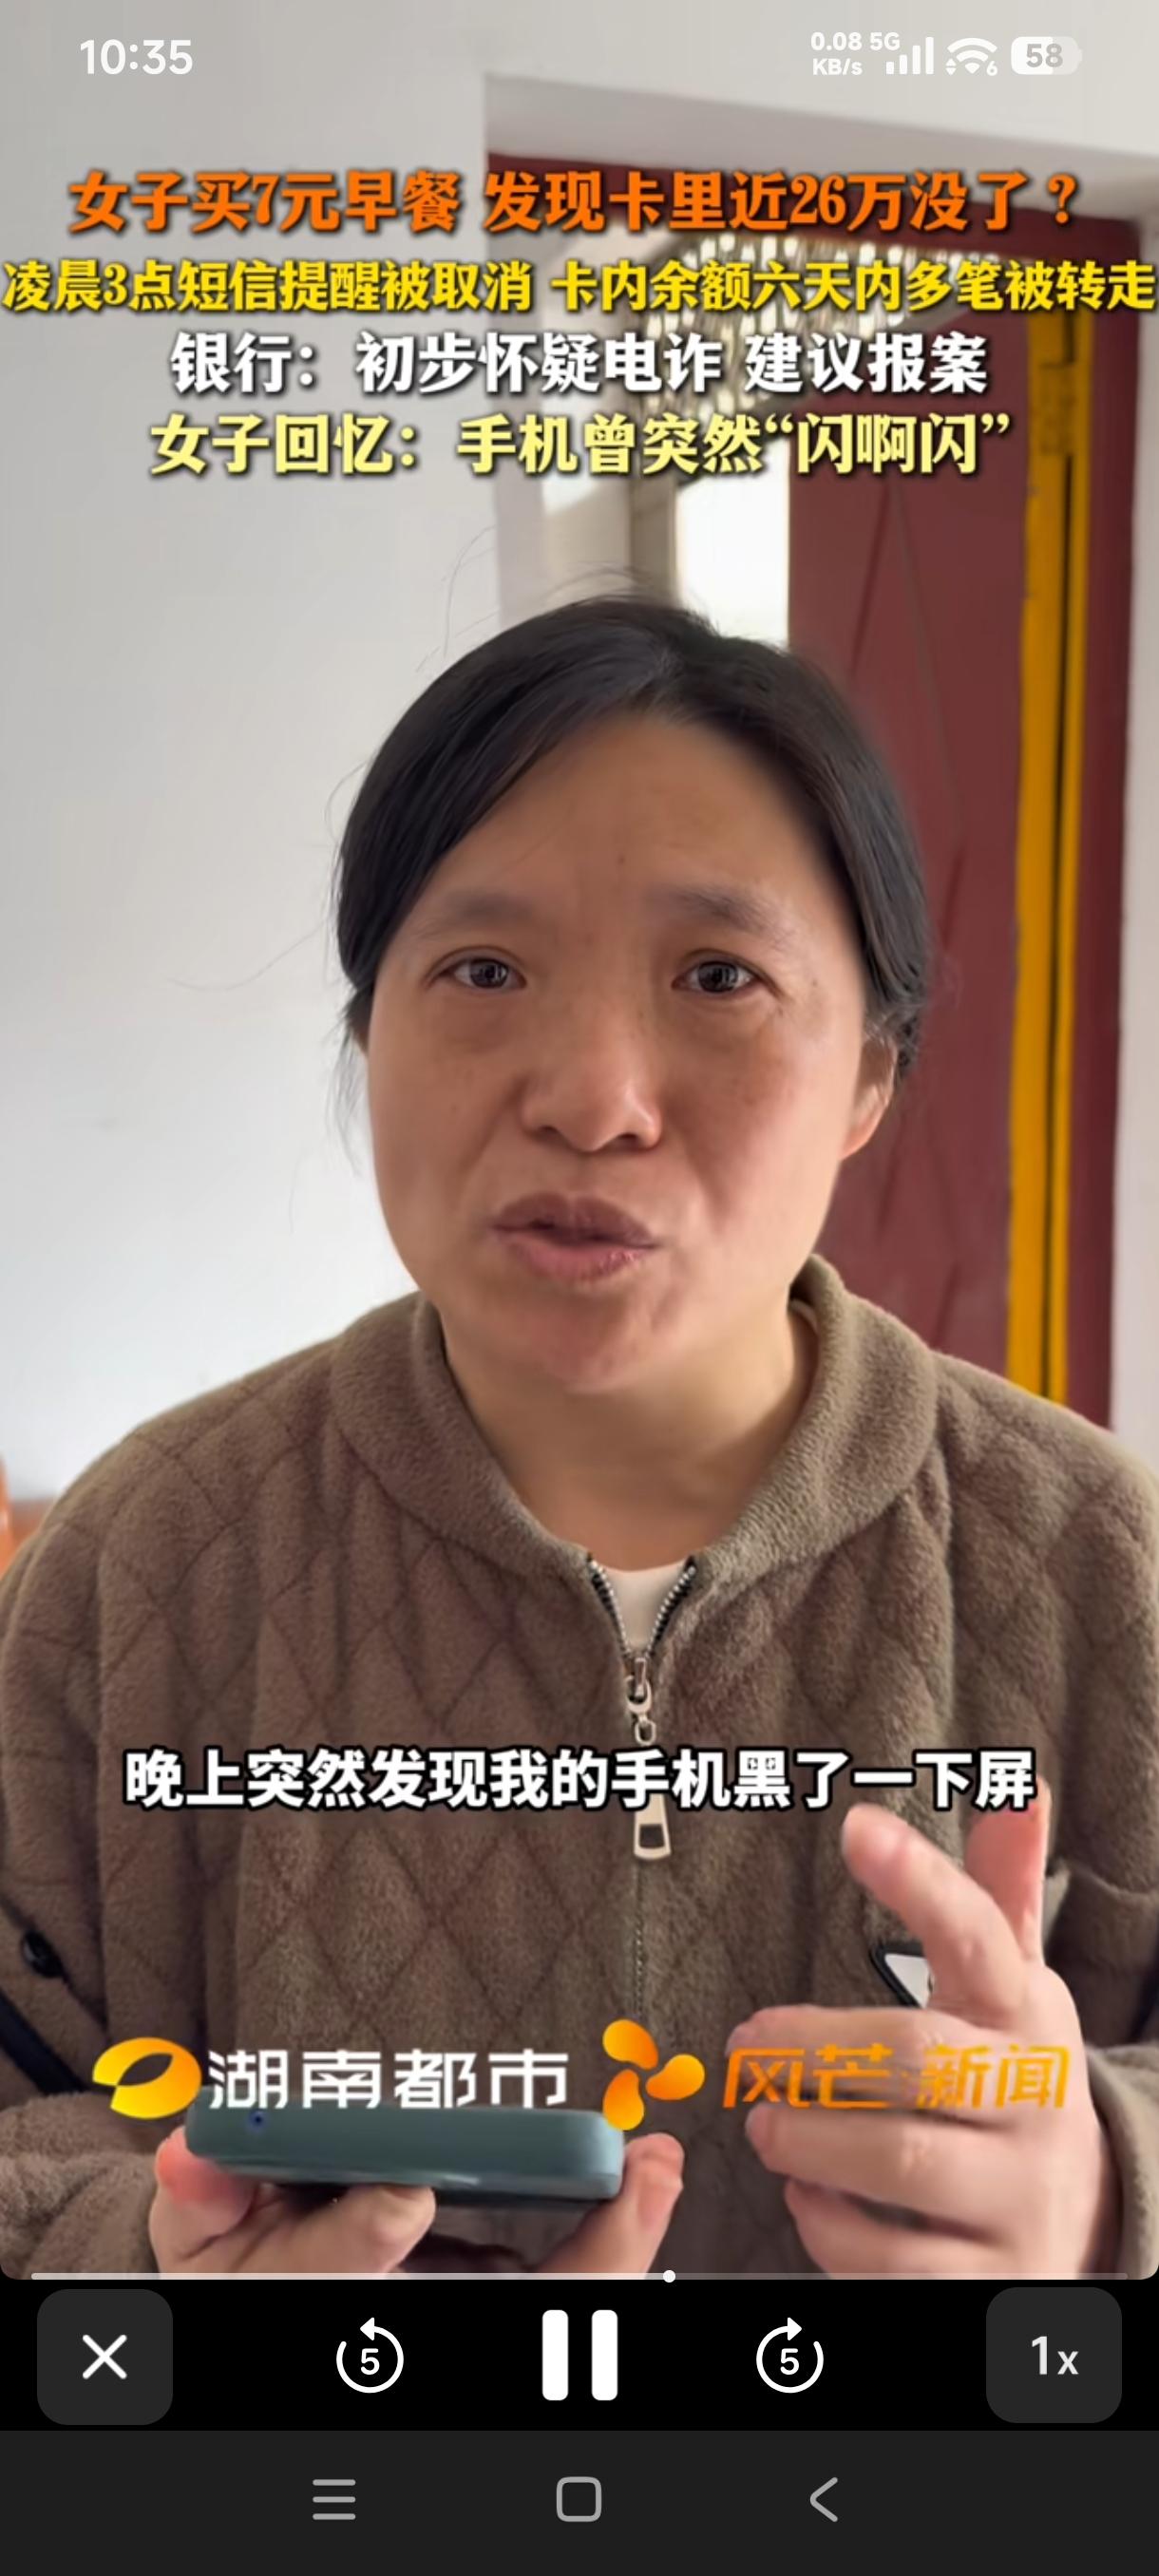
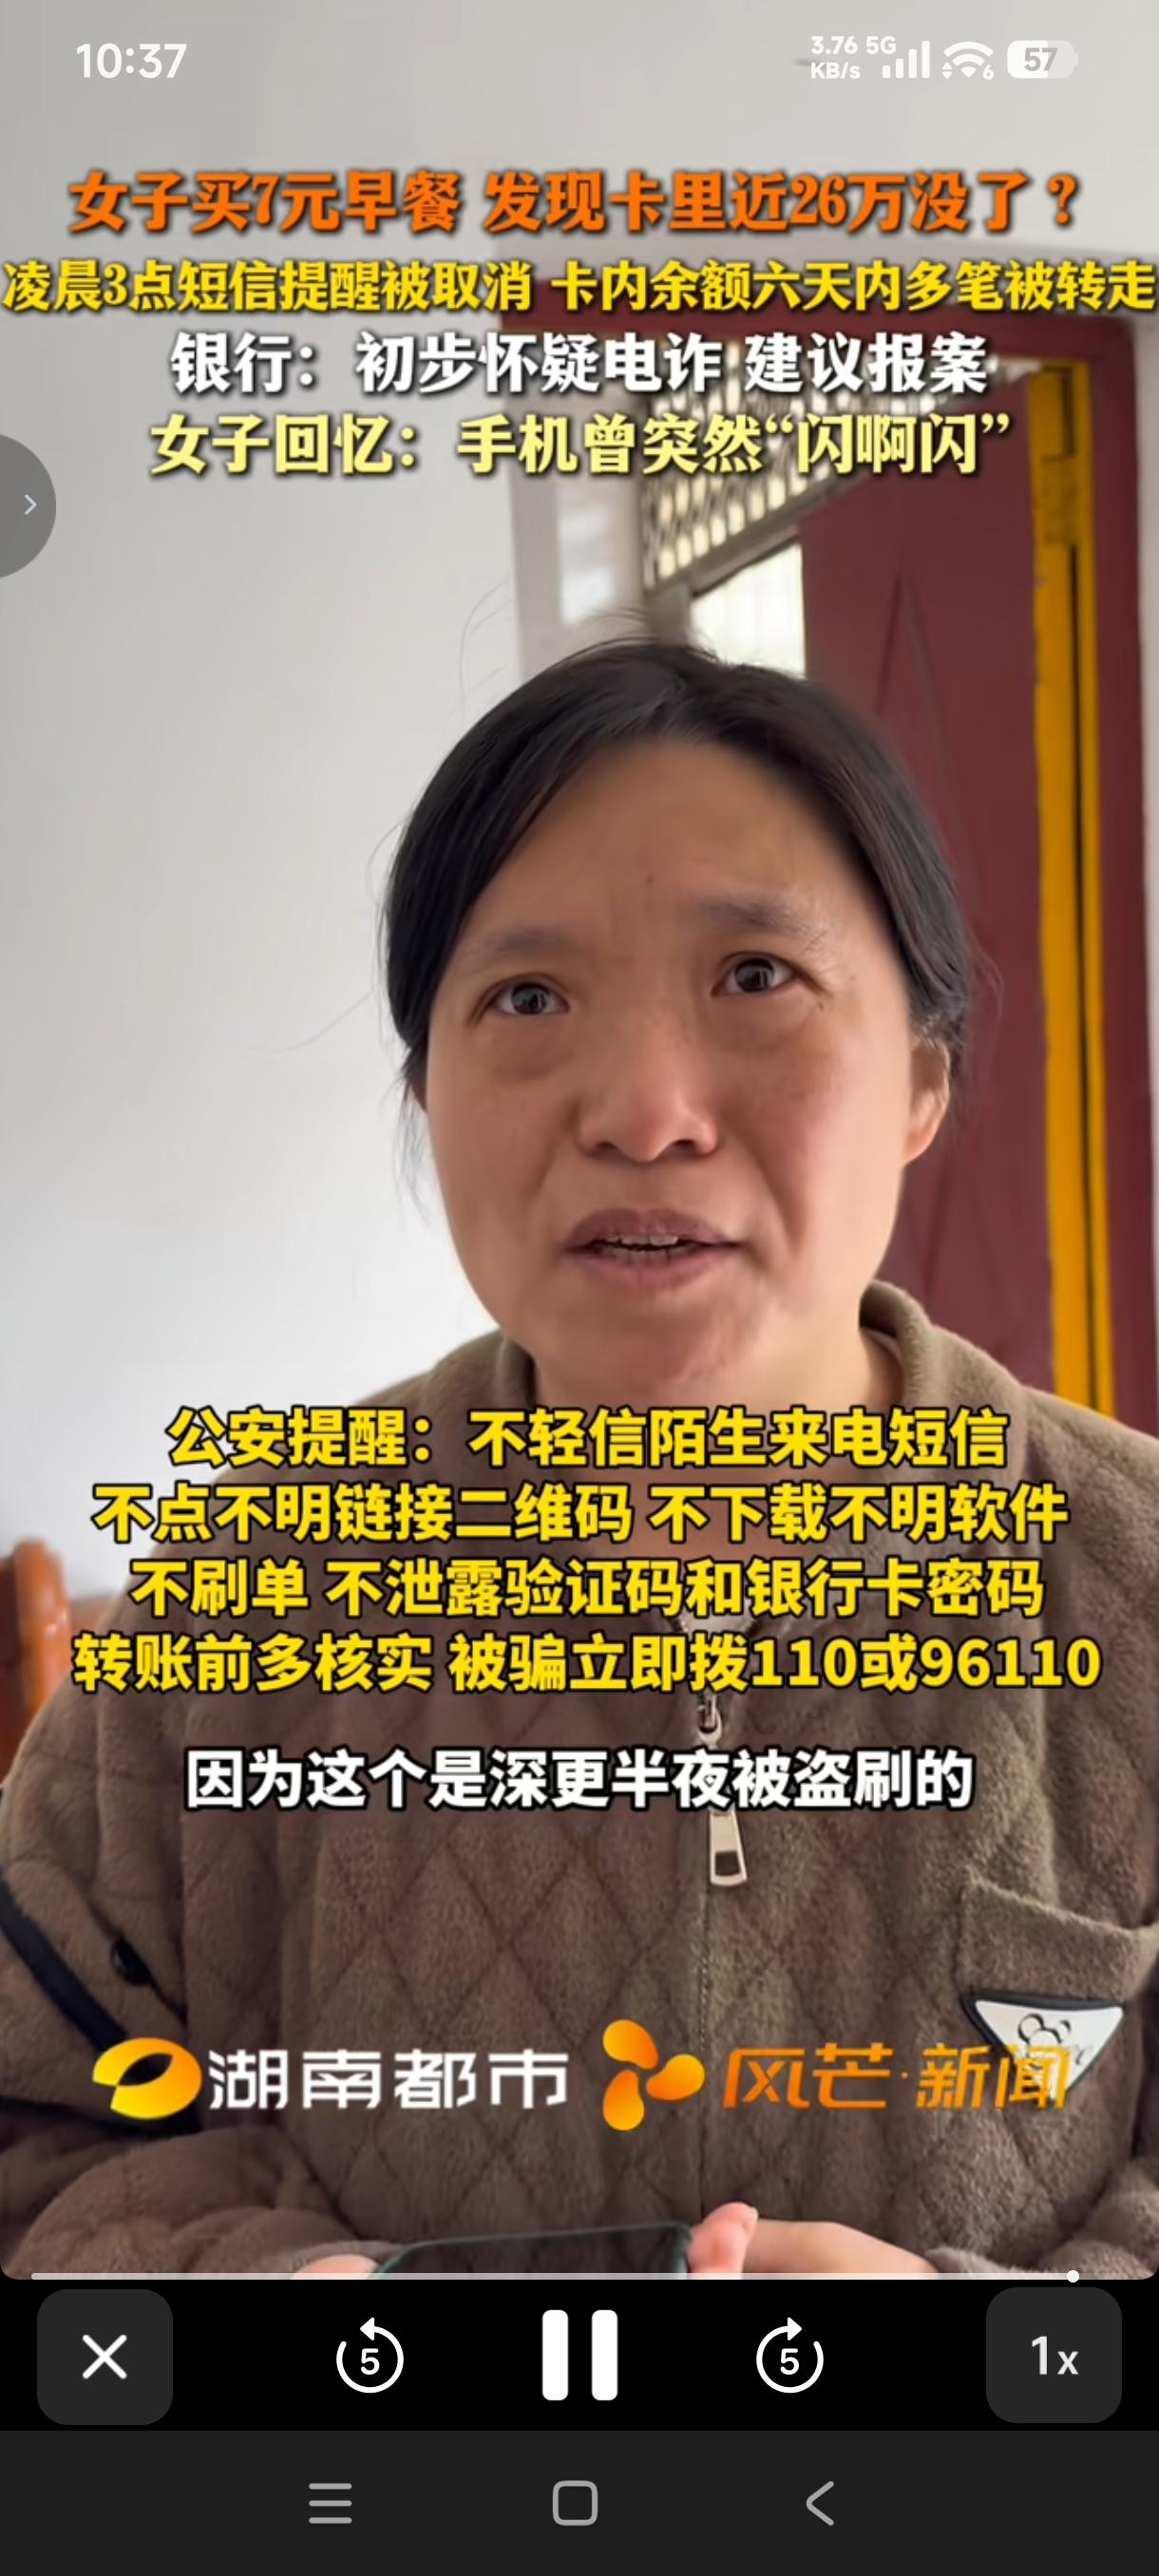
“细思极恐!” 湖南湘潭,一名女子吃完早餐,发现付不起7元餐费,一查银行卡,惊呆了:卡里的26万块钱不翼而飞!
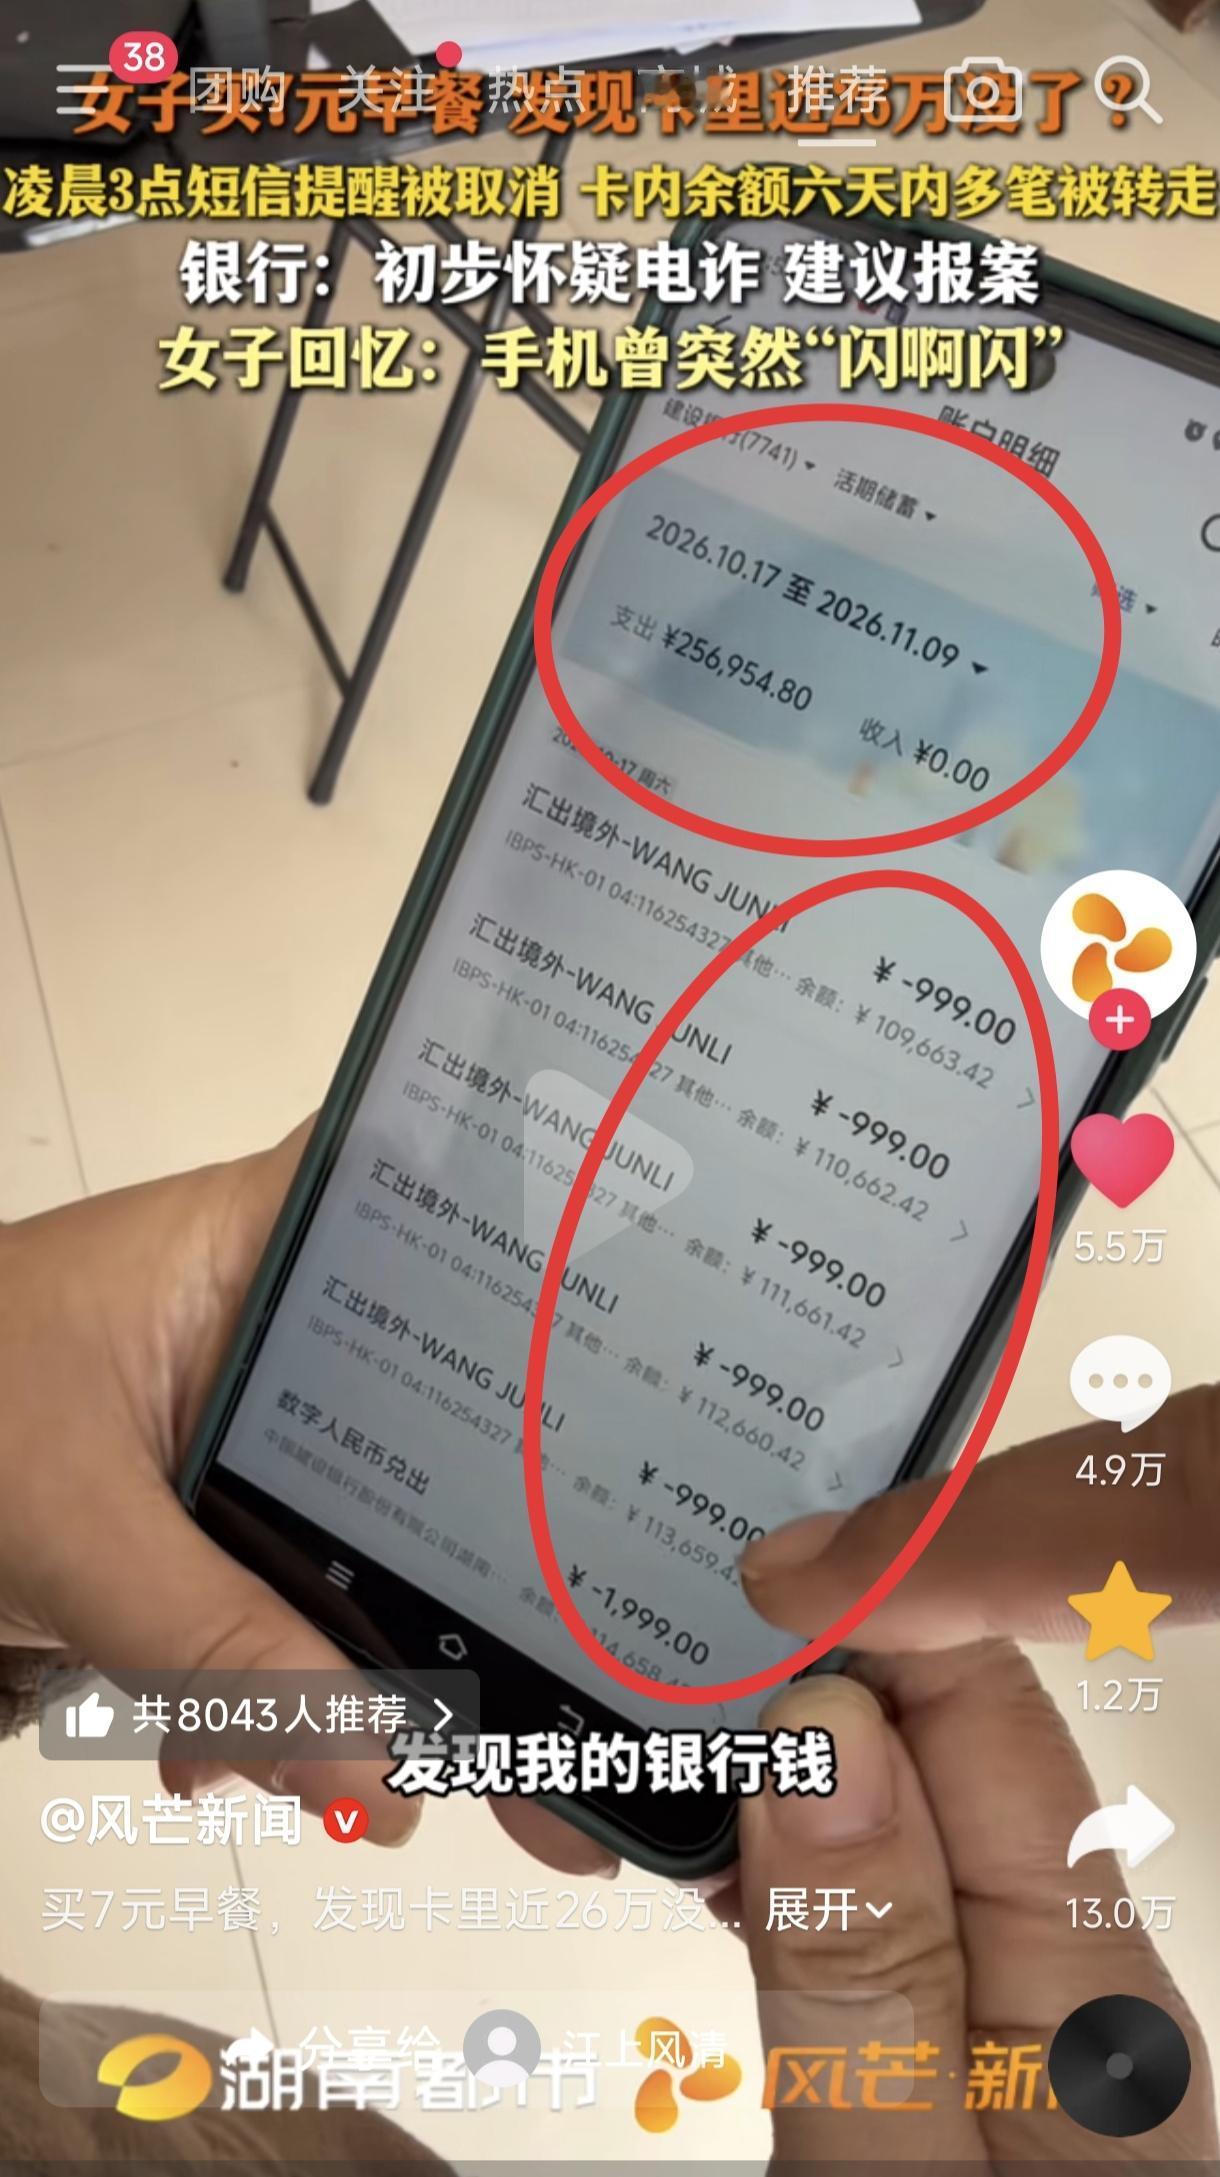
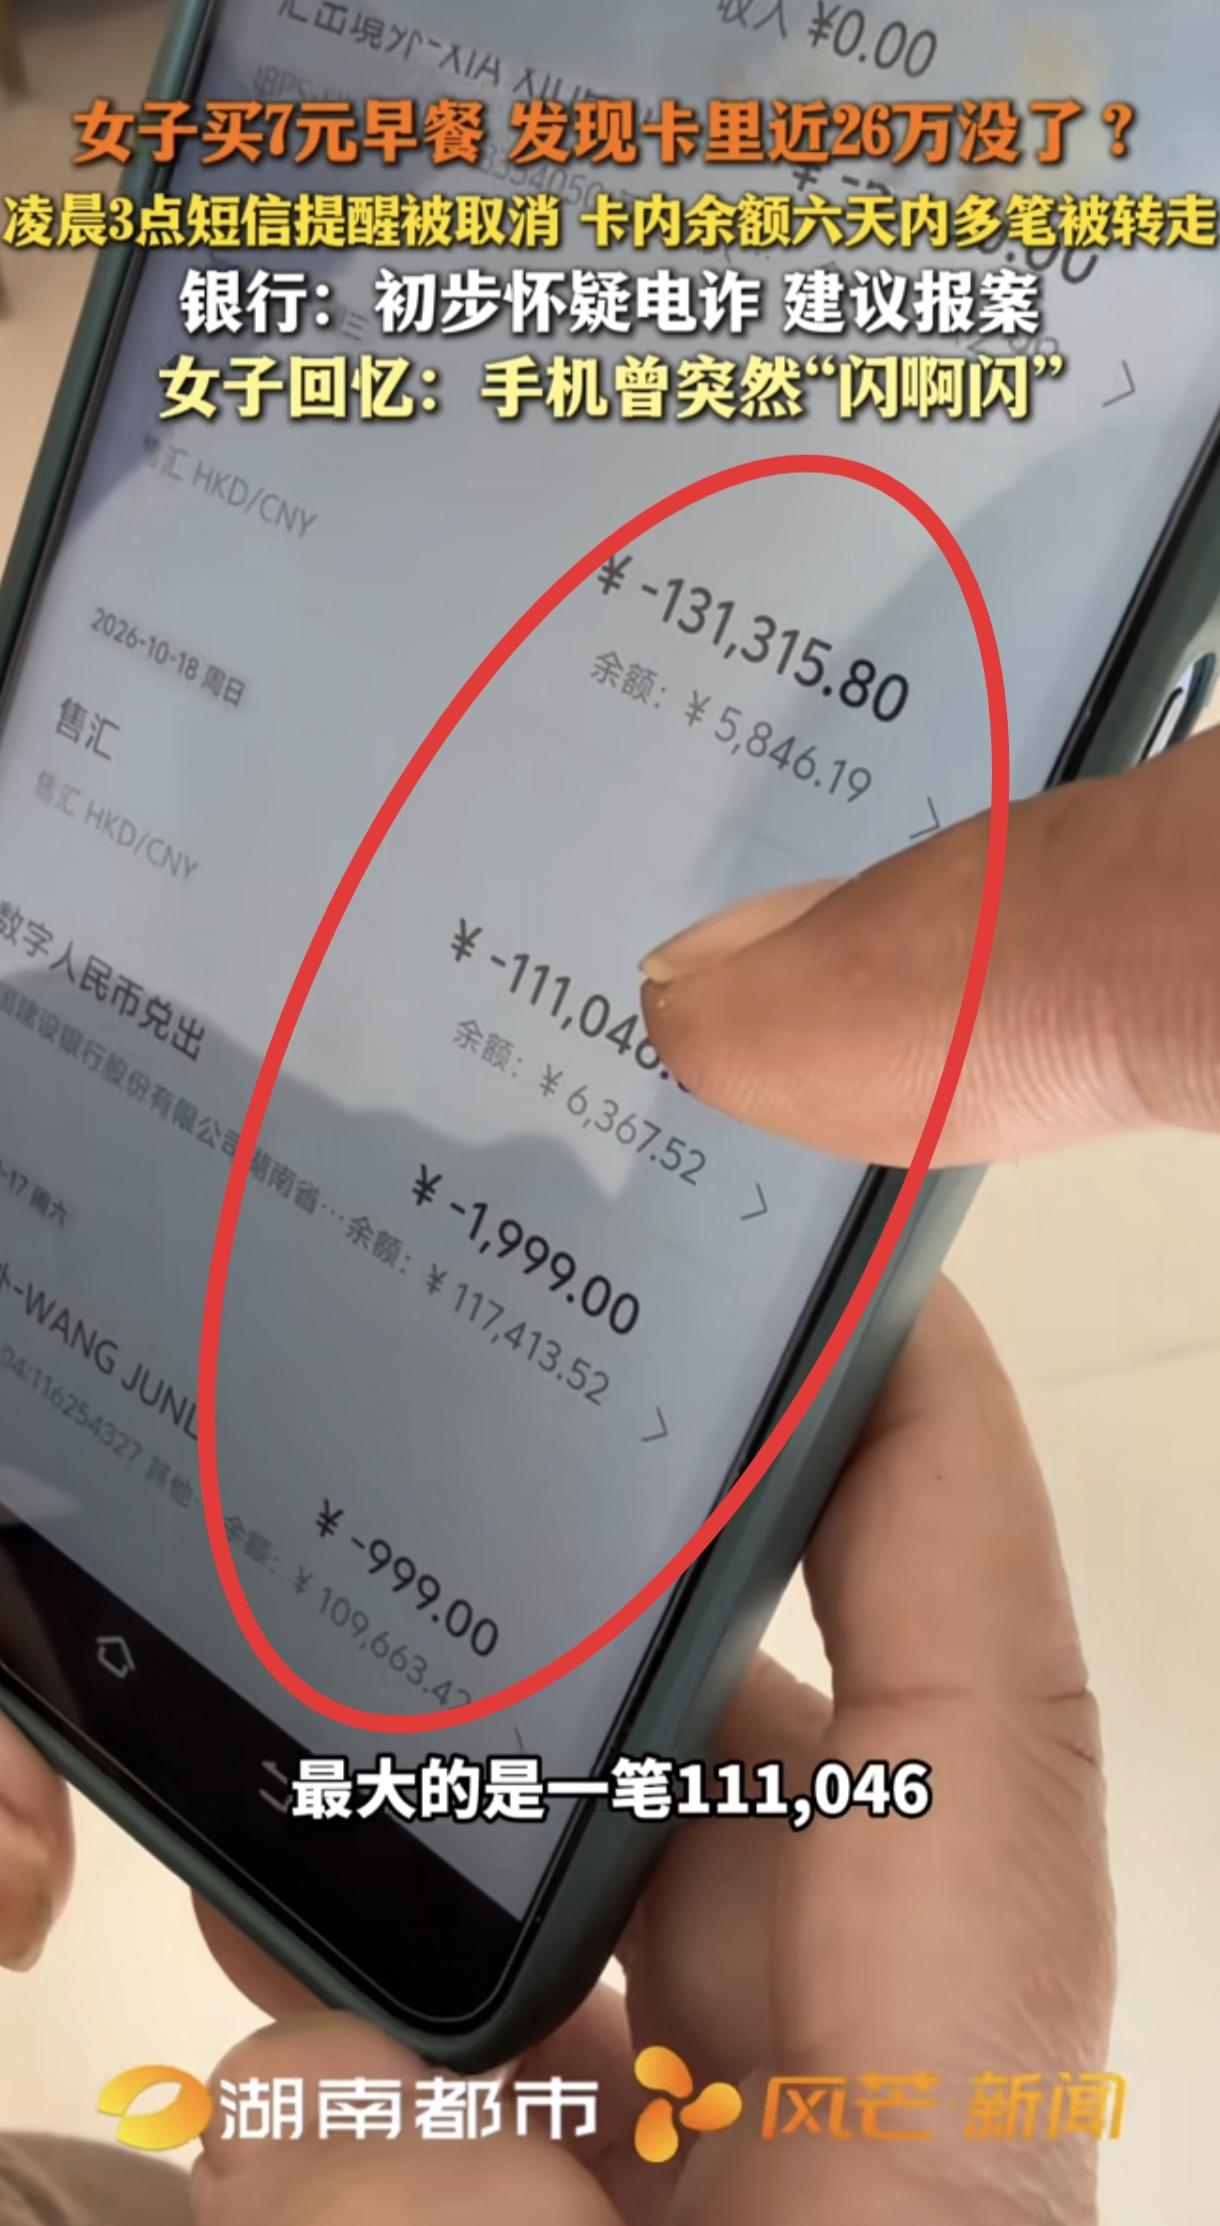
六天时间,分九笔转走,999、1999、5600、111046、131315,最大的那笔十三万,够在小城市付个首付,她说自己从来不会轻易接骗子电话,不会给任何人密码、授权码、验证码,那钱是怎么走的?
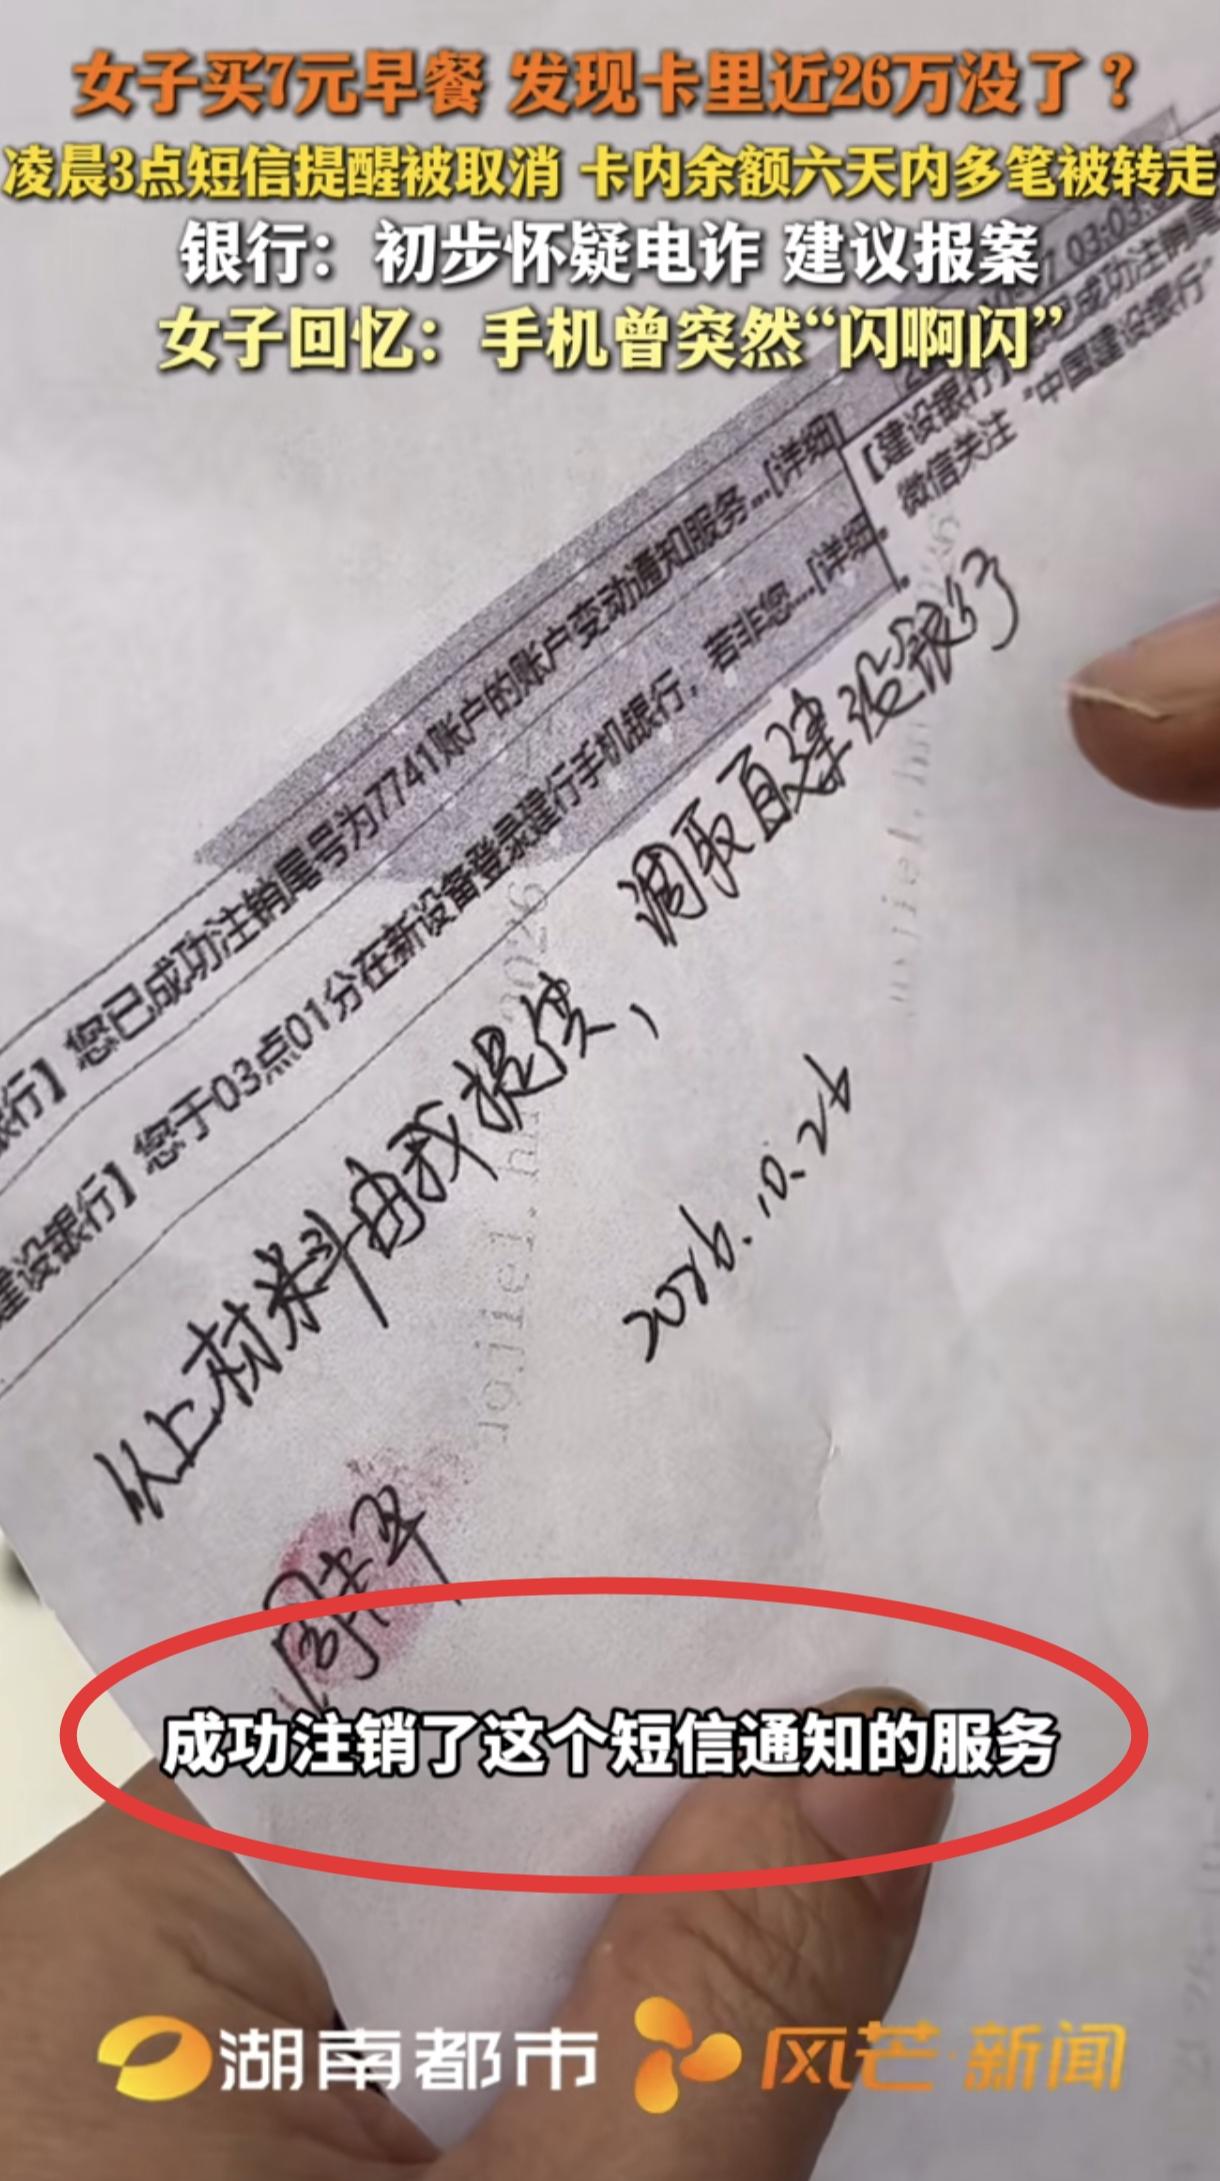
关键细节在这里:10月17日凌晨三点,她银行卡的交易短信提醒被取消了,之后每一笔钱流出去,她手机上安安静静。事发后手机突然黑屏、乱闪了一阵。
银行说,疑似电诈,建议报警。
银行那句“疑似电诈”,把问题说小了,周女士遭遇的,不是她“不小心被骗了”的传统电诈,一个凌晨三点被远程关闭的短信提醒,一段手机黑屏闪烁的异常,九笔在六天内从容完成的转账——这指向的是一种比“点错链接”更让人后背发凉的可能性:她的手机,在某个时间点,被人拿到了控制权。
而一旦控制权在别人手里,她“从不给验证码”的谨慎,就等于零。
先讲清楚这里面的技术逻辑,传统电诈的套路,是诱导你输入密码、转发验证码、或者屏幕共享,北京司法局披露的案例里,骗子用钓鱼链接套取银行卡号和验证码,然后绑定NFC“隔空盗刷”。
四川的案例更典型,潘某收到冒充银行的短信,填了信息,把转账验证码当成“信用卡申请验证码”复制进去,十八万八瞬间被归集转走。
这些案子的共同点是:受害人自己“配合”了,点了链接,填了信息,输了验证码。事后可以说“你不够小心”。
周女士的案子不一样,她没有“配合”,她没有点链接的回忆,没有填信息的回忆,没有给别人验证码的回忆。她的手机自己“动”了,黑屏、闪烁、短信提醒在凌晨三点被取消。这不是她在操作手机,是别人在操作她的手机。
我认为,这就把责任的性质彻底改变了,如果是一个人被骗了,那是她跟骗子之间的事,银行可以站在旁边说“我们提醒过你”。
但如果是一个人的手机被远程操控,银行系统里的短信提醒被从另一端关掉,那问题就变成了:你的风控系统,为什么没能识别出“一个凌晨三点被关闭短信提醒的账户,在接下来六天里密集转出大额资金”这个异常?
有人会反驳我:银行怎么知道短信提醒是被别人关的还是本人关的?难道每个客户关短信提醒,银行都要打电话核实?
这个反驳在一般情况下成立。但在这个案子里,有一个银行风控系统本该抓住的信号:时间。凌晨三点,一个平时正常使用的账户,突然关闭了交易短信提醒功能,紧接着六天内发生九笔转账,其中两笔超过十万。
银行的反洗钱系统和异常交易监测系统,是用来干什么的?《金融机构大额交易和可疑交易报告管理办法》写得清清楚楚,金融机构应当监测可疑交易。
一个账户在关闭短信提醒后短期内发生密集大额转出,这不是可疑交易,什么是可疑交易?
但恰恰是这个“本该抓住”,暴露了更深的问题,银行的反欺诈系统,设计逻辑是基于“客户本人操作”的假设。
它监测的是交易行为的异常,不是设备控制权的异常,骗子如果通过木马远程操控手机,在银行系统里看到的,就是一个“正常客户”在“正常时间”用“正常验证方式”完成转账。
短信验证码可能被木马截获,人脸识别可能被录屏绕过,密码可能被键盘记录,银行的风控系统在跟一套它不认识的技术打仗。
那周女士该怎么办?看司法实践,山西高院和南宁普法都介绍过同一个判例逻辑:伪卡盗刷案件中,银行作为发卡行,负有保障银行卡数据不被非法窃取、识别伪卡交易的安全保障义务。
银行如果拿不出证据证明储户泄露了密码,就要先行承担赔偿责任,最高法院的司法解释写得更清楚:持卡人主张争议交易为伪卡盗刷或网络盗刷的,发卡行如果主张是本人交易,举证责任在银行。
周女士的案子,关键证据在她的手机里。手机为什么黑屏闪烁?有没有被安装远程控制软件?短信提醒的取消操作,来源IP和设备指纹是什么?这些电子数据,公安机关可以通过司法鉴定提取。
北京司法局的资料里明确提到,电子数据司法鉴定可以还原木马植入、远程操控的痕迹。如果鉴定结论是“手机被远程控制”,那银行再说“疑似电诈、客户自己不小心”,在法庭上就站不住了。