开发平台与AI工具链启示
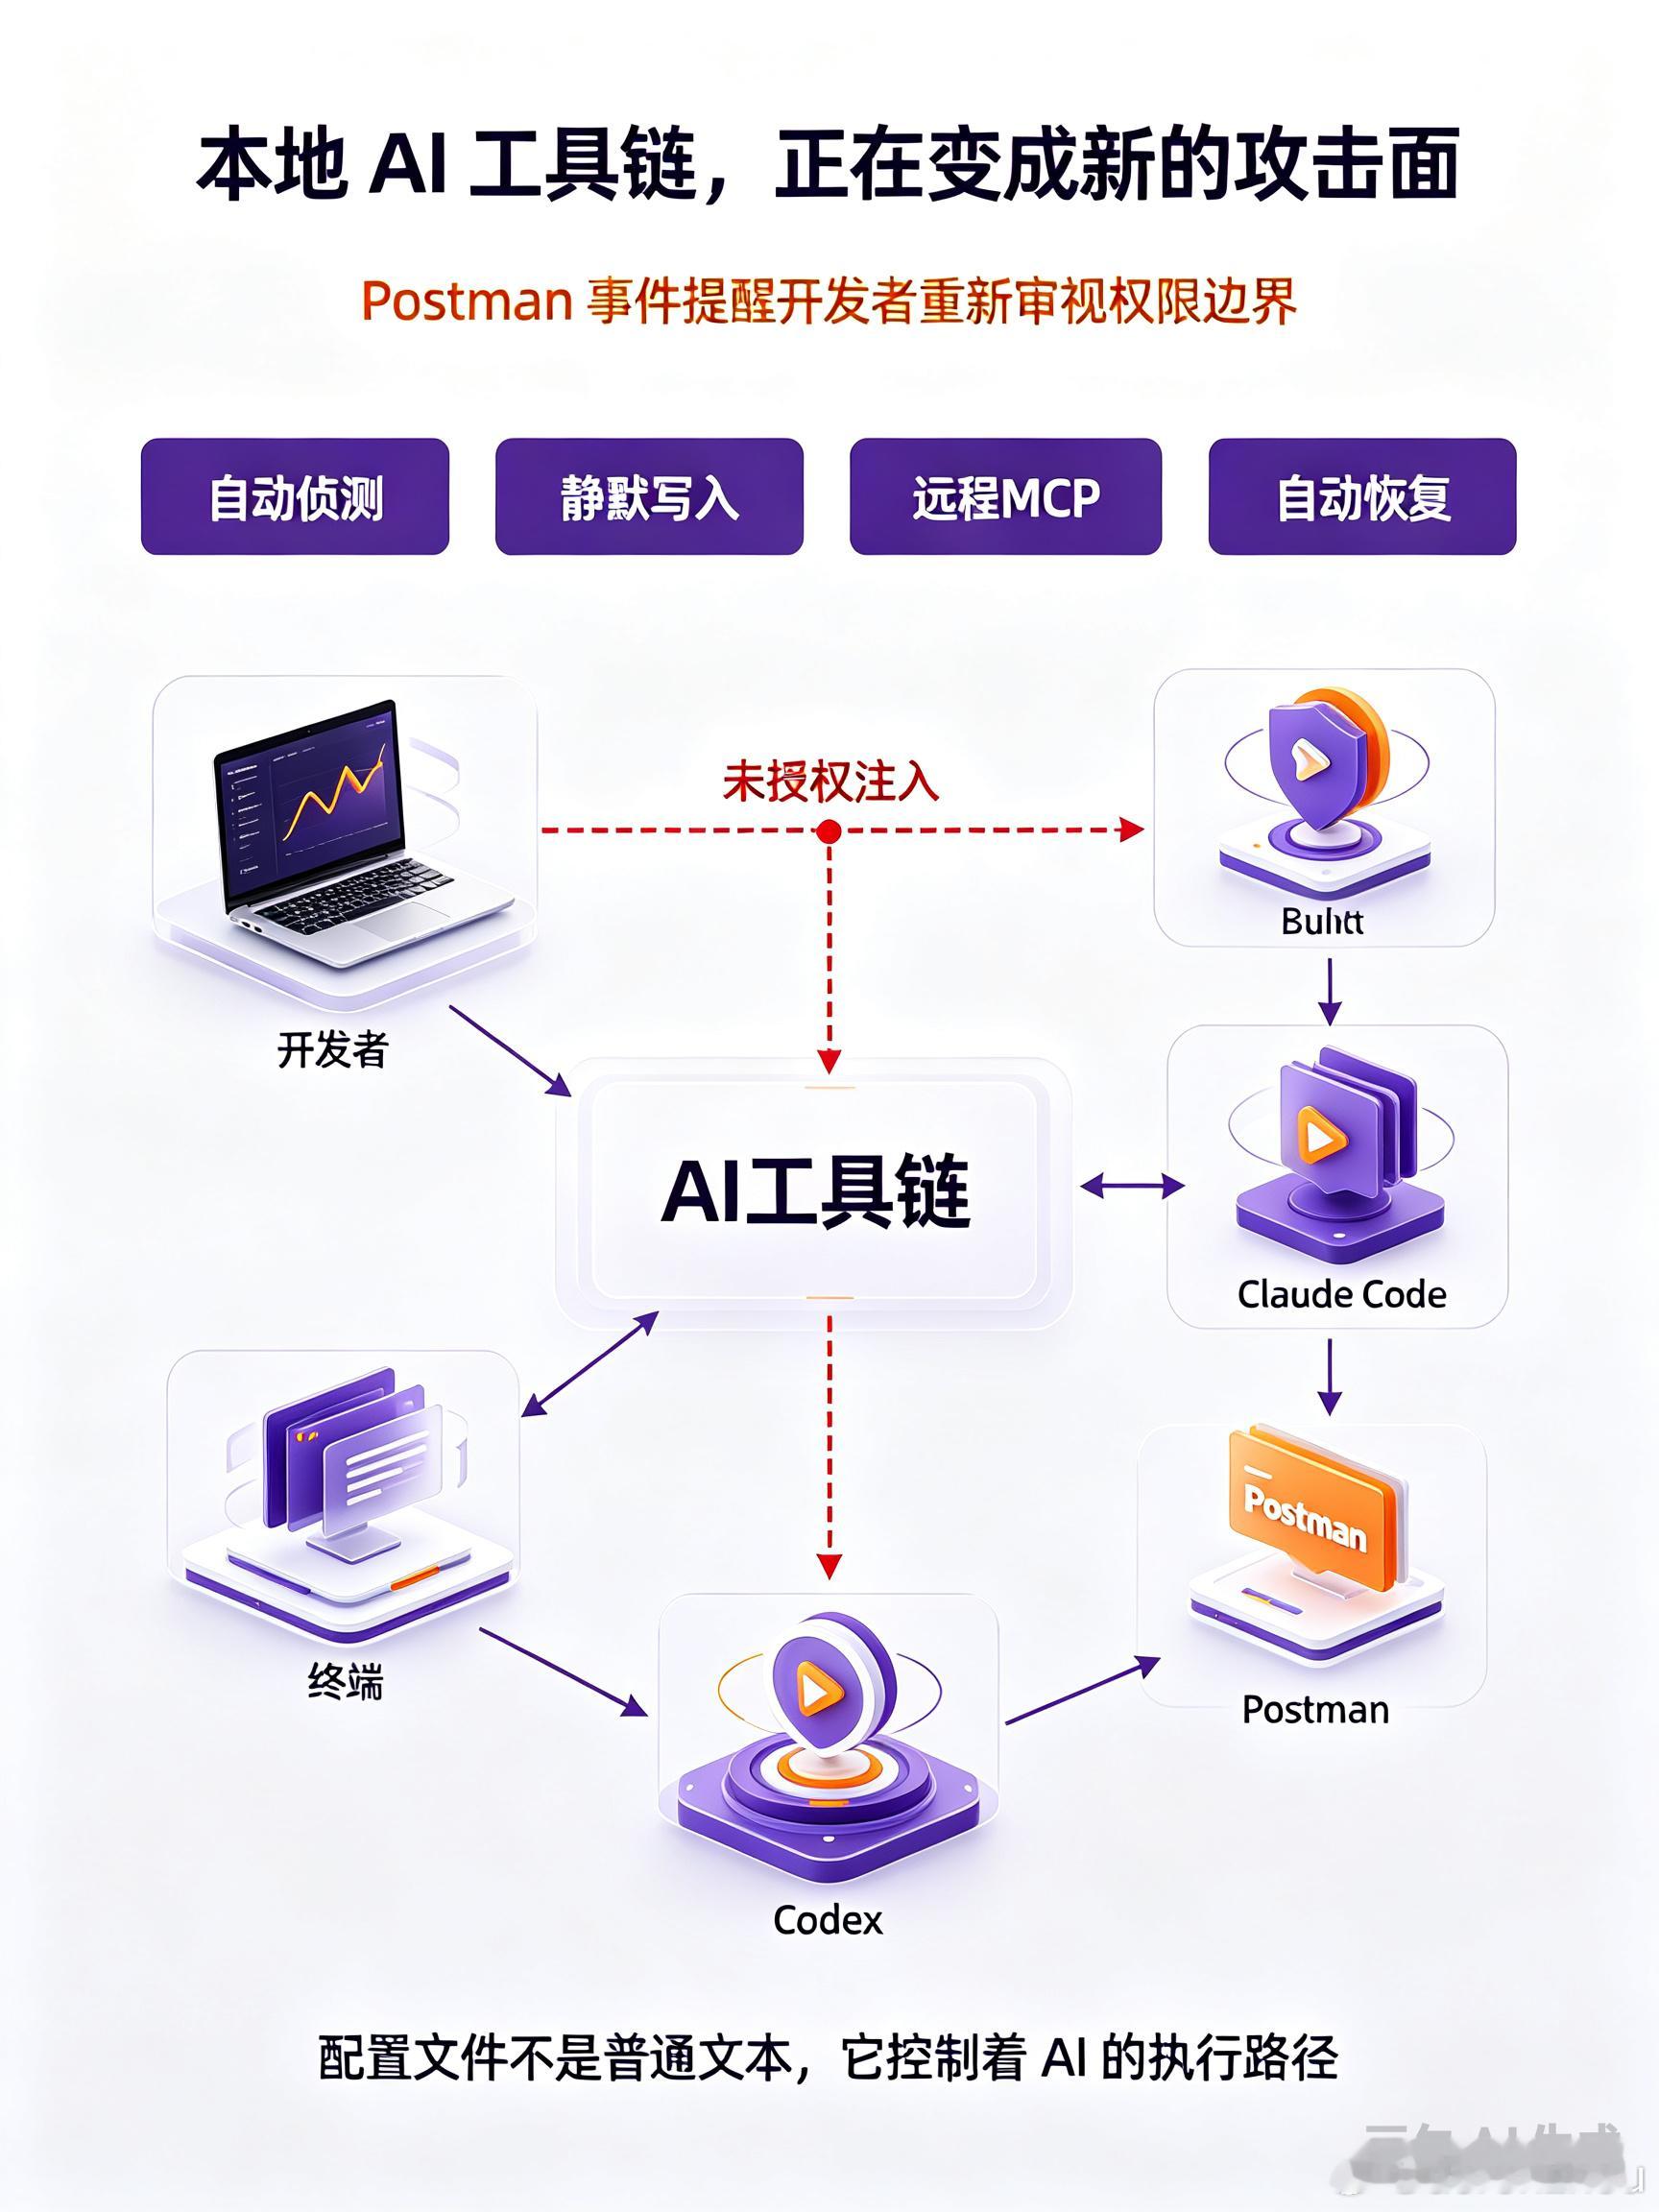
知名 API 协作平台 Postman (邮差波斯特曼)被曝出重大争议:其 12.33.4 版本客户端启动时,在未经用户授权、没有提示的前提下,自动侦测本地 Claude Code、Codex(法典),静默写入专属插件,挂载远程 MCP (模型导航协议)服务,还自行标记插件为可信,配置删除后还会自动恢复。一旦触发,开发者调用 AI 编码工具处理接口任务时,相关请求、密钥等敏感数据会被导入 Postman 生态。 事件在 GitHub(开源托管)、Hacker News (黑客新闻)引发激烈声讨,开发者指责它如同商业特洛伊木马。背后根源是 AI 编程智能体兴起,大家打开 Postman 的频次下降,平台试图通过劫持本地 AI 工作流守住数据入口。 这件事也暴露了当下 MCP 生态的短板:本地智能体配置缺少强隔离防护。目前该 GitHub 议题仍开放,官方尚未正式回应。对开发者而言,这件事敲响警钟,本地 AI 工具链的权限与信任,需要重新审慎把控。(2026-11-06文心AI)