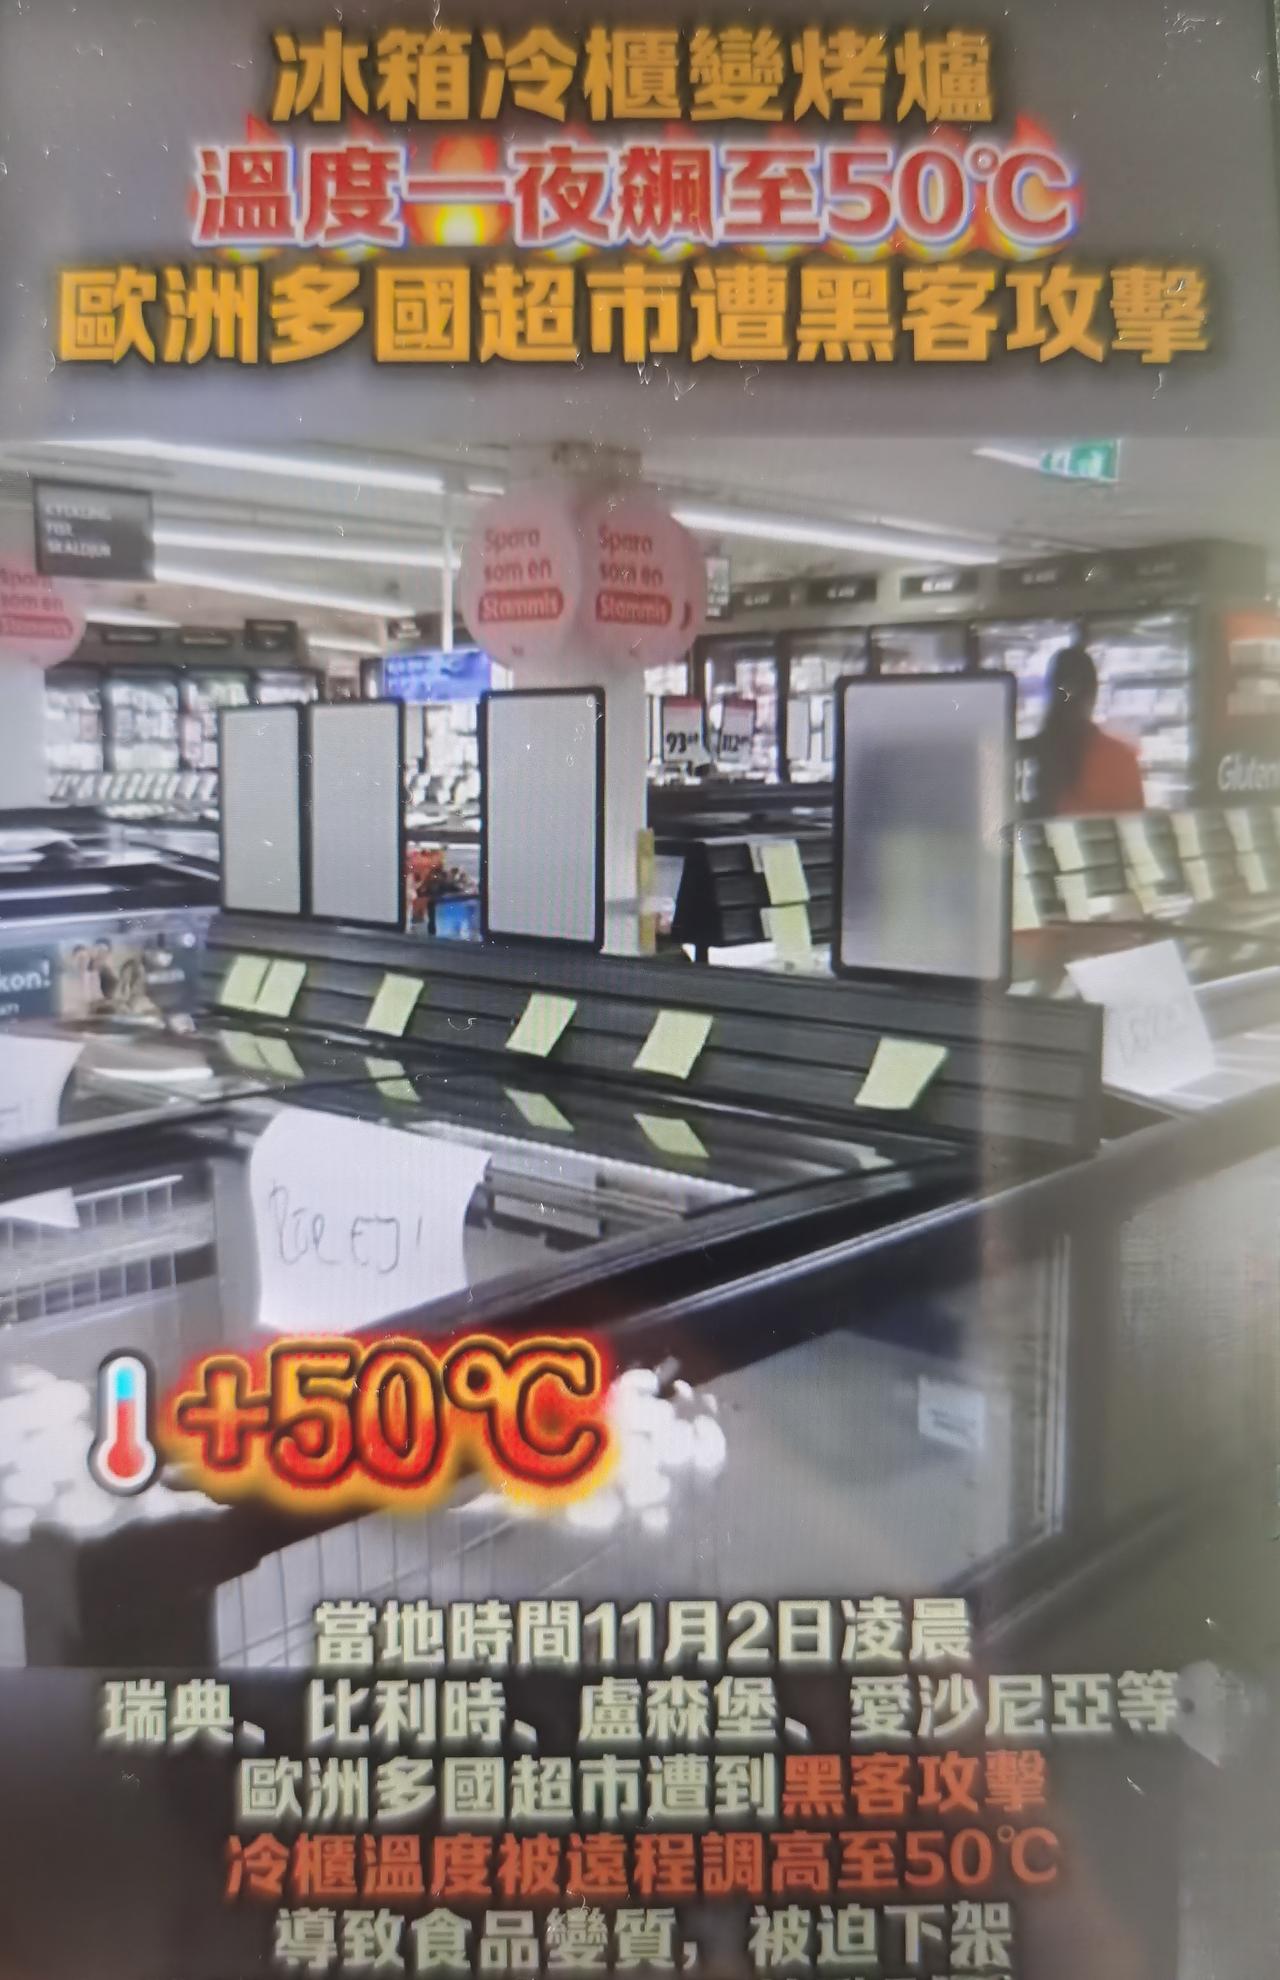
当地时间11月2日,瑞典、比利时、卢森堡、爱尔兰、爱沙尼亚等欧洲多国连锁超市遭遇同一手法网络攻击,黑客入侵丹佛斯制冷控制器,远程强制开启持续除霜,把冷柜温度拉高至50℃,大量生鲜、冻品一夜变质报废,涉及家乐福、Delhaize、ICA、宜家等门店,这是继10月法国数百超市同款攻击后的第二波扩散,目前尚无组织认领,多国已经启动刑事调查与溯源 。
三层核心解读
1. 攻击范式升级:从偷数据,转向直接破坏民生实体基础设施
传统勒索攻击大多是加密系统、索要赎金;这次是直接篡改工业控制参数,数字空间的指令直接造成物理物资损毁。冷链属于食品供应链关键节点,不需要瘫痪电网、水厂,只靠批量攻破同型号商用制冷控制器,就能在多国同步制造食品损失、冲击民生供给,属于针对民生供应链的工控破坏性攻击,安全边界已经被拓宽。
2. 暴露物联网工控的普遍性安全短板
这类商用冷柜控制器为了远程运维、统一管理,直接暴露在公网,很多设备弱口令、长期不打补丁,运维团队只关心制冷能不能正常工作,完全低估网络风险。法国事件发生之后,还有大量同款设备没有隔离、没有加固,所以攻击能快速跨国复制;而且很多老旧控制器硬件受限,光靠软件补丁无法彻底封堵漏洞,加固成本很高 。
3. 地缘与安全治理层面的棘手难题
攻击跨国同步、设备是跨国厂商产品,溯源难度很大。欧盟已经定性这是蓄意破坏食品供应链的行为,但欧盟各国网络安全标准、应急响应分散,跨国协同防御、预警、溯源的效率跟不上黑客扩散速度。这类攻击也给各方留下一个危险示范:低门槛、通用型物联网工控设备,可以成为低成本、大范围制造社会扰动的工具。
客观边界
目前还没有实锤证据锁定攻击者身份,暂时不能直接归为某一方的网络战行动;它不等于造成大范围食品危机,多数门店只是局部冷柜受损、下架变质商品,超市本身可以继续营业。风险重点不是立刻断供,而是同类漏洞遍布仓储冷链、医药冷库、冷链物流,一旦被批量利用,后续影响会放大。
深层启示
对所有国家来说,民生领域物联网、工控设备不能只追求便利和远程管理,要做网络分区隔离、最小权限管控;冷链、医药、供水这类和老百姓生活绑定的“不起眼基础设施”,同样要纳入关键信息基础设施防护清单。