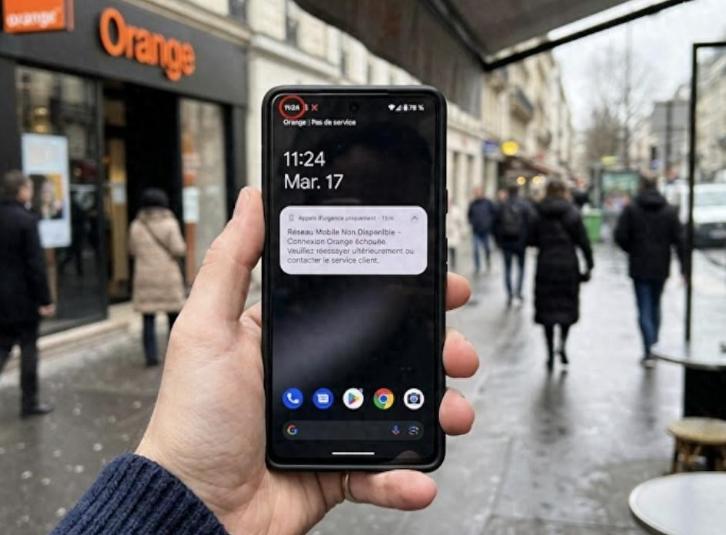
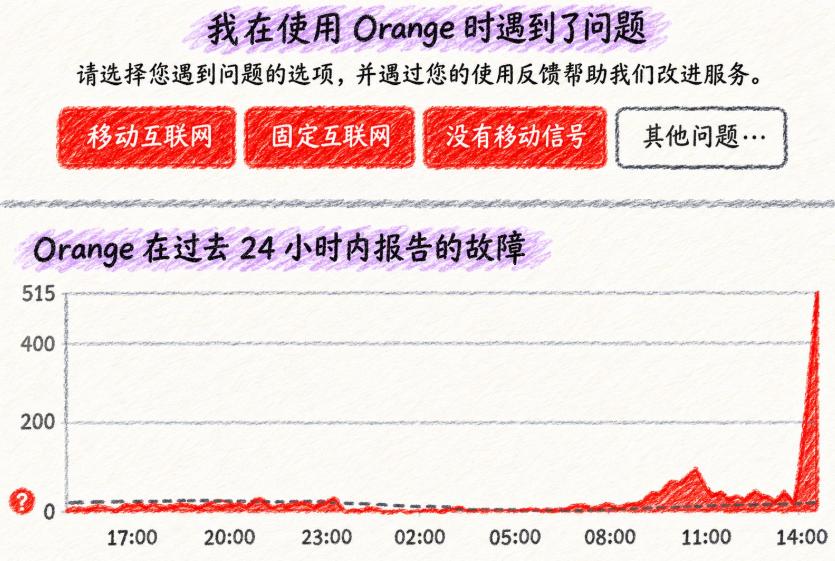
欧洲干了一件蠢事,担心被华为挤占市场,说华为不安全,得拆!得换上诺基亚之后,好嘛!网络直接瘫痪了9个小时,真是有够讽刺。
很多欧洲国家在搭建 5G 网络的时候,陷入了一个很简单的思维误区。他们默认只要设备厂商属于自己阵营,网络安全就有兜底保障。法国全国性断网事件,跳出了攻击、光缆被破坏这些常见剧本,暴露的是单一供应商组网藏着的连锁风险。
那天故障爆发之后,普通人的生活被搅得一团糟。
依靠线上接单的外卖员没法看路线,订单悬在手里送不出去。打算线上办理业务的市民登不上账号,验证码迟迟收不到。
不少人出门习惯不带现金,扫码支付、打车全都失灵,一时间寸步难行。三千四百多万用户,足足十个小时处在没有移动信号的状态。
在大众的猜测里,大规模断网多半和外部破坏有关。运营商后续对外通报,推翻了这些猜想。整场事故的源头,只是诺基亚核心网软件里一处隐藏的程序漏洞。没有黑客入侵,没有外力损毁线路,纯属于设备自身的软件问题。
不少政客推崇诺基亚,把它当成欧洲数字自主的标杆。
可很少有人知道这套设备的研发脉络。曾经法国本土的阿尔卡特通信企业被诺基亚收购,萨克雷研发基地保留至今,大量法国工程师长期参与核心代码的编写和调试。这次出问题的程序,就有本土研发人员参与其中。
耗费巨资更换设备,追求所谓自主可控,最后制造故障的代码还是本土团队产出。这就说明,安全不能靠厂商归属来背书。代码的稳定性、测试覆盖程度,才是衡量风险最实在的标准。
通信行业常规做法,都会搭建主备两套节点,用来分担故障风险。
主系统一旦异常,流量自动切换到备用节点,保障服务连续。但这次 Orange 的两套节点,软硬件版本完全一致。同一个异常信令抵达网络,主设备瘫痪之后,流量切过去,备用设备跟着触发同样漏洞。
放在以前,运营商会搭配多家厂商的设备组网。几家产品底层架构互不相同,就算其中一家爆出代码问题,影响范围有限,其他设备可以正常承接流量。市场选择变少之后,欧洲通信市场只剩下两家头部厂商。运营商为了降低运维难度,全网统一设备版本,同质化的隐患也就越积越深。
还有一个容易被忽略的细节,补丁很快完成,恢复过程却异常漫长。
根源在于海量用户同时发起入网请求,也就是业内说的信令风暴。几千万台手机一起请求接入,瞬间的访问压力足以再次压垮服务器。工程师只能分片分批放开接入权限,一点点疏导流量,耗费大量时间。
事后运营商给出的补偿方案是赠送流量,引来大量用户吐槽。断网带来的经济损失、行程延误、业务中断,不是几十 G 流量就能补偿回来的。
用户在意的,是基础通信服务本该具备的稳定能力。
网络安全本身包含两层含义。
一层是抵御外部的攻击窃取,另一层是系统自身稳定可靠。很多政策制定者只盯着前者,把国籍标签当成防护屏障,却忽视了后者。
现代 5G 核心网依托海量代码运行,不存在绝对零 bug 的软件。
维持多家供应商共存,异构组网,是经过长期实践验证的容错方案。不同设计思路互相错开,不容易出现同步崩盘的情况。
单纯依靠行政手段缩减供应商选项,强行追求阵营上的干净,本质上违背通信工程的客观规律。
政策可以划定采购范围,却没办法消除软件本身的缺陷。当系统性故障发生,所有代价,最后都会落到每一个依赖手机网络的普通人身上。