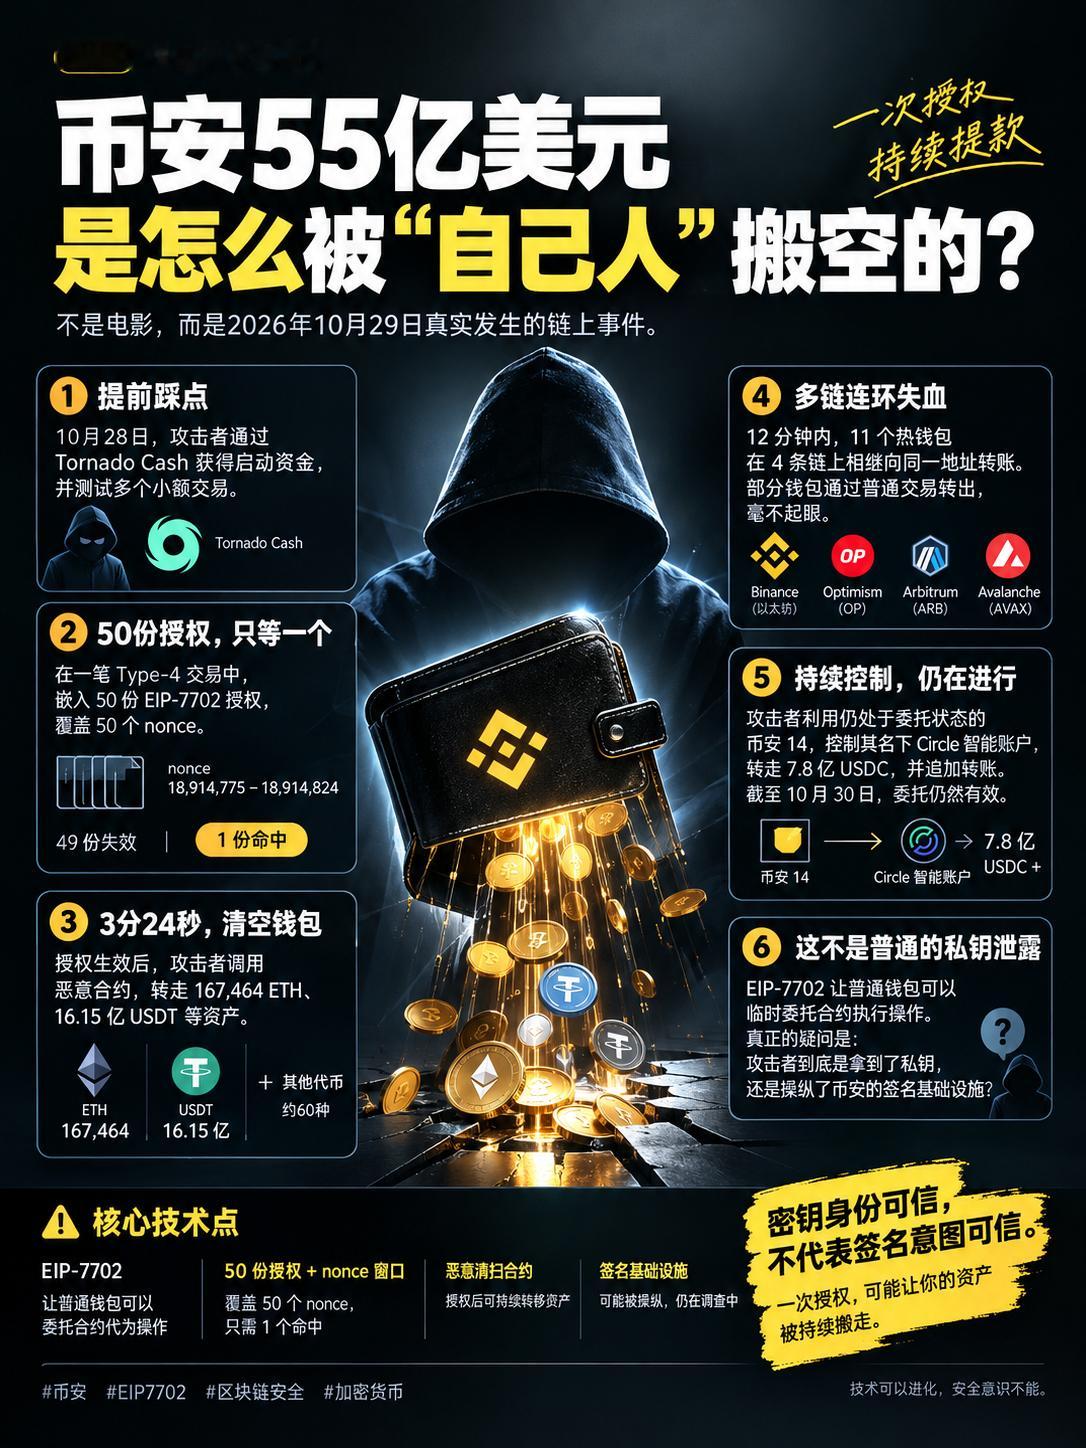
it那些事儿 史上最大盗案💥币安55亿美元是怎么被搬空的?不是电影,是2026年10月29日真实发生的链上事件。一言以蔽之:以太坊原本给“普通钱包”加装了一个“可授权他人代操作”的开关,攻击者骗这个钱包把这个开关打开,并指向了自己的恶意程序。
🎬 第一幕:攻击者提前一天就进场了
10月28日,一个地址通过三次Tornado Cash提款拿到启动资金。29日下午,它在自己控制的三个钱包上反复排练“授权→清扫”的完整流程,每次只转2到6美元,像小偷提前踩点、试锁。15:59,恶意清扫合约部署完毕,合约未验证,只认一个调用者——攻击者自己。
🎬 第二幕:50个授权,一场nonce扫射
20:20:59,攻击者向币安14号热钱包发出一笔type-4交易,里面塞了50个用该钱包密钥签名的EIP-7702授权,覆盖从18,914,775到18,914,824的每一个nonce。
为什么是50个?因为币安14还在正常出金,攻击者根本不知道哪个nonce是“当前有效”的。49个作废,1个命中——委托瞬间生效,而币安自己的交易还在从同一个钱包照常流出,链上看起来一切正常。
🎬 第三幕:3分24秒后,25亿美元一笔清空
20:24:23,攻击者调用sweep。167,464 ETH、16.15亿USDT、约60种代币,全部转进一个此前毫无历史的新地址。币安14号钱包最后只剩1 ETH。
🎬 第四幕:12分钟内,11个热钱包、4条链连环失血
24秒后,币安16号转出28,005 ETH等资产到同一地址;
12分钟内,Optimism上的币安55号、Arbitrum四个热钱包、Avalanche四个热钱包相继向同一地址转账;
这些钱包没有代码,每笔都是钱包自己的密钥签的普通交易,混在日常出金里,毫不起眼。
🎬 第五幕:授权不撤,钱就一直能拿
20:41,攻击者用仍处于委托状态的币安14,控制其名下的Circle智能账户,转走7.8亿USDC,又追加4300万。21:44,再次清扫币安14——这次拿走2亿USDT等新存入资产,不需要币安14再签任何名。
截至报告发布时22:00,委托仍然有效。任何打进币安14的钱,攻击者都能继续拿走。
🧠 技术核心一句话:
EIP-7702让普通钱包可以“临时借用”合约代码。攻击者拿到一份密钥副本,签了一份授权,把币安14的控制逻辑换成了自己的清扫程序。不是逐笔偷私钥签名,而是一次授权、持续控制。 换新密钥都没用——委托属于地址,只有再用被泄露的密钥签一份指向零地址的授权,才能清掉。
💰 结果: 至少55亿美元,六条链,史上最大加密盗窃。Tether和Circle两小时内冻结约24亿美元,但ETH、AVAX、OP、ARB留在了攻击者手里。
⚠️ 目前仍未确认: 密钥副本到底怎么泄露的,没有定论;幕后身份,也没有官方归因。链上只能看到作案过程,但看不到是谁干的。币安遭遇黑客攻击 币安表示将承担所有黑客攻击损失 【币安疑遭史上最大黑客盗窃案】