Anthropic 开源的 Sandbox Runtime(SRT),这是 Claude Code 安全执行机制的一部分,现在独立开放给更多开发者使用。
随着 Coding Agent 越来越能干,可以自主执行脚本、修改文件、调用工具,一个问题也越来越重要:如何让 Agent 放开手脚干活,同时保证它不会越权?
分享几个值得关注的点。
1、从人工审批到安全边界内自主执行
以前 Agent 每执行几步就要确认权限,体验很割裂。
Anthropic 曾分享,启用沙箱后,内部权限确认提示减少了 84%。
SRT 的思路很直接:提前划定权限范围,让 Agent 在边界内自主工作。
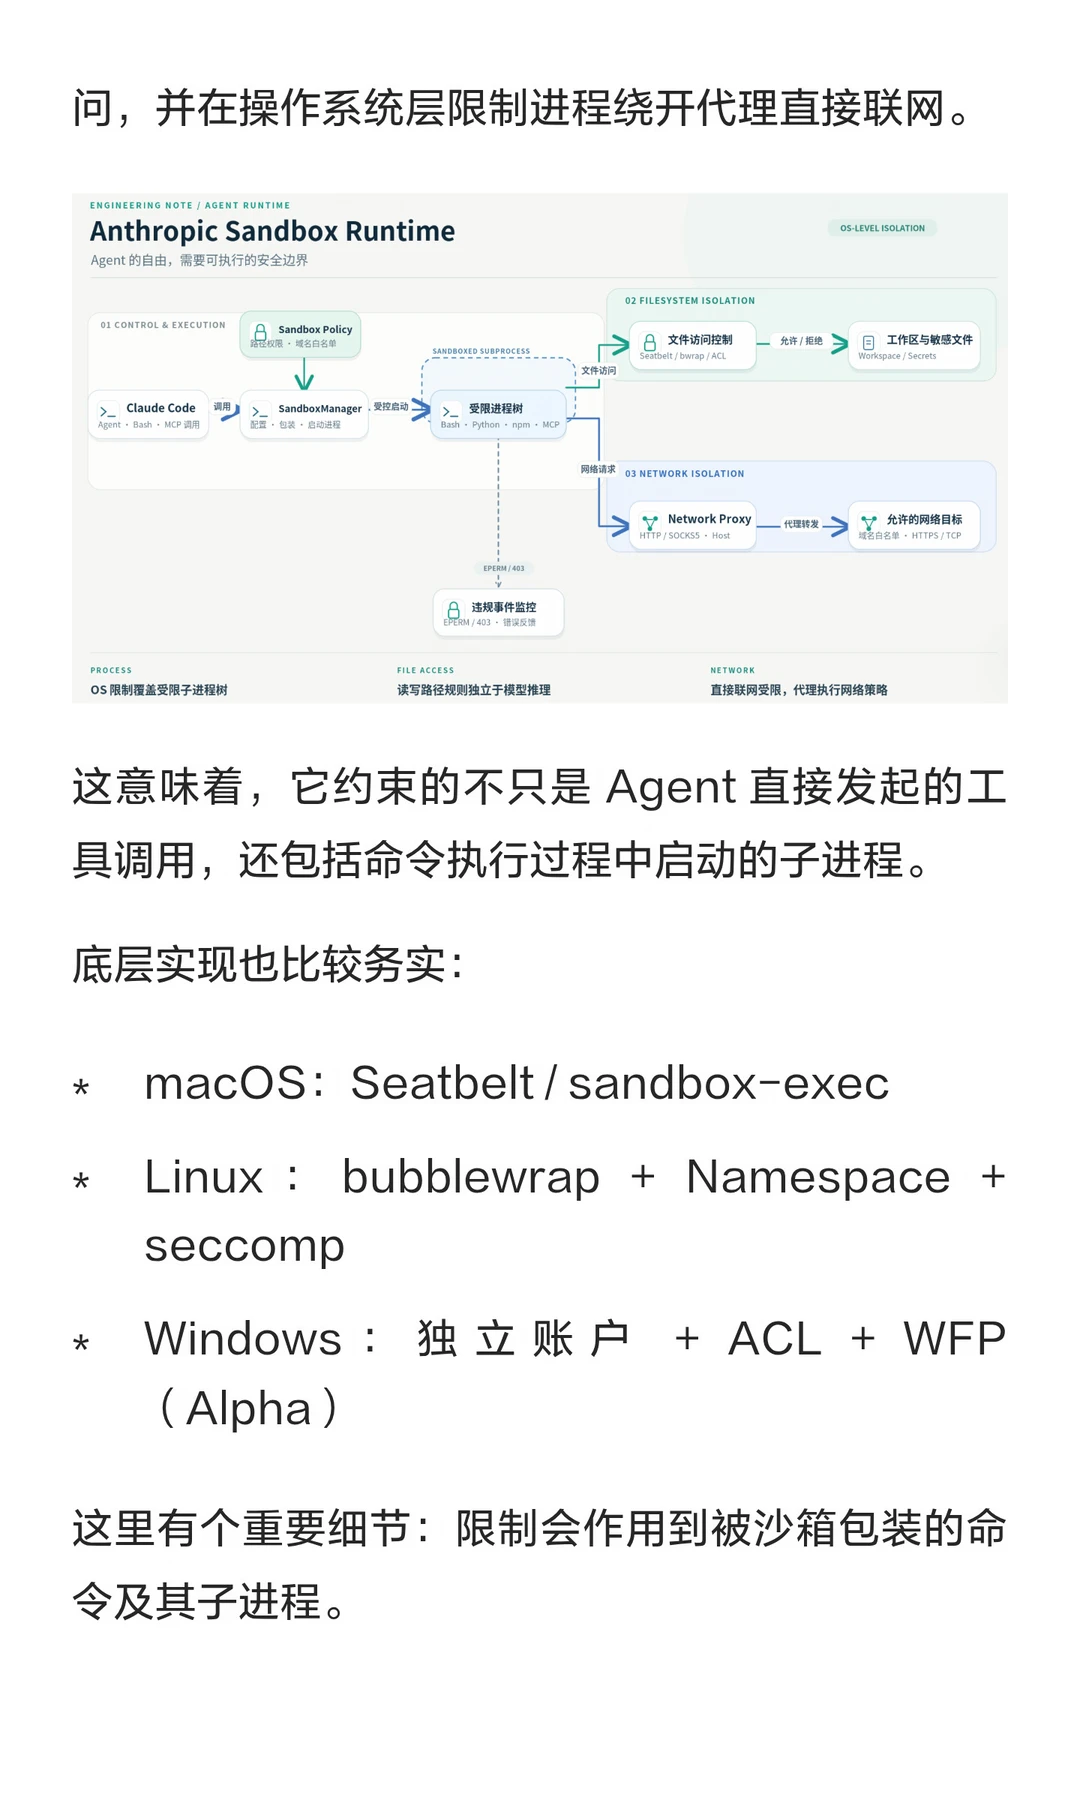
2、文件系统 + 网络双重隔离
SRT 主要提供两种保护:
文件隔离:限制读写目录,保护 SSH 密钥等敏感文件。
网络隔离:通过代理控制网络出口,只允许访问指定域名。
底层利用 macOS Seatbelt、Linux bubblewrap/seccomp 等系统机制,限制还能覆盖命令启动的子进程。
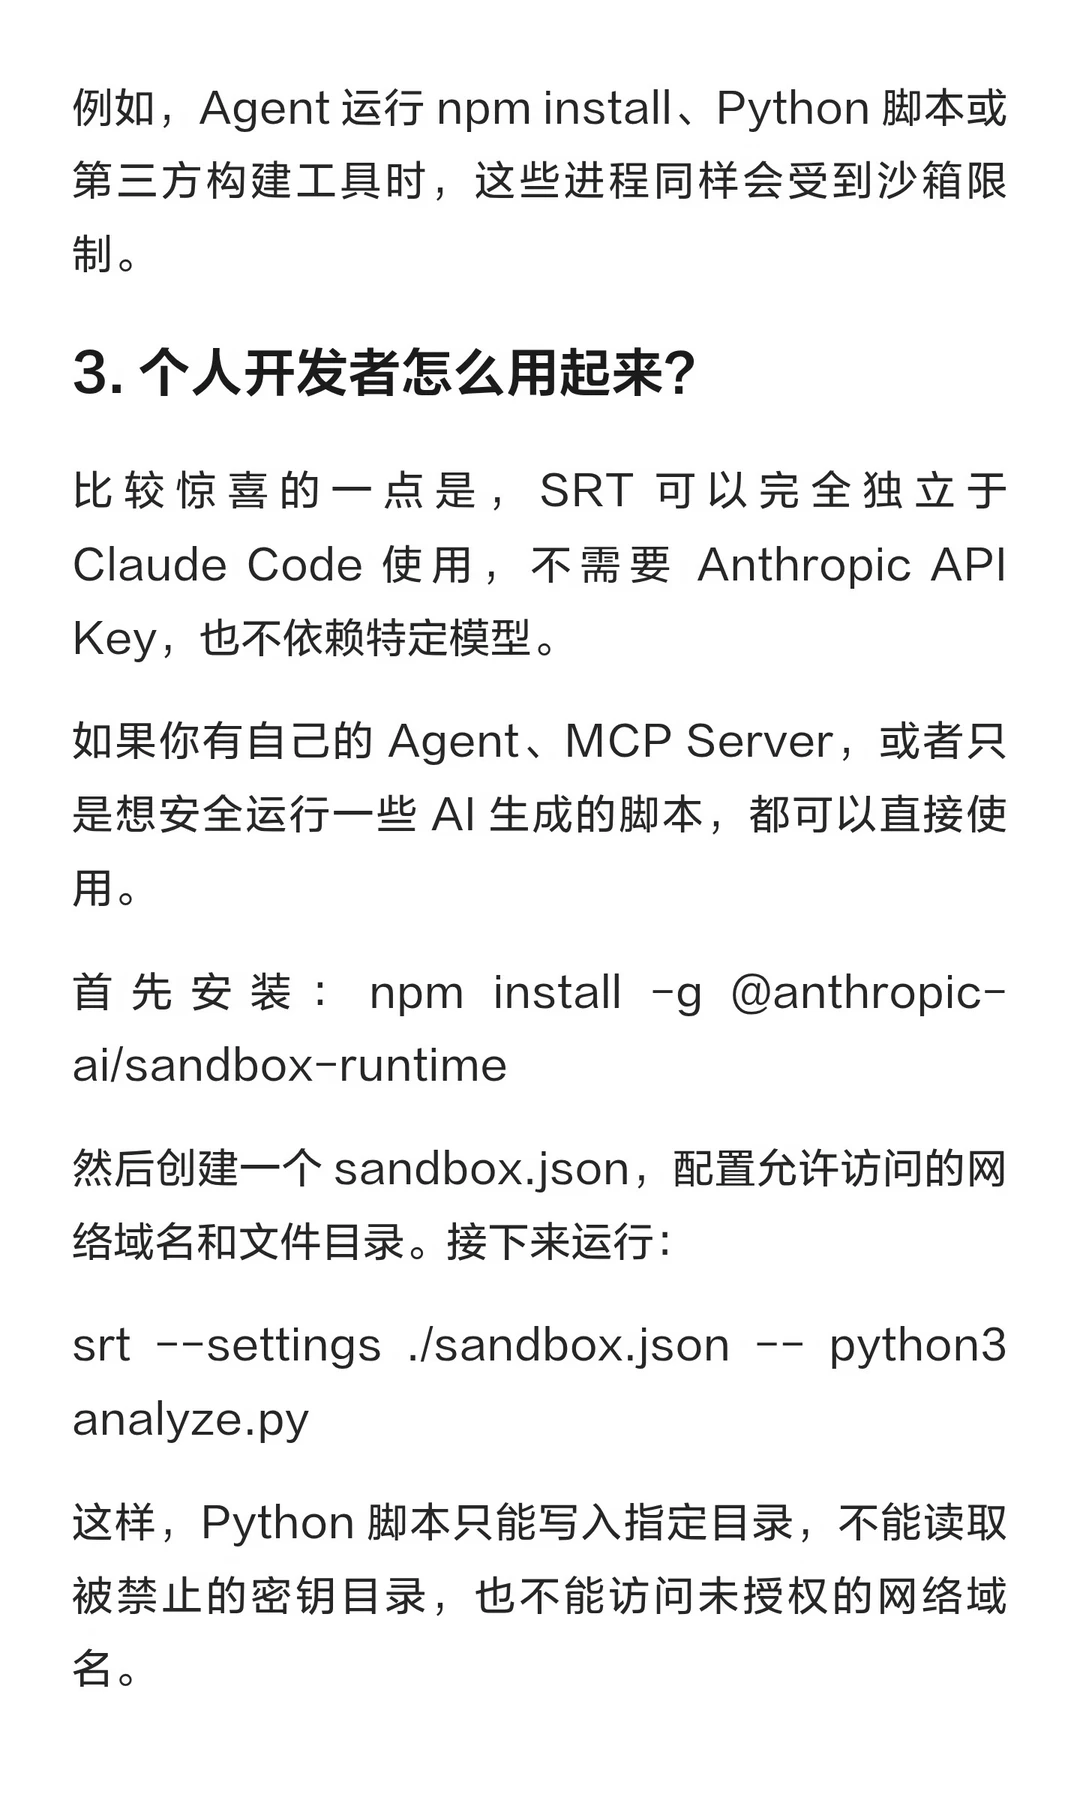
3、个人开发者也能直接使用
SRT 不依赖 Claude Code,也不需要 Anthropic API Key。
一键安装,配置好 sandbox.json 后,直接运行。
脚本就能在受限环境中执行。
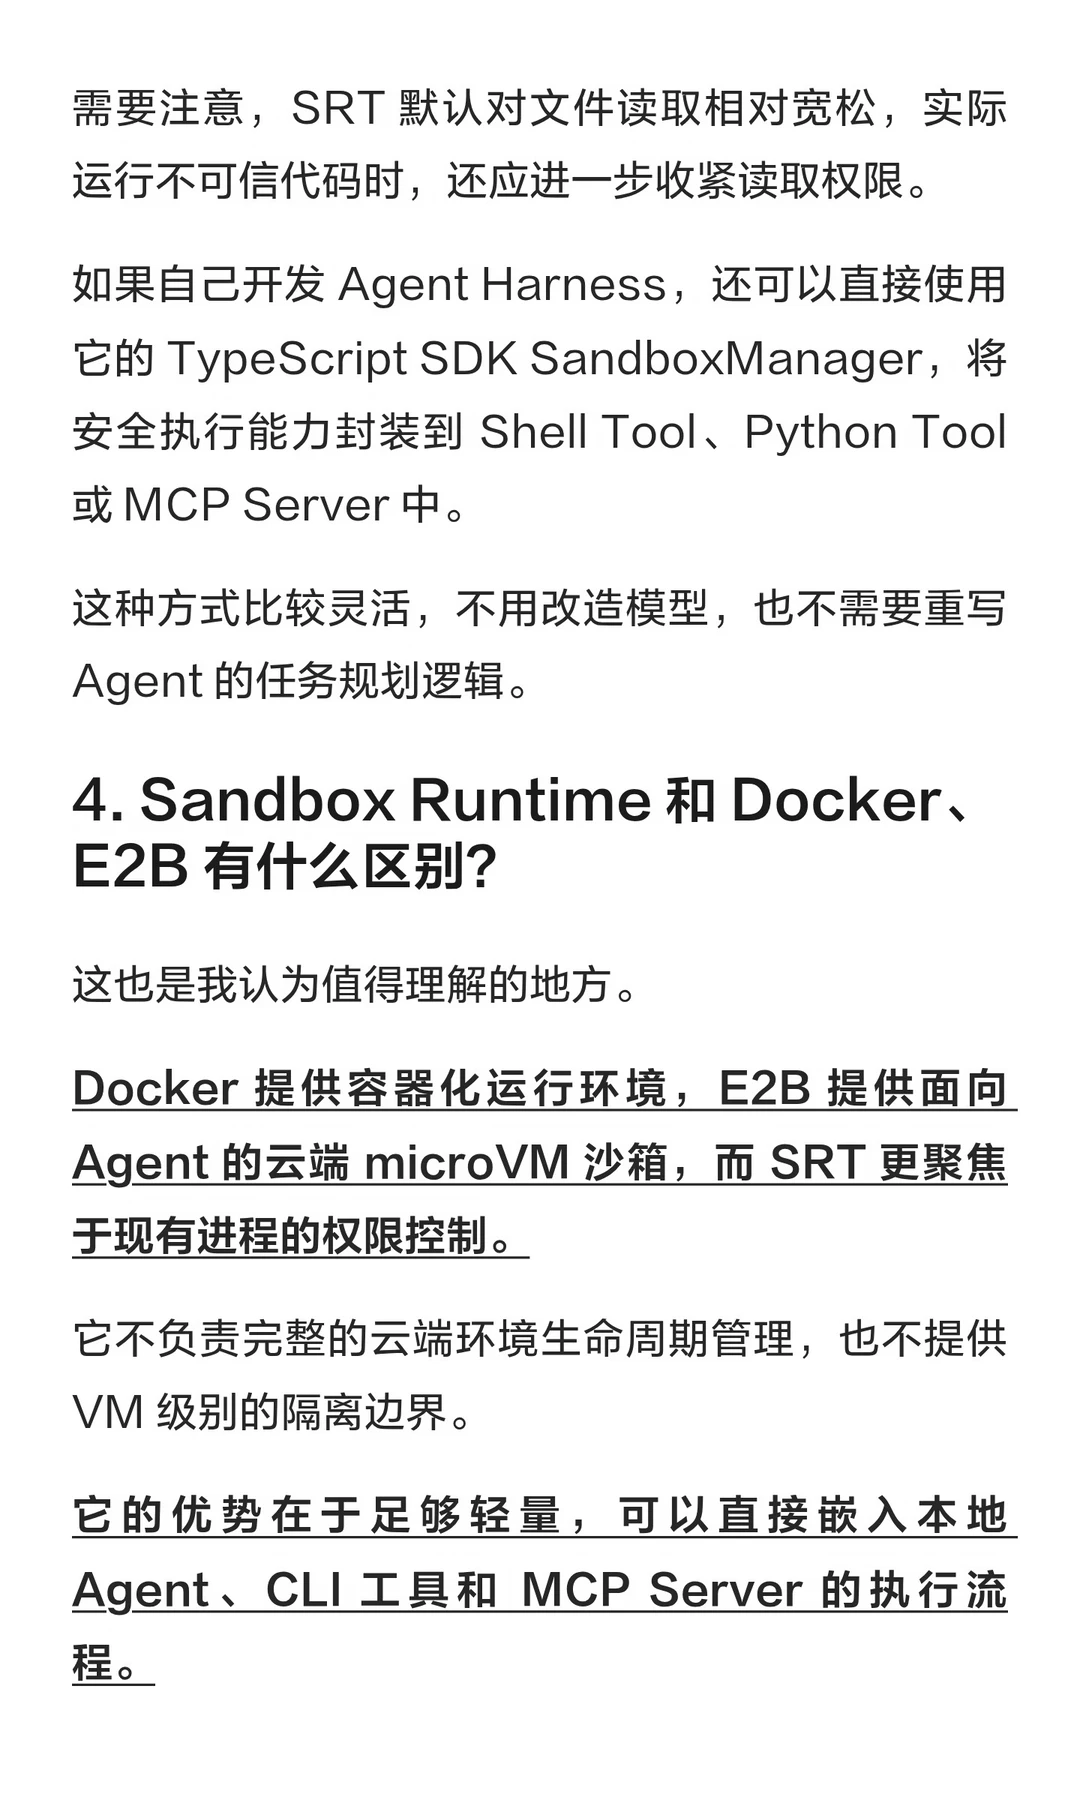
也可以通过 TypeScript SDK 集成到自己的 Agent、Shell Tool 或 MCP Server 中。
需要注意,默认读取权限相对宽松,实际使用要主动限制敏感目录。
4、Agent Harness 需要 Execution Runtime
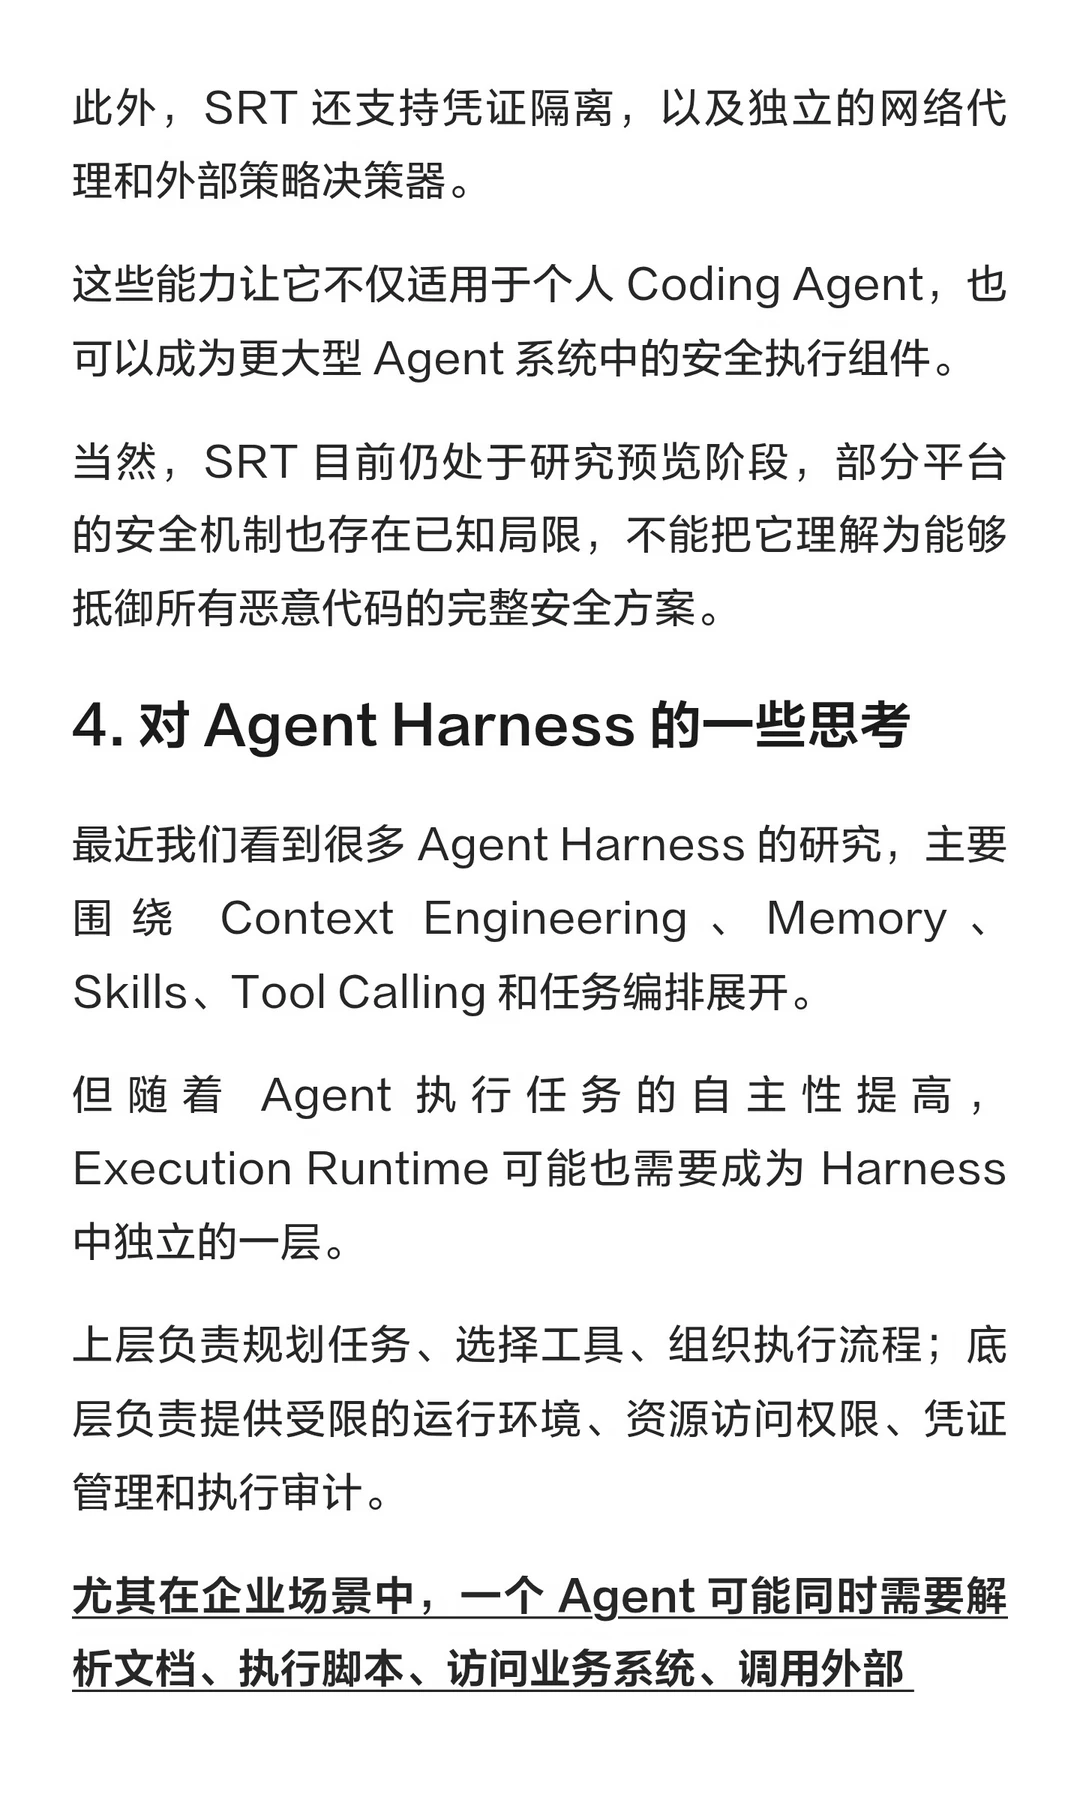
最近很多 Harness 研究聚焦 Memory、Skills、Context 和任务编排。
但随着 Agent 自主性提高,安全执行环境也应该成为基础能力。
上层负责规划和工具调用,底层负责执行隔离、权限控制和审计。
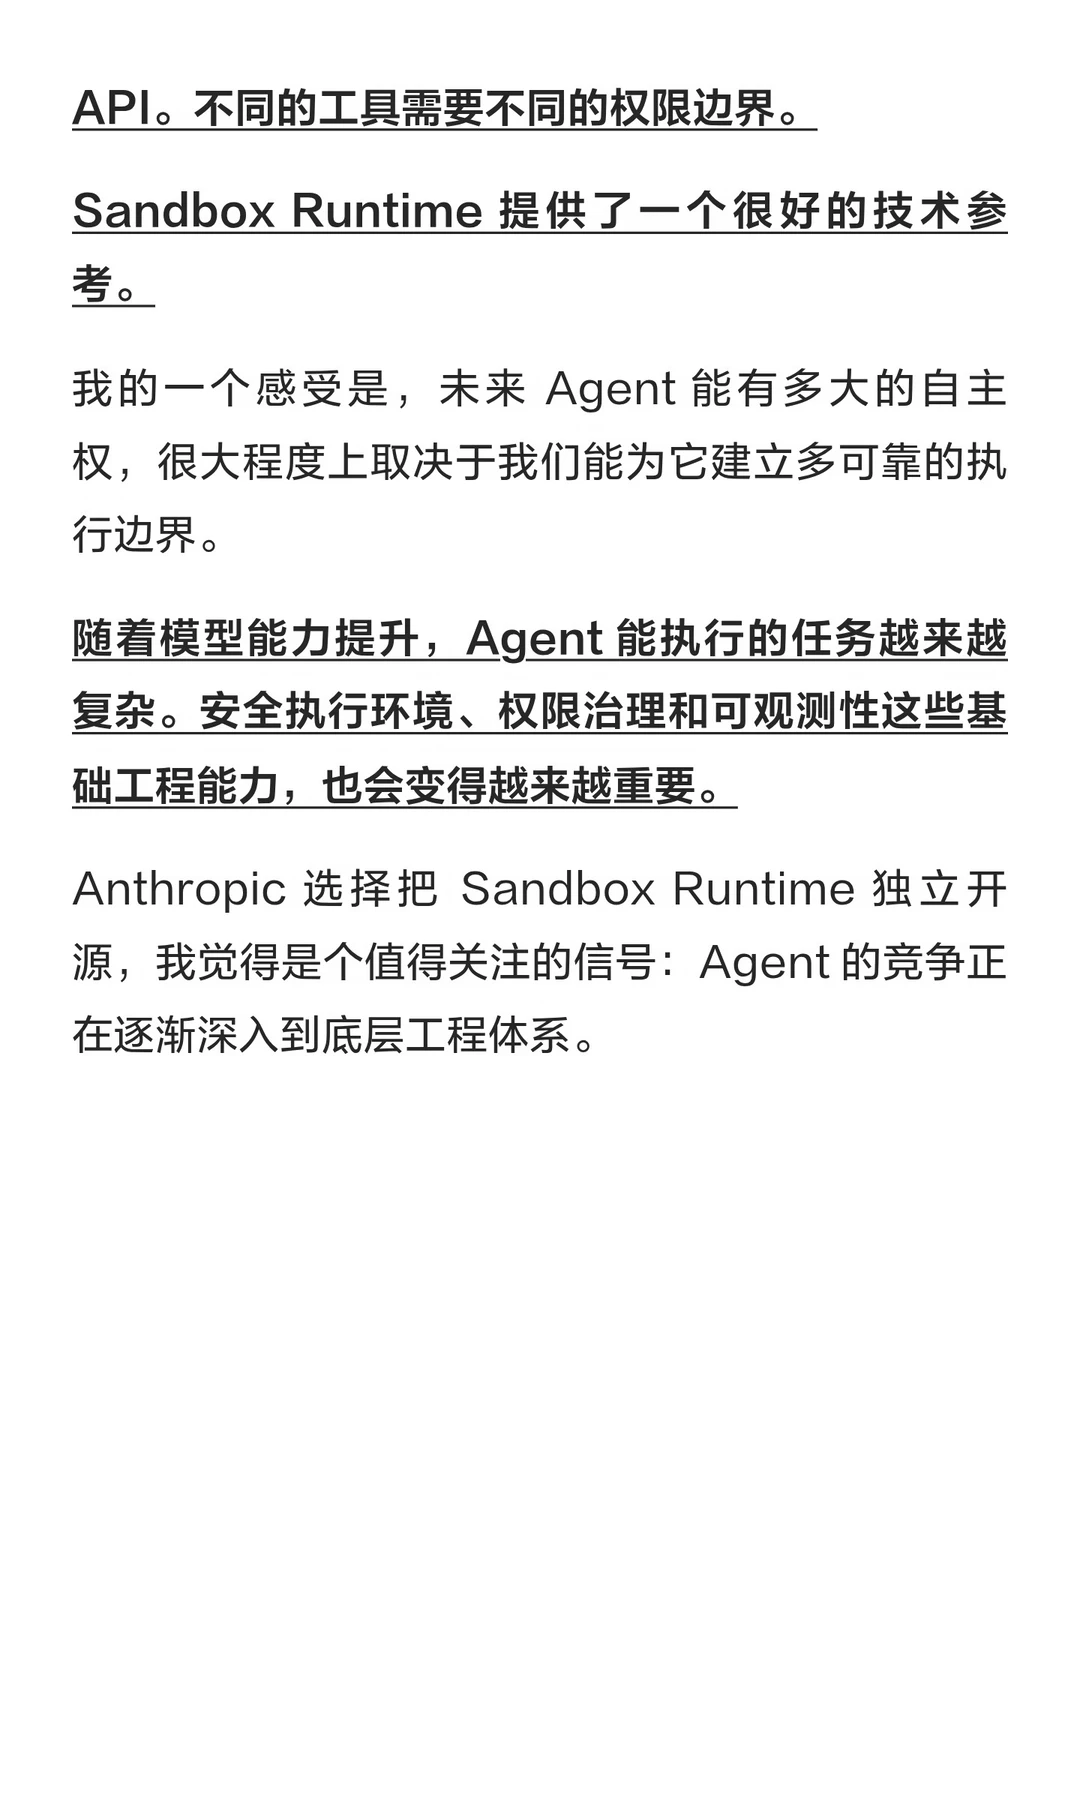
我的一个感受是:未来 Agent 能获得多大的自主权,很大程度上取决于我们能建立多可靠的执行边界。
Anthropic 把 SRT 独立开源,也是 Agent 工程体系逐渐成熟的一个信号。
#Sandbox #AgentSandbox #Sandbox框架 #SandboxRuntime #E2B #开源项目 #AI工具 #开源Sandbox