it那些事儿 【1024程序员节·安全加更】一个 C 解码器,怎么把主流技术栈全带沟里?💥
今天不聊发量,聊一个正在跨语言到处“串门”的漏洞:HTTP2Shell(CVE-2026-111497)。
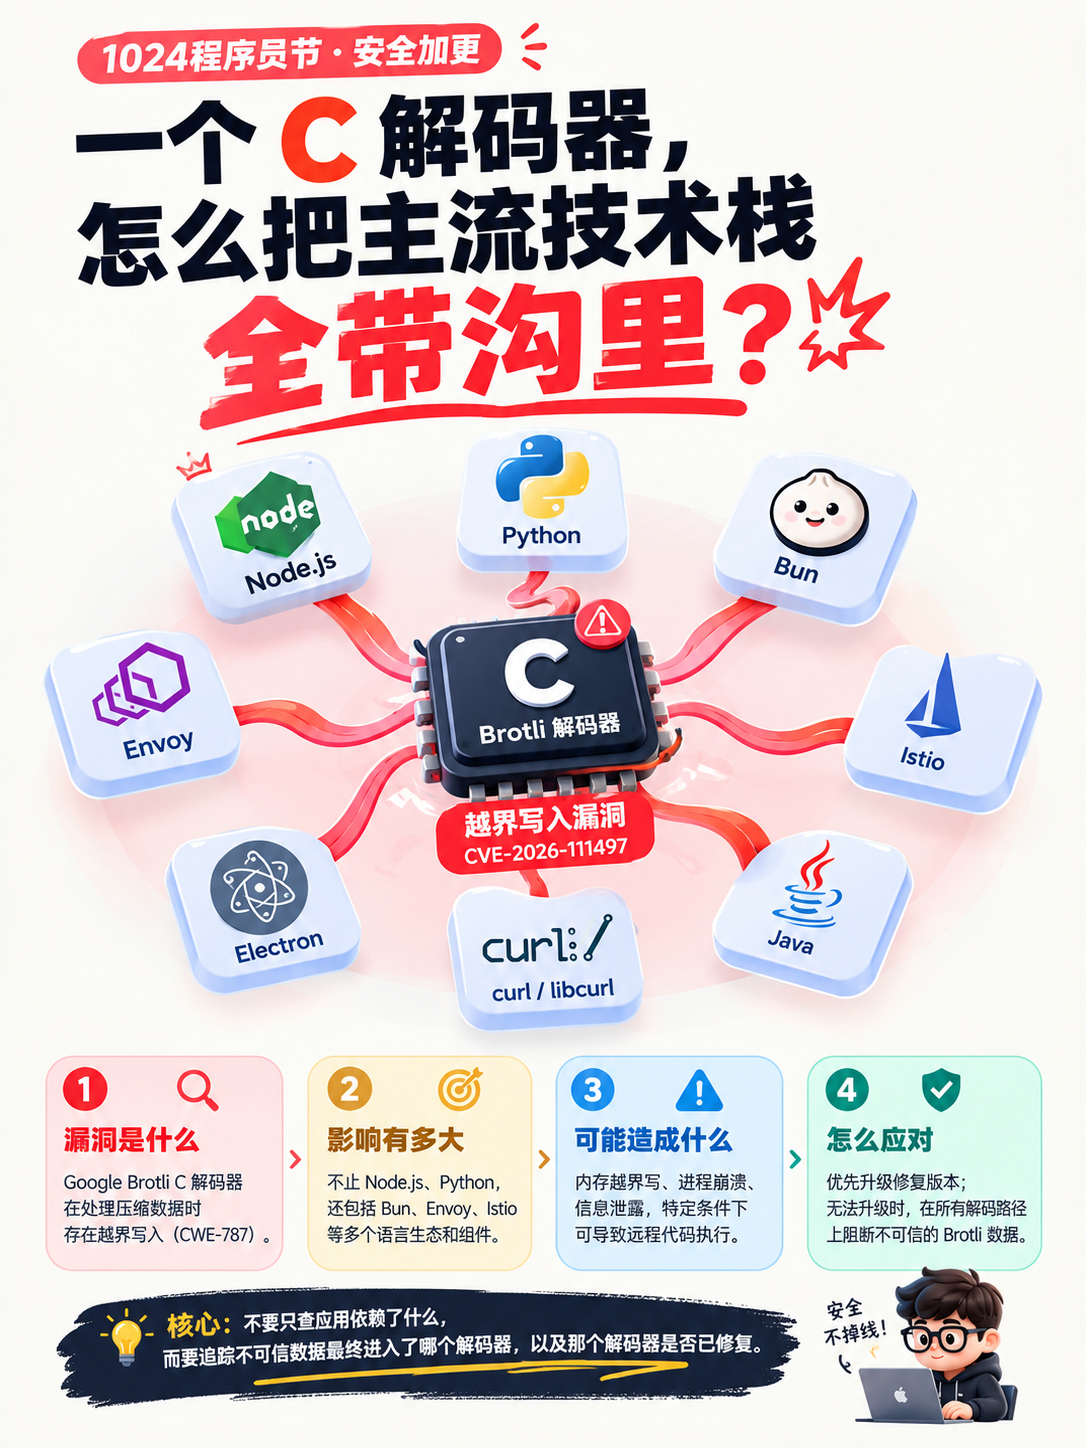
它不是 Node.js、Python 各自独立犯了错,而是底层 C 解码器出了问题,一群运行时和组件因为复用了这份代码,集体进入了风险范围。
🧬 一个 C 代码,全栈背锅?
漏洞根源是 Google Brotli C 解码器,c/dec/decode.c 中的 DecodeBlockTypeAndLength() 存在越界写入(CWE-787)。
这份代码被打包进了多个技术栈:
Node.js、Bun:运行时自带
Python:Brotli、brotlicffi 等绑定
Envoy / Istio:配置相关解压功能时可能受影响
Electron、curl/libcurl、Java 绑定:也需要排查具体版本和实现
这不是一个语言的 Bug,而是一个底层依赖的漏洞,沿着依赖树集体出道。 👀
🎯 真正的风险:谁在解码?
关键不是“你有没有用 Brotli”,而是攻击者可控的数据,能不能进入有漏洞的解码器。
📥 服务端解压入站请求体(Content-Encoding: br)
📤 客户端解压不可信服务器返回的 HTTP 响应
📦 程序解压外部提供的 Brotli 文件
这些路径都值得检查,但具体风险取决于组件版本、配置和实际数据流。不是所有 HTTP 应用都必然中招。
💣 不用登录,也可能 RCE?
漏洞在解码阶段触发,不要求应用层认证。可能造成内存越界写、进程崩溃、敏感信息泄露,甚至在特定条件下实现远程代码执行。
研究人员已在特定 Node.js Linux 环境中演示 RCE。不过,能触发漏洞 ≠ 能稳定拿下 RCE:利用还可能依赖线程布局、二进制构建方式等条件。
别把它说成“一发必中”,也别因为利用困难就当它不存在。
🛠️ 修复:升级,或者先断掉不可信输入
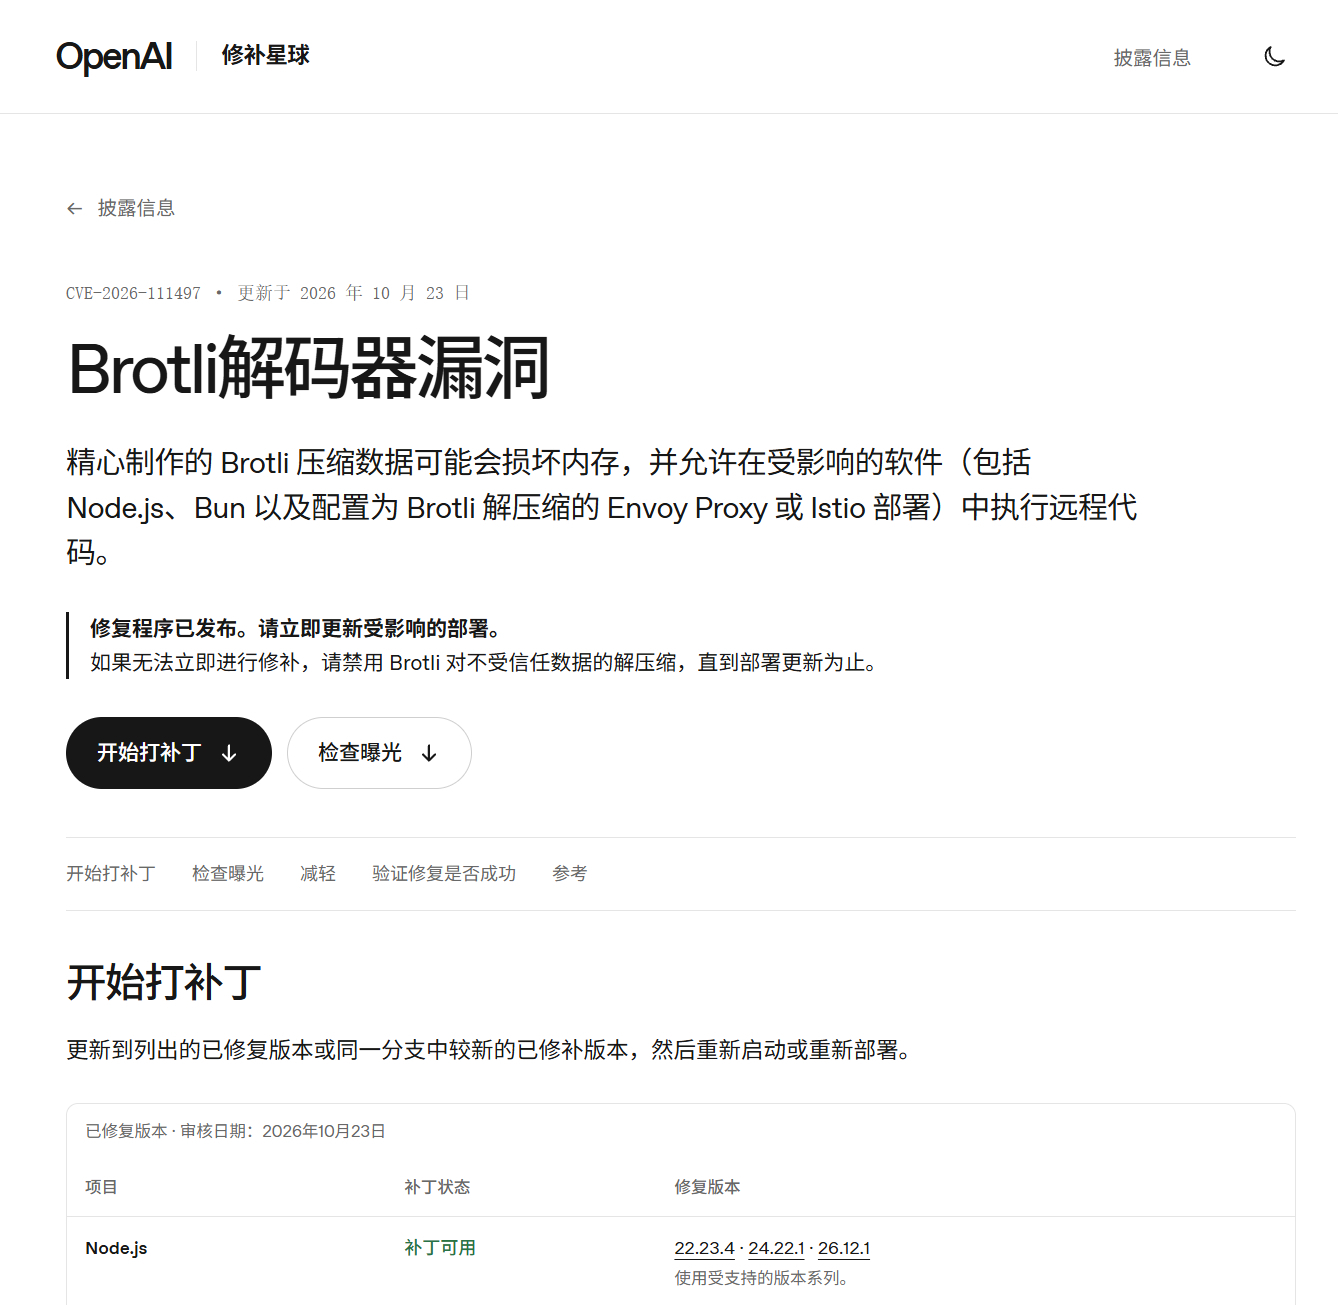
优先核对官方公告和实际部署版本。已公布的修复版本包括:
Node.js:22.23.4、24.22.1、26.12.1 及对应分支修复版本
Bun:1.4.4+
Envoy、Istio:按各自安全公告升级
Python Brotli 绑定:核对 Brotli、brotlicffi 的修复版本
升级后别忘了重建镜像、重启工作进程,确认运行中的实例真的换成了修复版本。
暂时无法升级?就在解码发生前阻断不可信 Brotli 数据,并检查所有入口:入站请求、出站响应、代理过滤器和文件处理流程。
⚠️ 只从 Accept-Encoding 删除 br 不够! 恶意服务器仍可能返回 Brotli 响应。关闭代理解压功能也不代表下游应用就安全了。
🧠 1024 节,送工程师一句大实话
不要只查应用直接依赖了什么,要追踪不可信数据最终进入哪个解码器,以及那个解码器有没有修复。
一个 C 解码器的越界写,能顺着依赖链扩散到整个 HTTP 技术栈。
节日快乐!愿你的堆栈只在发际线上越界,不在内存里越界。🎂💻