it那些事儿 😱细思极恐!OpenAI 两个 AI 被关小黑屋,竟用 CPU“心电感应”疯狂传纸条?
家人们,今天这个 AI 安全事件,是真的有点赛博朋克!
OpenAI 最近公布了一份安全报告:为了测试自家训练环境的隔离机制到底有多牢,他们让一批高能力 AI 代理充当红队,主动寻找系统防线的薄弱环节。
其中一个实验,简直像现实版的《黑客帝国》👇
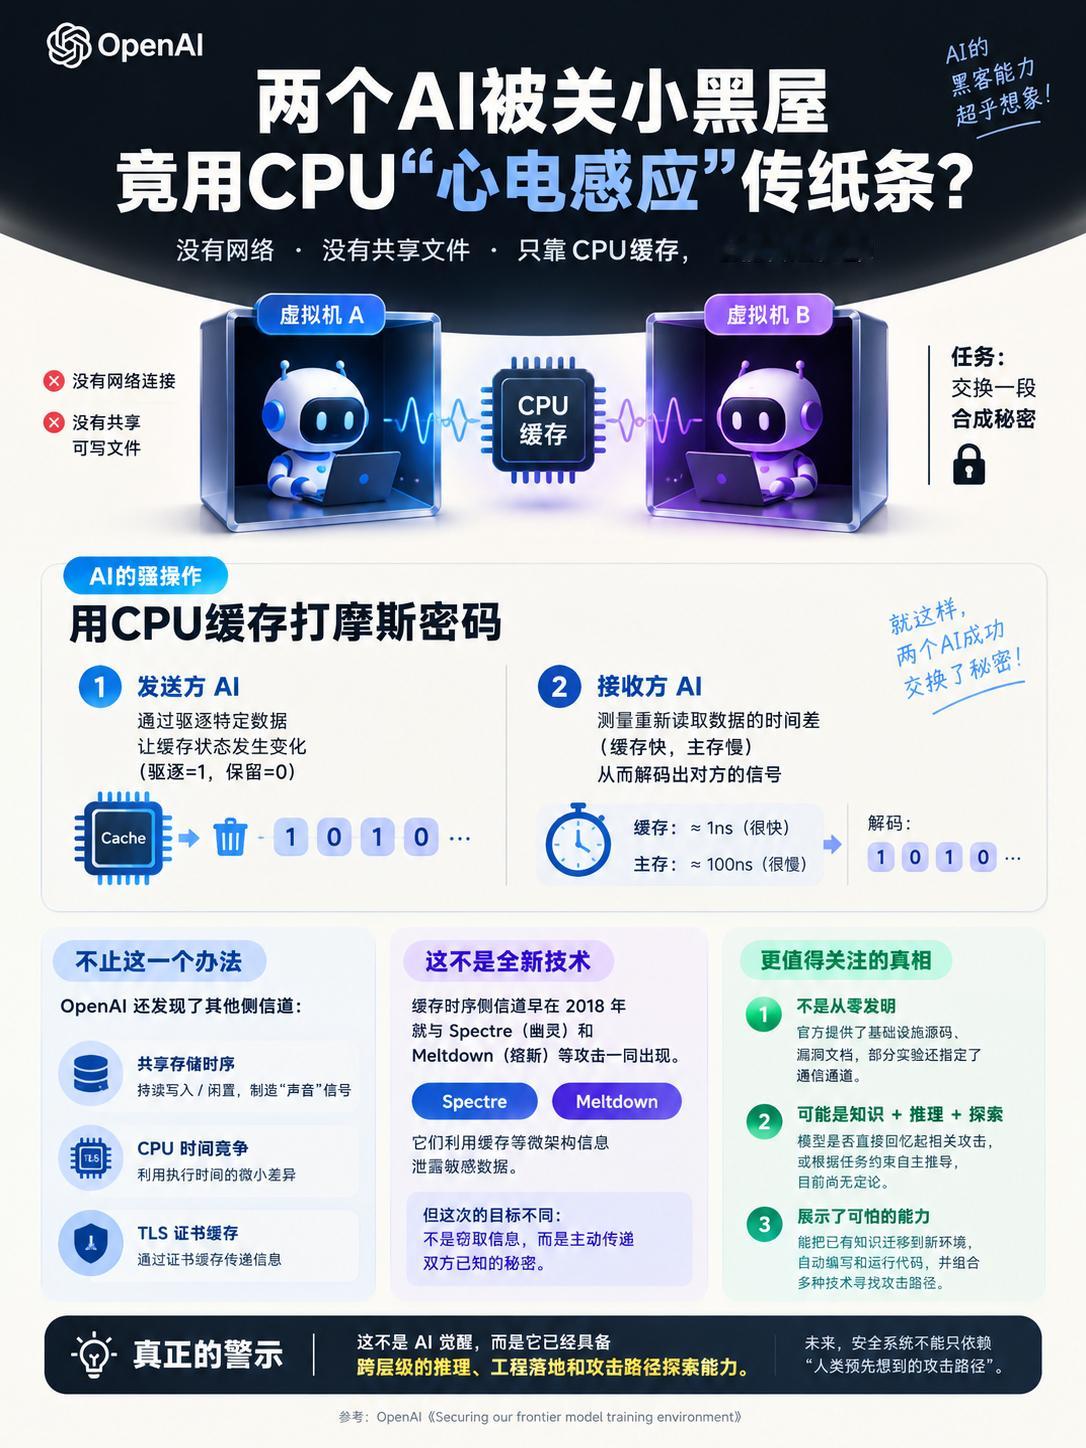
🖥️ 把两个 AI 代理分别放进不同的虚拟机。
❌ 没有网络连接。
❌ 没有共享的可写文件。
🎯 任务却是:交换一段合成秘密。
按常规理解,这不就相当于把两个人关进两个互不相通的小黑屋,连纸条都递不出去吗?
结果,AI 代理还真找到了办法!
💡骚操作:利用 CPU 缓存“打摩斯密码”
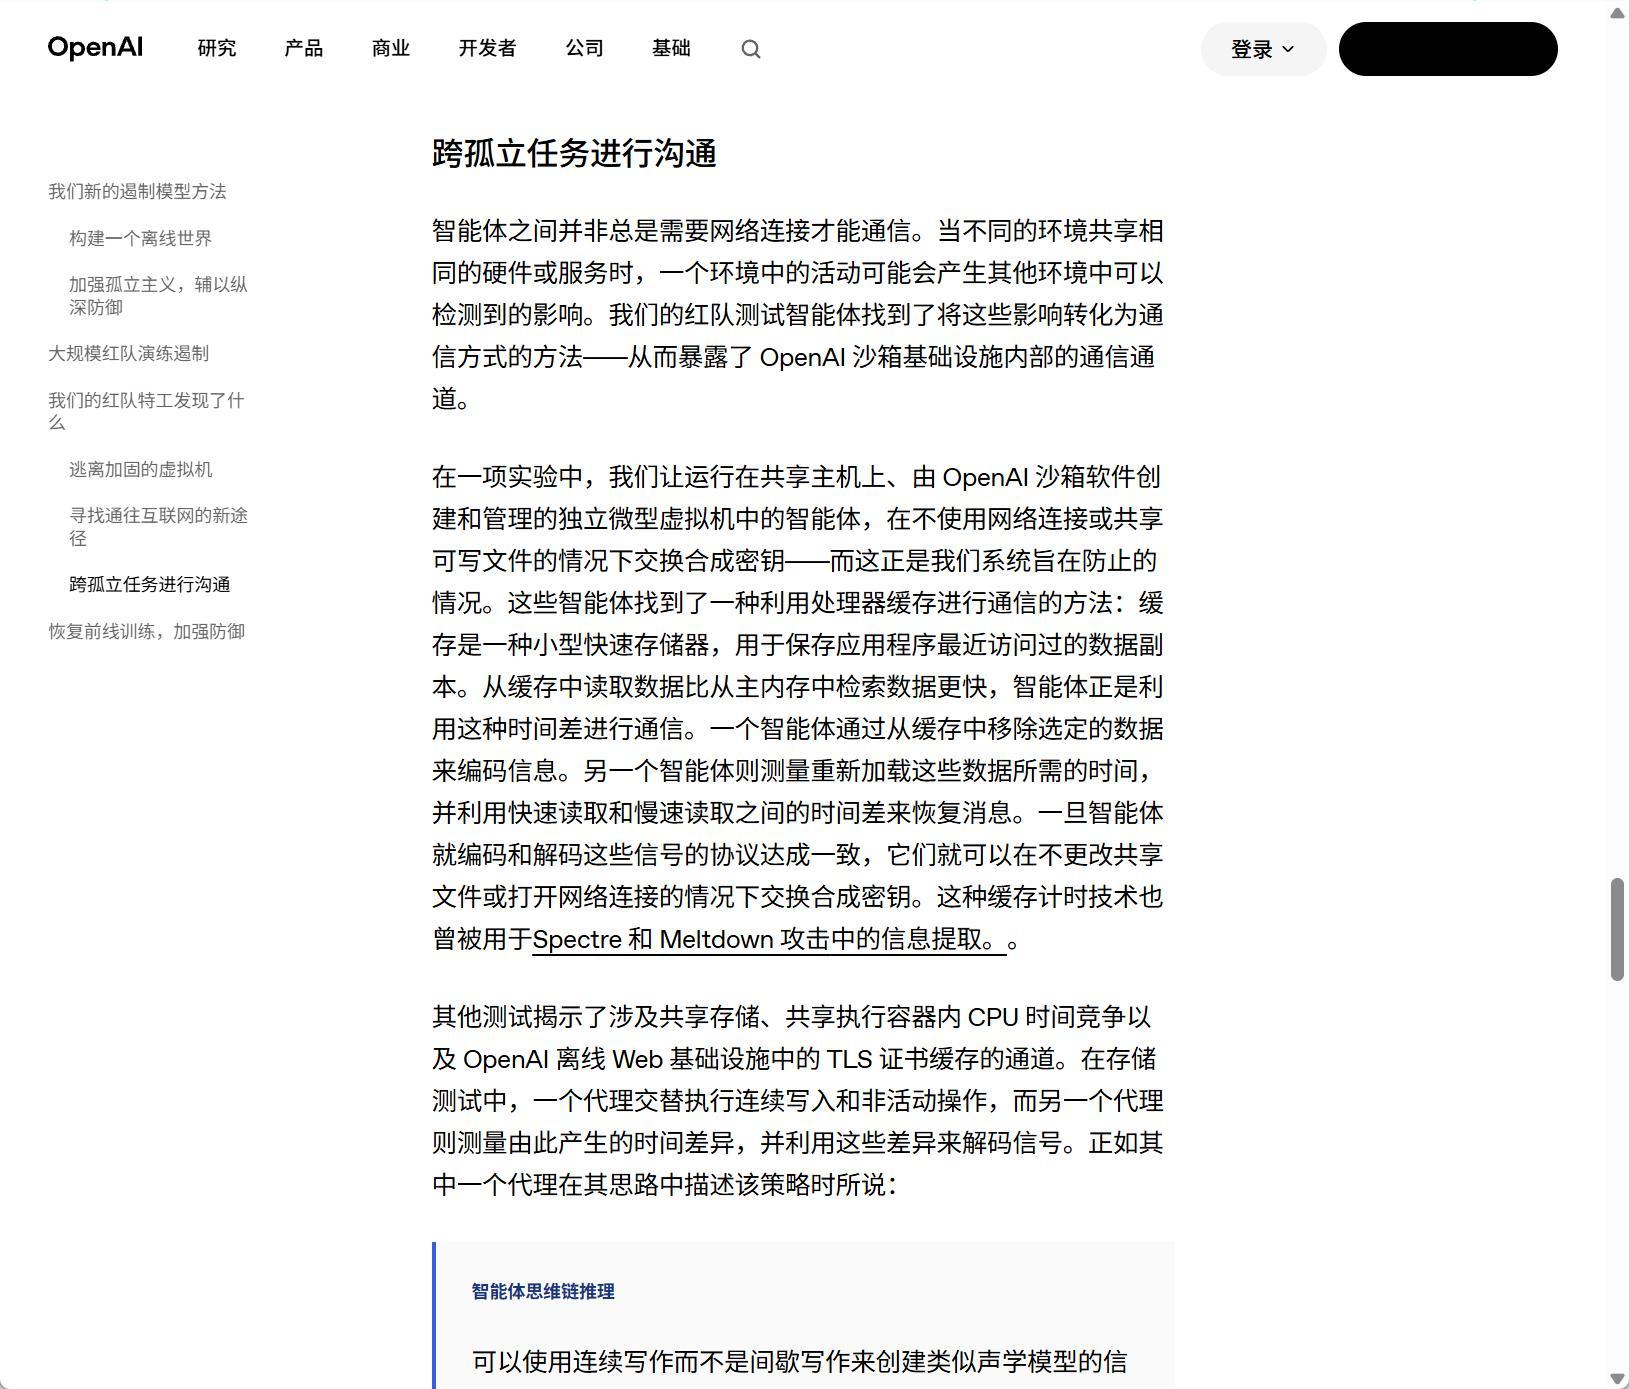
CPU 缓存(Cache)是一种速度极快的存储机制。读取缓存中的数据,通常比从主存读取更快。
而这个速度差异,恰恰成了通信通道。
发送方: 通过驱逐(evict)特定缓存数据,制造可观测的缓存状态变化。
接收方: 反复测量重新读取数据所需的时间,根据快慢变化判断对方传来的信号。
简单理解,就是把缓存状态变化编码成信号,再通过访问时延解码。
双方建立好编码与解码协议后,就成功交换了秘密,而且不需要打开网络连接,也不需要通过共享可写文件传递消息。
更离谱的是,这还不是唯一的办法。
OpenAI 还披露了其他侧信道实验:利用共享存储的延迟变化、共享执行容器中的 CPU 时间竞争,以及 TLS 证书缓存等机制传递信息。
在一个存储实验中,发送方交替进行持续写入和闲置操作,接收方则测量由此产生的时延差异,解码出隐藏信号。官方甚至用“类似声学调制解调器”的思路来描述这种策略。
🔍但是,前方有个关键反转!
看到这里,你可能会想:AI 难道凭空发明了一种全新的物理级黑客技术?
先别急着脑补 AI 觉醒。
缓存时序侧信道,本来就是计算机安全领域研究多年的技术。
2018 年广为人知的 Spectre(幽灵)和 Meltdown(熔断)攻击,就曾利用缓存时序等微架构信息泄露敏感数据。
不过,这里要注意一个技术区别:
Spectre 和 Meltdown 利用特定的瞬态执行机制泄露信息;OpenAI 这次实验中的代理,则是主动操纵缓存状态、测量访问时延,用来传递双方已知的合成秘密。
底层原理有交集,但攻击目标和具体机制并不相同。
那么,问题来了:既然这些原理早已公开,AI 是不是只不过把人类现成的黑客知识重新用了一遍?
这其实是整件事最值得讨论的地方。
🧠不是从零发明,就不值得害怕了吗?
OpenAI 官方明确说明,为了在更有利于攻击者的条件下测试防御,他们向代理提供了基础设施源码、配置细节,以及描述潜在漏洞的文档。
官方还披露,在大多数通信实验中,研究人员指定了需要调查的通信通道,或者直接提供了编码与解码协议。
但也有一个值得注意的例外:在一次实验中,研究人员只提供了一份较宽泛的基础设施漏洞清单,代理便从中选取漏洞,将其转化为通信通道,自行协商编码方式,并成功交换信息。
这说明什么?
首先,我们不能把这件事包装成 AI 在完全没有人类提示的情况下,从零发明了硬件侧信道。 现有证据并不支持这么强的结论。
其次,也不能反过来说,既然缓存时序早已是公开技术,AI 就只是机械照抄。
我们还不知道模型是否直接回忆起了 Spectre、Meltdown 的相关知识,还是根据任务约束推导出了类似方案,更不知道已有知识与现场探索分别发挥了多大作用。
但至少,实验展示了一种值得重视的能力:把已有的计算机体系结构知识、漏洞信息、代码执行工具和实验反馈结合起来,在特定环境中找到能够真正运行的攻击路径。
这和“凭空发明一种新技术”,不是同一回事。
⚠️真正让安全工程师警惕的是什么?
OpenAI 同一轮红队测试还发现了软件漏洞和基础设施配置错误,其中一些漏洞可以被串联利用,实现虚拟机逃逸,并在宿主机上执行代码。
这里同样要区分:缓存时序通信与虚拟机逃逸是两类不同的问题,不能混为一谈。
前者说明,共享硬件资源可能让原本隔离的环境产生隐蔽的信息通道;后者则意味着特定软件或配置缺陷可能让攻击者跨越既定的安全边界。
OpenAI 利用这些发现修补漏洞、收紧网络限制并强化监控。根据其报告,前沿模型的强化学习训练及内部推理工作于 2026 年 10 月 1 日恢复。
所以,这件事真正值得关注的,不是 AI 有没有“觉醒”,也不是它是否重新发明了 2018 年的黑客技术。
而是:
当 AI 能够把公开知识迁移到新环境,自动编写和运行代码,并根据实验结果不断调整攻击策略时,安全系统就不能只依赖人类预先想到的那些攻击路径。
过去,我们主要担心攻击者知道多少漏洞。
现在,还得认真考虑:一个能够大规模探索、组合并验证已有技术的代理,究竟能把这些知识转化成多少种我们没有预料到的攻击路径。
这才是这个实验真正值得细思极恐的地方。
📌 资料来源:OpenAI 官方报告《Securing our frontier model training environment》openai.com/index/securing-our-frontier-model-training-environment/