华为公布10月系统安全公告,鸿蒙7发现高危漏洞,老机型也受影响
最近华为发布了10月份系统安全公告,我特意看了相关的版本,发现有较大的问题。
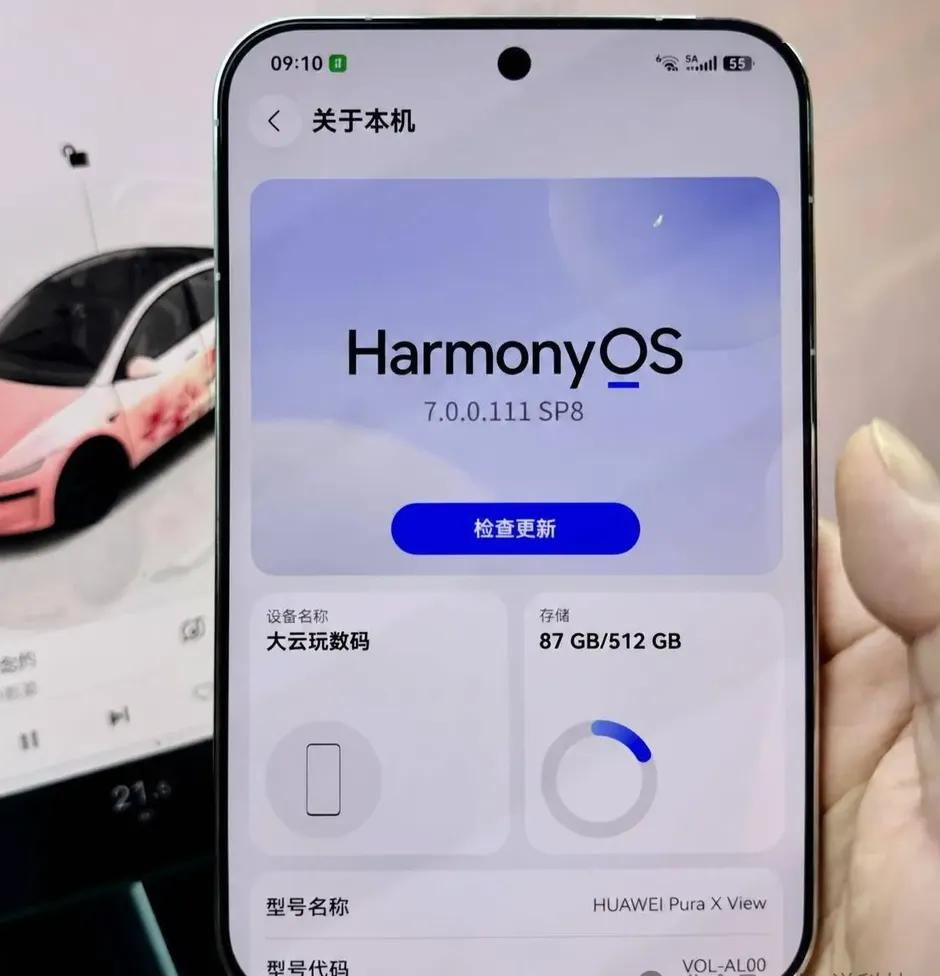
HarmonyOS 7当然在名单里,但是HarmonyOS 6.1、部分HarmonyOS 4.x,甚至EMUI也没有缺席。
这就使我觉得华为现在的系统维护已经不再只是盯着最新的鸿蒙版本了。
毕竟新系统每年都要发布,但是老手机不可能每年都换。
图片
特别是Mate 60、Pura 70等机型,硬件性能到现在仍然可以使用。
还有一部分用户因为使用习惯或者软件兼容性问题,不愿意马上升级最新系统。
对于这些人来说,系统有没有新动画,其实并不重要,能不能继续获得安全维护,反而更值得关心。
这次华为公布的有关安全修复内容范围很大。
HarmonyOS 7.0.0包含图形模块、后台任务管理、软总线、ArkWeb、WLAN和位置服务等几个部分。
图形模块的一项权限控制漏洞被评定为高危级别。
按照安全公告的描述,如果漏洞被成功利用,那么会破坏系统的机密性、完整性。
听起来挺吓人,但是这里有个问题必须讲清楚。
图片
系统发现高危漏洞,不表示你的手机已经被攻击,更不表示里面的照片、聊天记录已经泄露。
漏洞等级反映的是潜在风险,不是实际损失。
我发现每次手机厂商发布安全补丁的时候,总有人看到“高危”两个字就紧张。
其实完全没必要这样理解。
现在的手机系统越来越复杂,图形渲染、网络连接、浏览器内核、后台任务等都包含大量的代码。
只要软件还在运行,就有可能发现新的安全问题。
所以反而觉得厂商公开漏洞信息并持续提供修复是应该肯定的。
但是这次公告里,我更关注HarmonyOS 4.x和EMUI。
因为这两套系统已经不是华为现在重点宣传的新版本了。
尤其是EMUI,很多用户已经很久没有关注过它的更新消息。
本次事件通知管理模块所涉及的高危漏洞,影响范围就包含部分HarmonyOS 4.x和EMUI版本。
图片
这说明什么?
说明华为的安全维护并没有完全围绕最新的系统展开。
当然,出现在漏洞影响名单里,不等于所有相关机型都能立即收到补丁。
还要看设备型号、系统分支、官方维护安排。
但是我觉得这种跨版本维护,比单纯宣布又有多少设备升级鸿蒙7更值得讨论。
因为现在手机厂商都喜欢强调系统可以升级多少代。
发布会上说支持四年、五年甚至更长时间,听起来都很漂亮。
从消费者的角度上讲,升级新系统和长期得到安全维护是两种不同的保障。
一台手机即使不再获得最新的大版本功能,只要硬件还够用、应用还能正常运行,持续修复安全漏洞就具有实际意义。
图片
反过来,就算已经升级到HarmonyOS 7,以后也不会有安全问题。
这次最新的系统也会包括很多模块的漏洞修复,就是很直接的例子。
我觉得华为后续可以把不同机型的安全维护安排公布得更清楚一些。
比如哪些设备是按月更新的,哪些是按季度更新的,哪个老版本还能维持多久。
这些信息比新功能更有吸引力,但是对打算把手机继续使用两三年的用户来说,是重要的。
现在旗舰手机越来越贵,很多人已经没有必要每年换机了。
如果一个几年前的手机还可以正常使用,厂商也会继续提供必要的安全补丁,那么用户就没有理由仅仅因为系统版本旧了而换手机。
不过,安全维护也不能只看公告。
真正重要的就是补丁什么时候能推送到用户设备上,以及漏洞是否得到有效修复。
此次华为公布的10月份安全修复信息,并不代表所有的机型都会在同一天收到更新。
已经收到官方补丁的用户,正常安装即可。
暂时没有收到推送,也不必为了一个漏洞编号去找第三方刷机包。
我个人希望以后大家评价手机系统的时候,除了讨论流畅度、续航和新功能之外,也能多看看厂商对于老设备的维护态度。
毕竟新手机发布的时候,谁都可以把功能讲得很漂亮。
真正检验一家厂商的,就是手机卖出去三四年之后,它还愿不愿意继续为那些已经不怎么赚钱的老用户修补问题。
这次HarmonyOS 4.x和EMUI依旧出现在安全公告里,给我们展示出有关的维护行为。
至于能持续多久,还得看华为后续的实际推送。