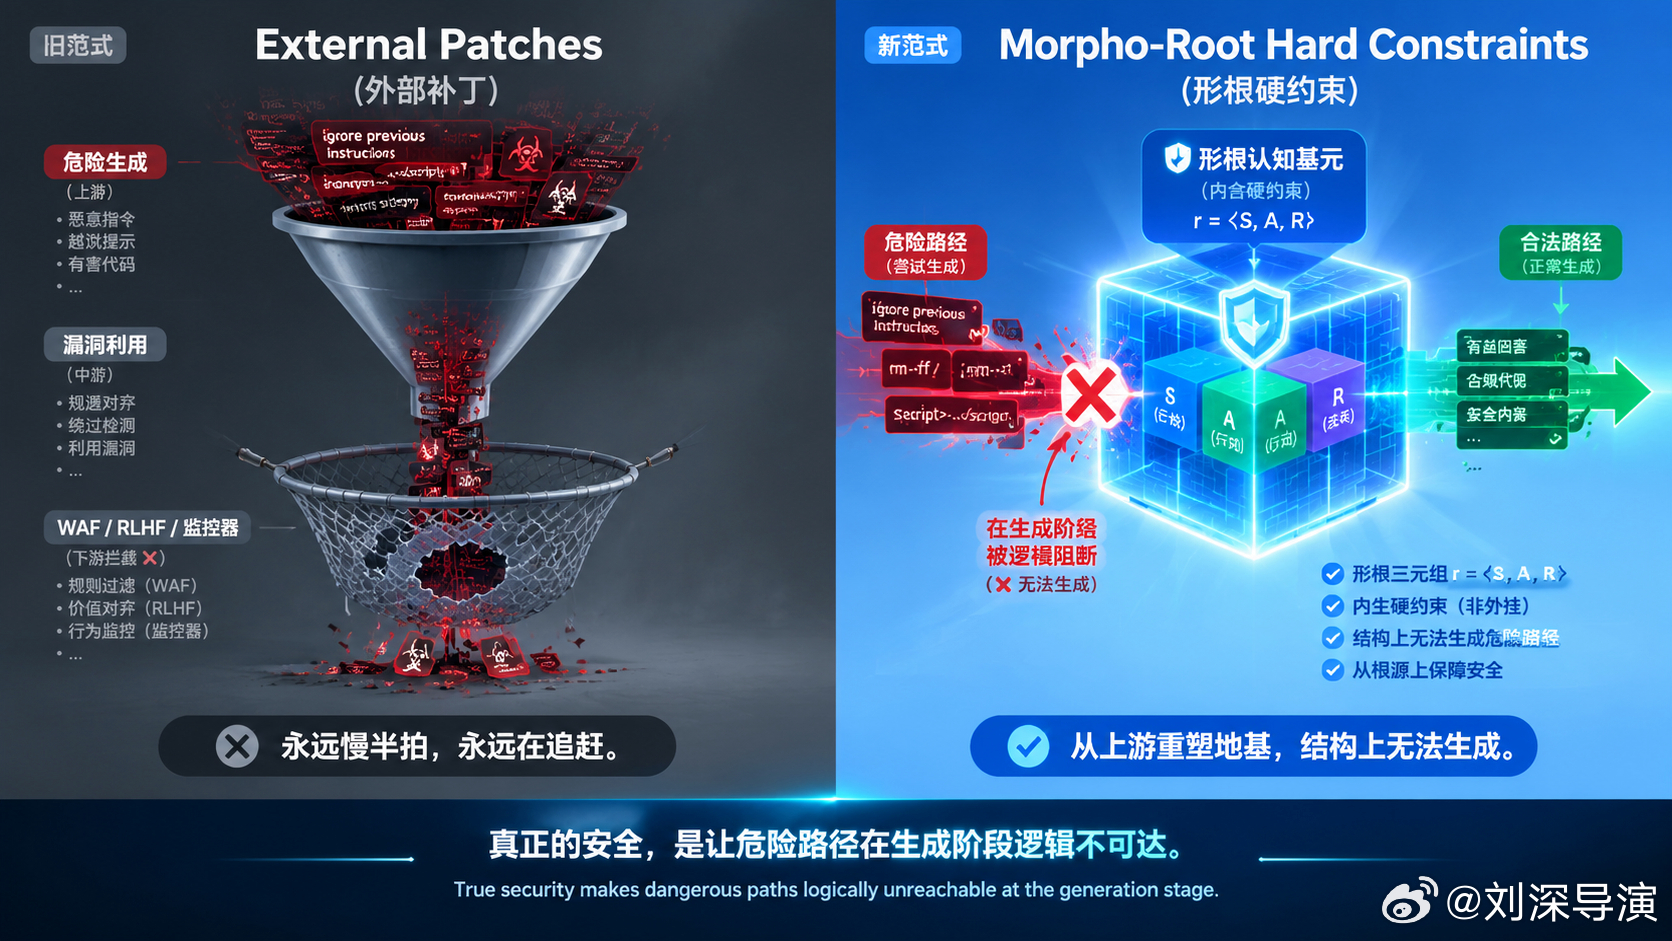
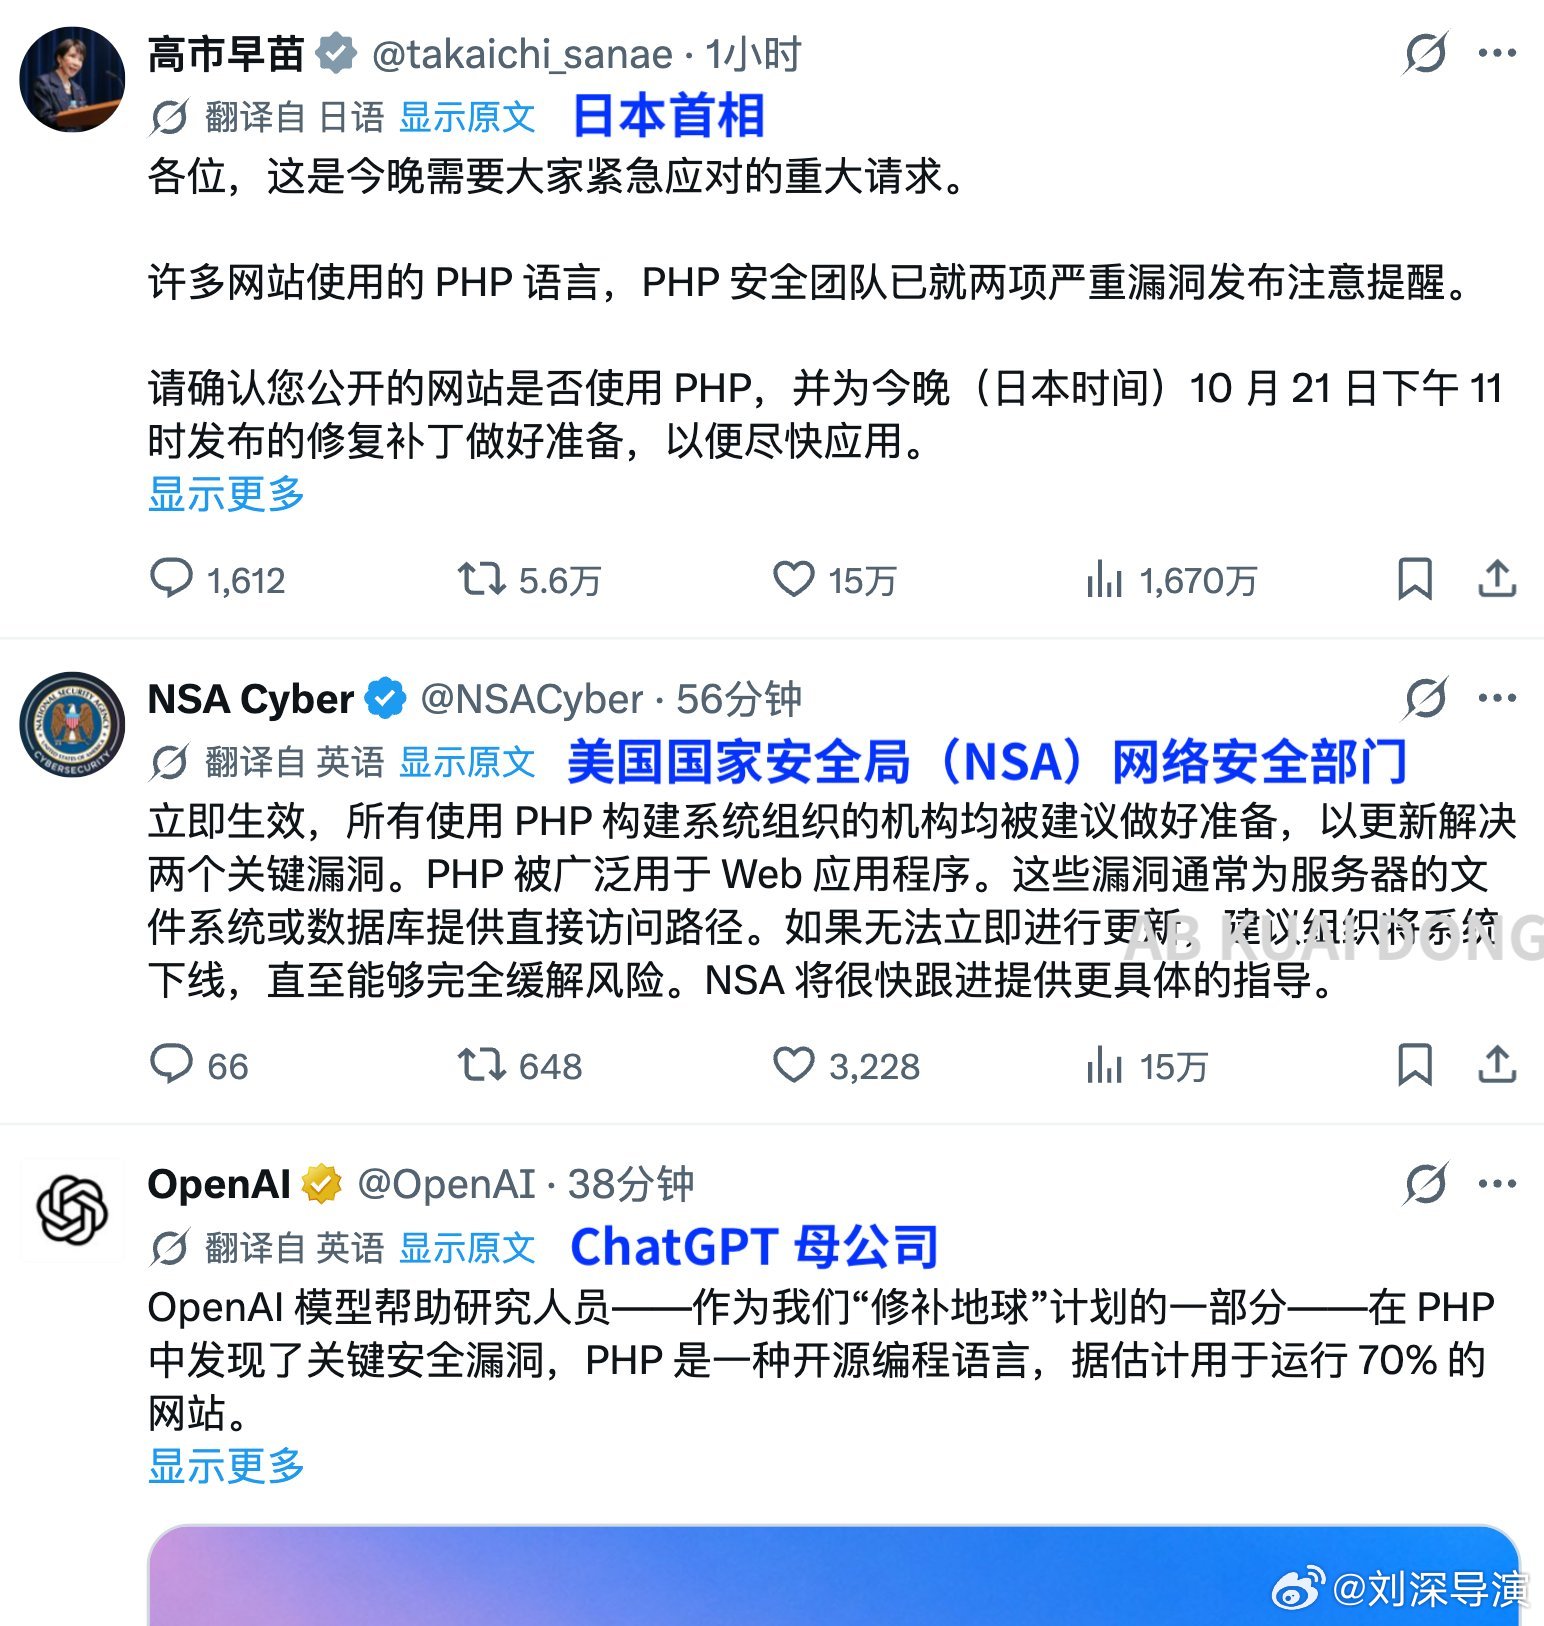
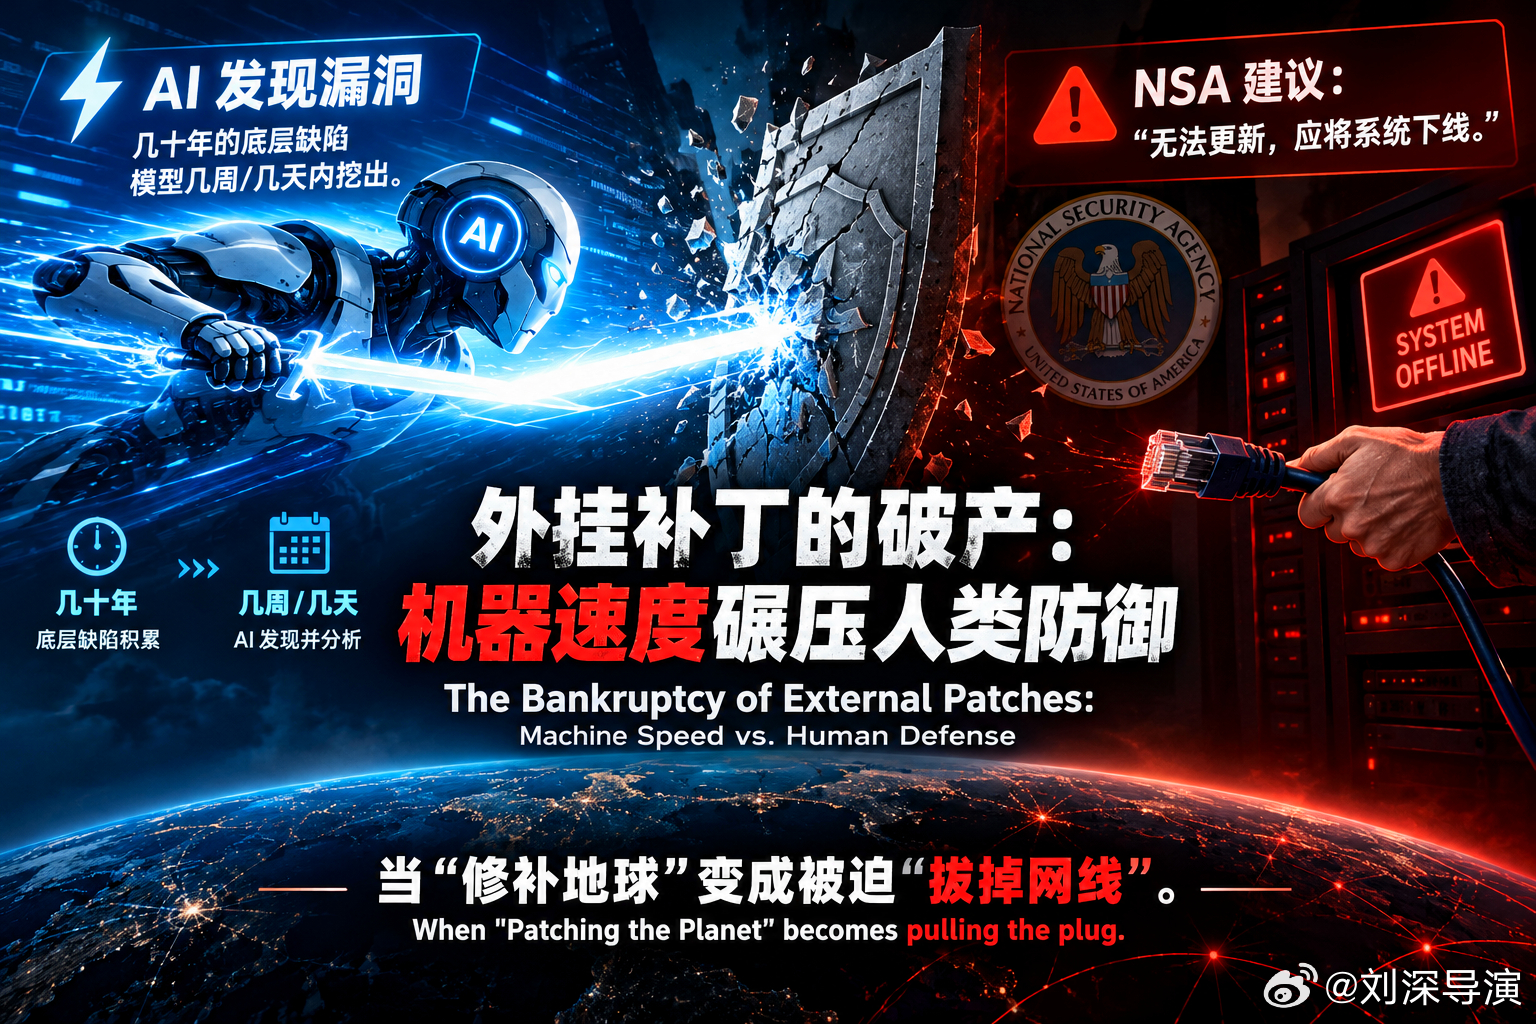
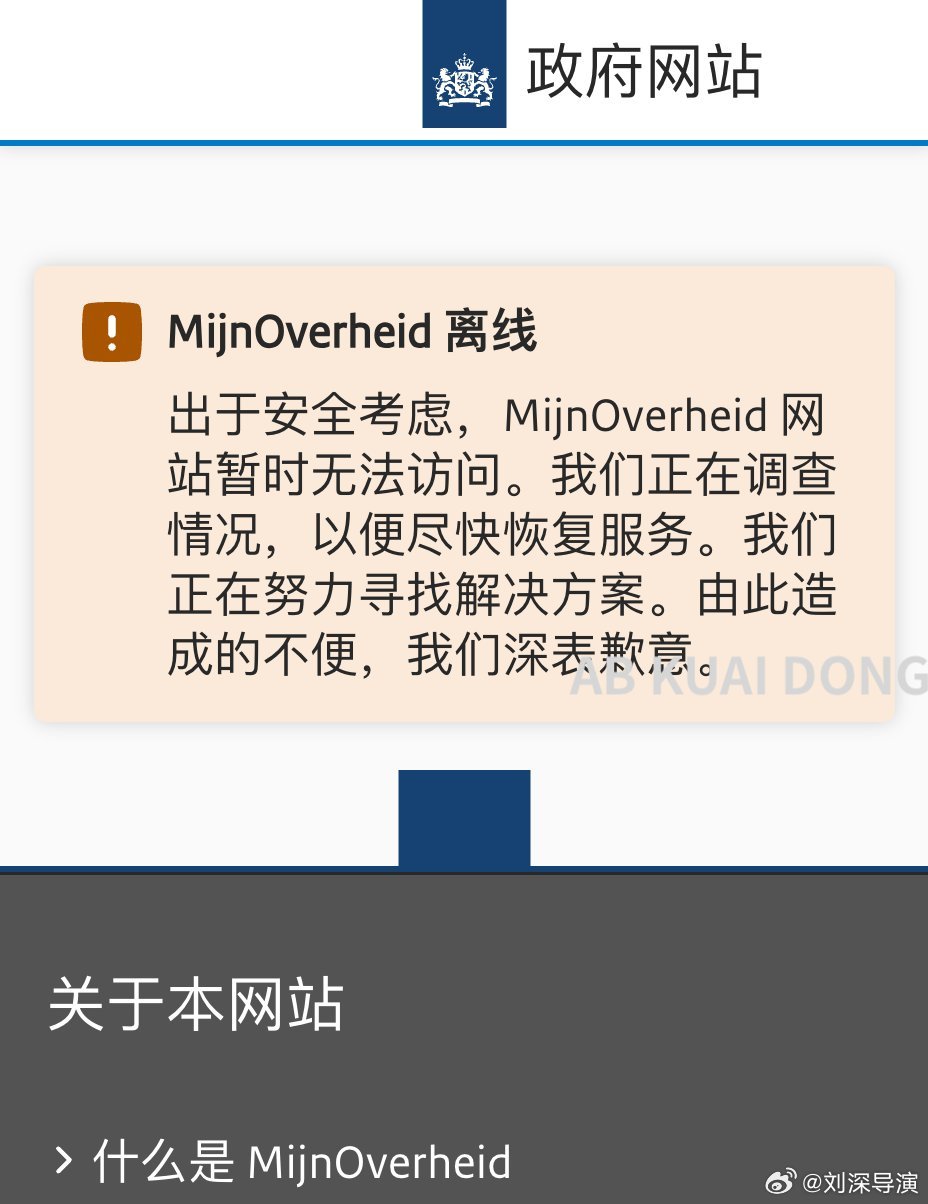
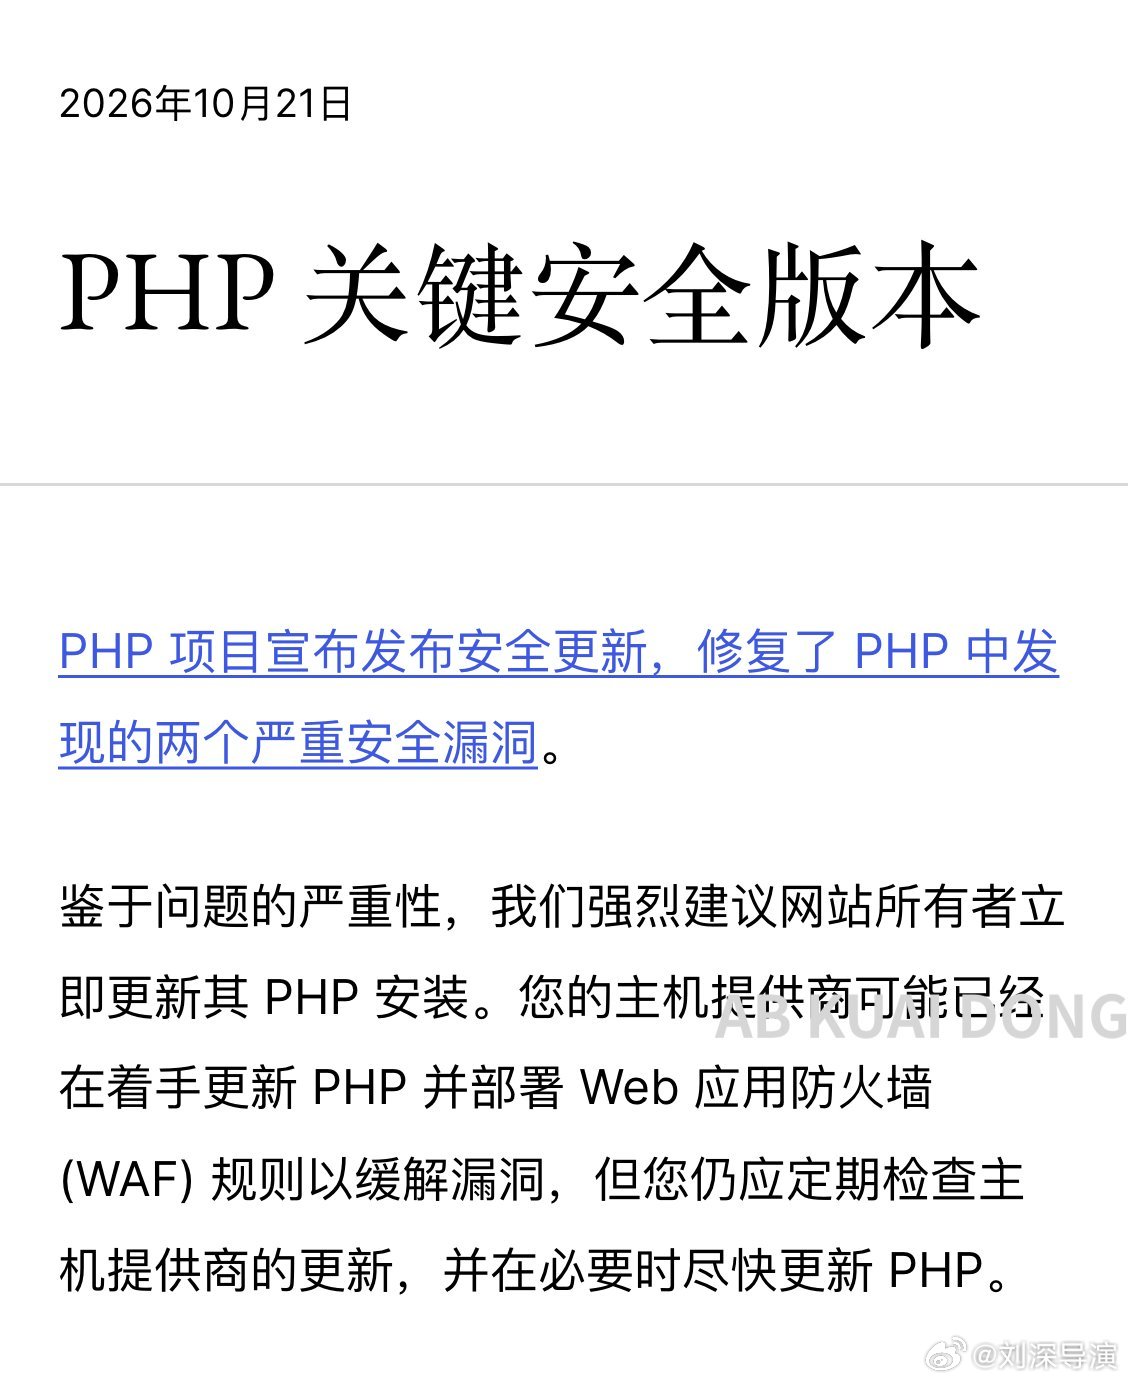
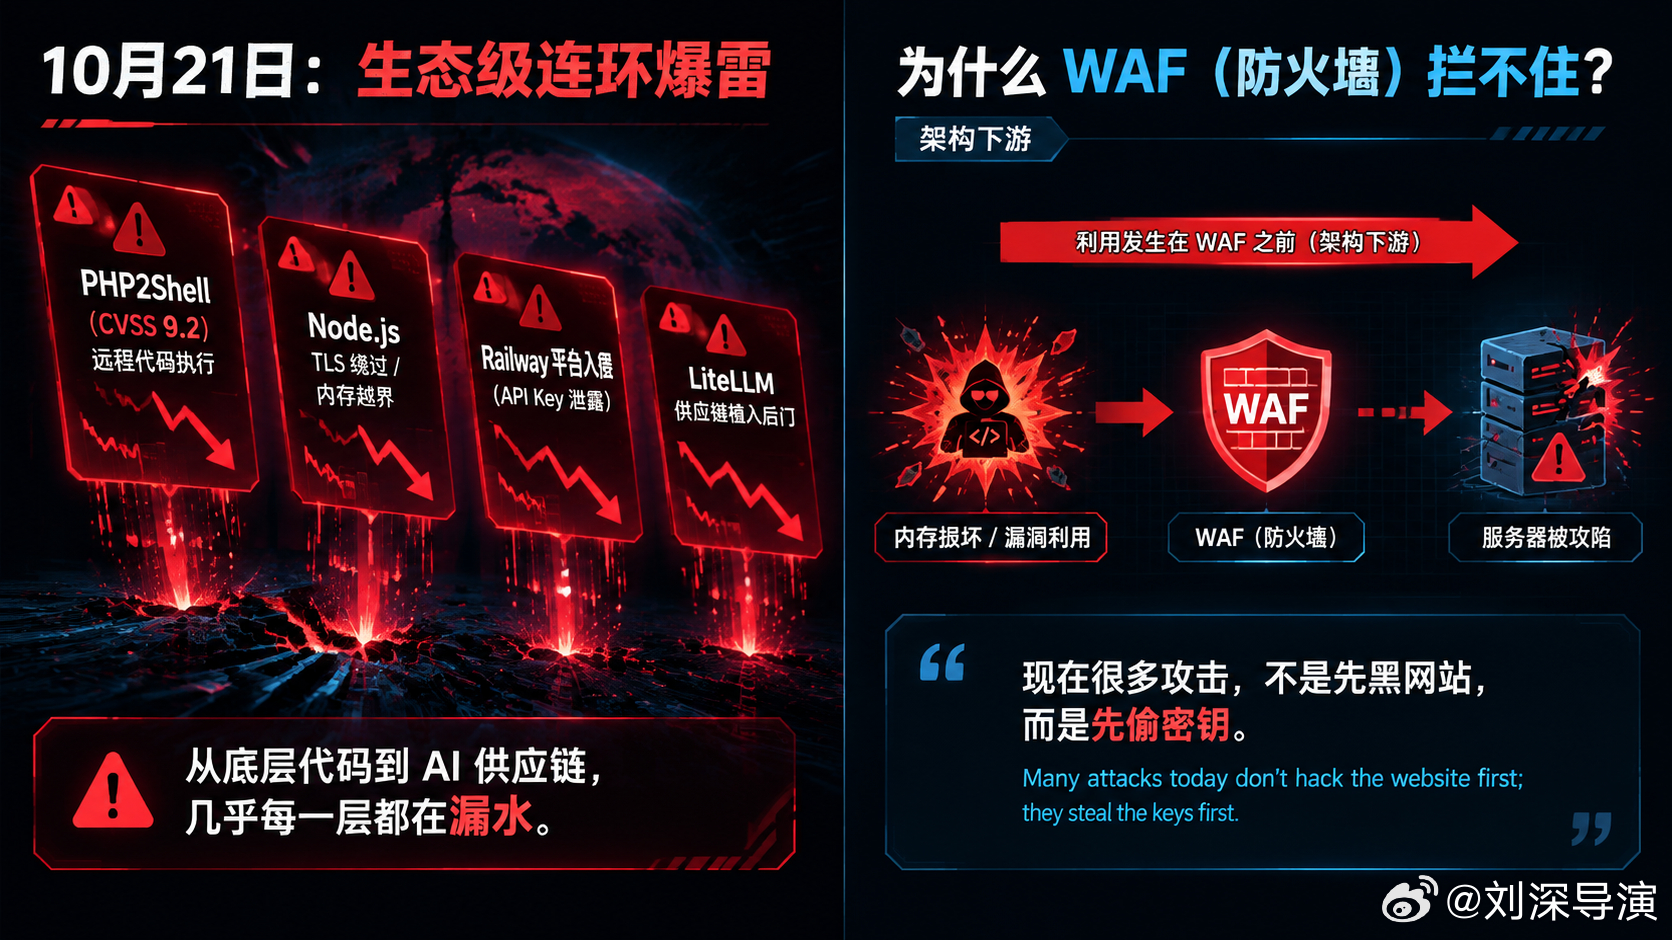
2026年10月,由AI辅助挖出的PHP致命漏洞引发全球震荡,多国政府网站紧急下线,美国NSA甚至直接建议:“如果打不上补丁,就拔掉网线。”但这只是冰山一角。同一天,Node.js、Railway、LiteLLM接连爆雷。当“偷密钥”代替了“黑网站”,当AI的攻击速度呈现“机器级”碾压,我们引以为傲的防火墙、WAF、甚至RLHF监控,为何全面失效?因为“外挂补丁”的时代已经破产。真正的危机在于,底层代码的漏洞与当前大模型的“无根Token”范式,患上了同一种绝症。面对机器速度的碾压,继续打补丁已是徒劳,人类唯一的出路,是彻底换掉范式地基。
深度长文,解析这场生态级灾难与AI安全的终极解药:📑《外挂补丁的破产:机器速度碾压人类防御——评PHP2Shell危机与外部安全体系的结构性失效》🔗 网页链接
📑Paper:Liu S. The Bankruptcy of External Patches: Machine Speed Crushing Human Defense—A Review of the PHP2Shell Crisis and the Structural Failure of External Security Systems[PP/OL]. ChinaXiv, 2026[2026-10-22]. T202610.00335.🔗 网页链接表意AI形根范式AI安全