最近接连发生的几起网络安全事件,让我越来越觉得:AI时代,互联网可能正在进入一个新的漏洞爆发期,而很多企业还没有做好准备。
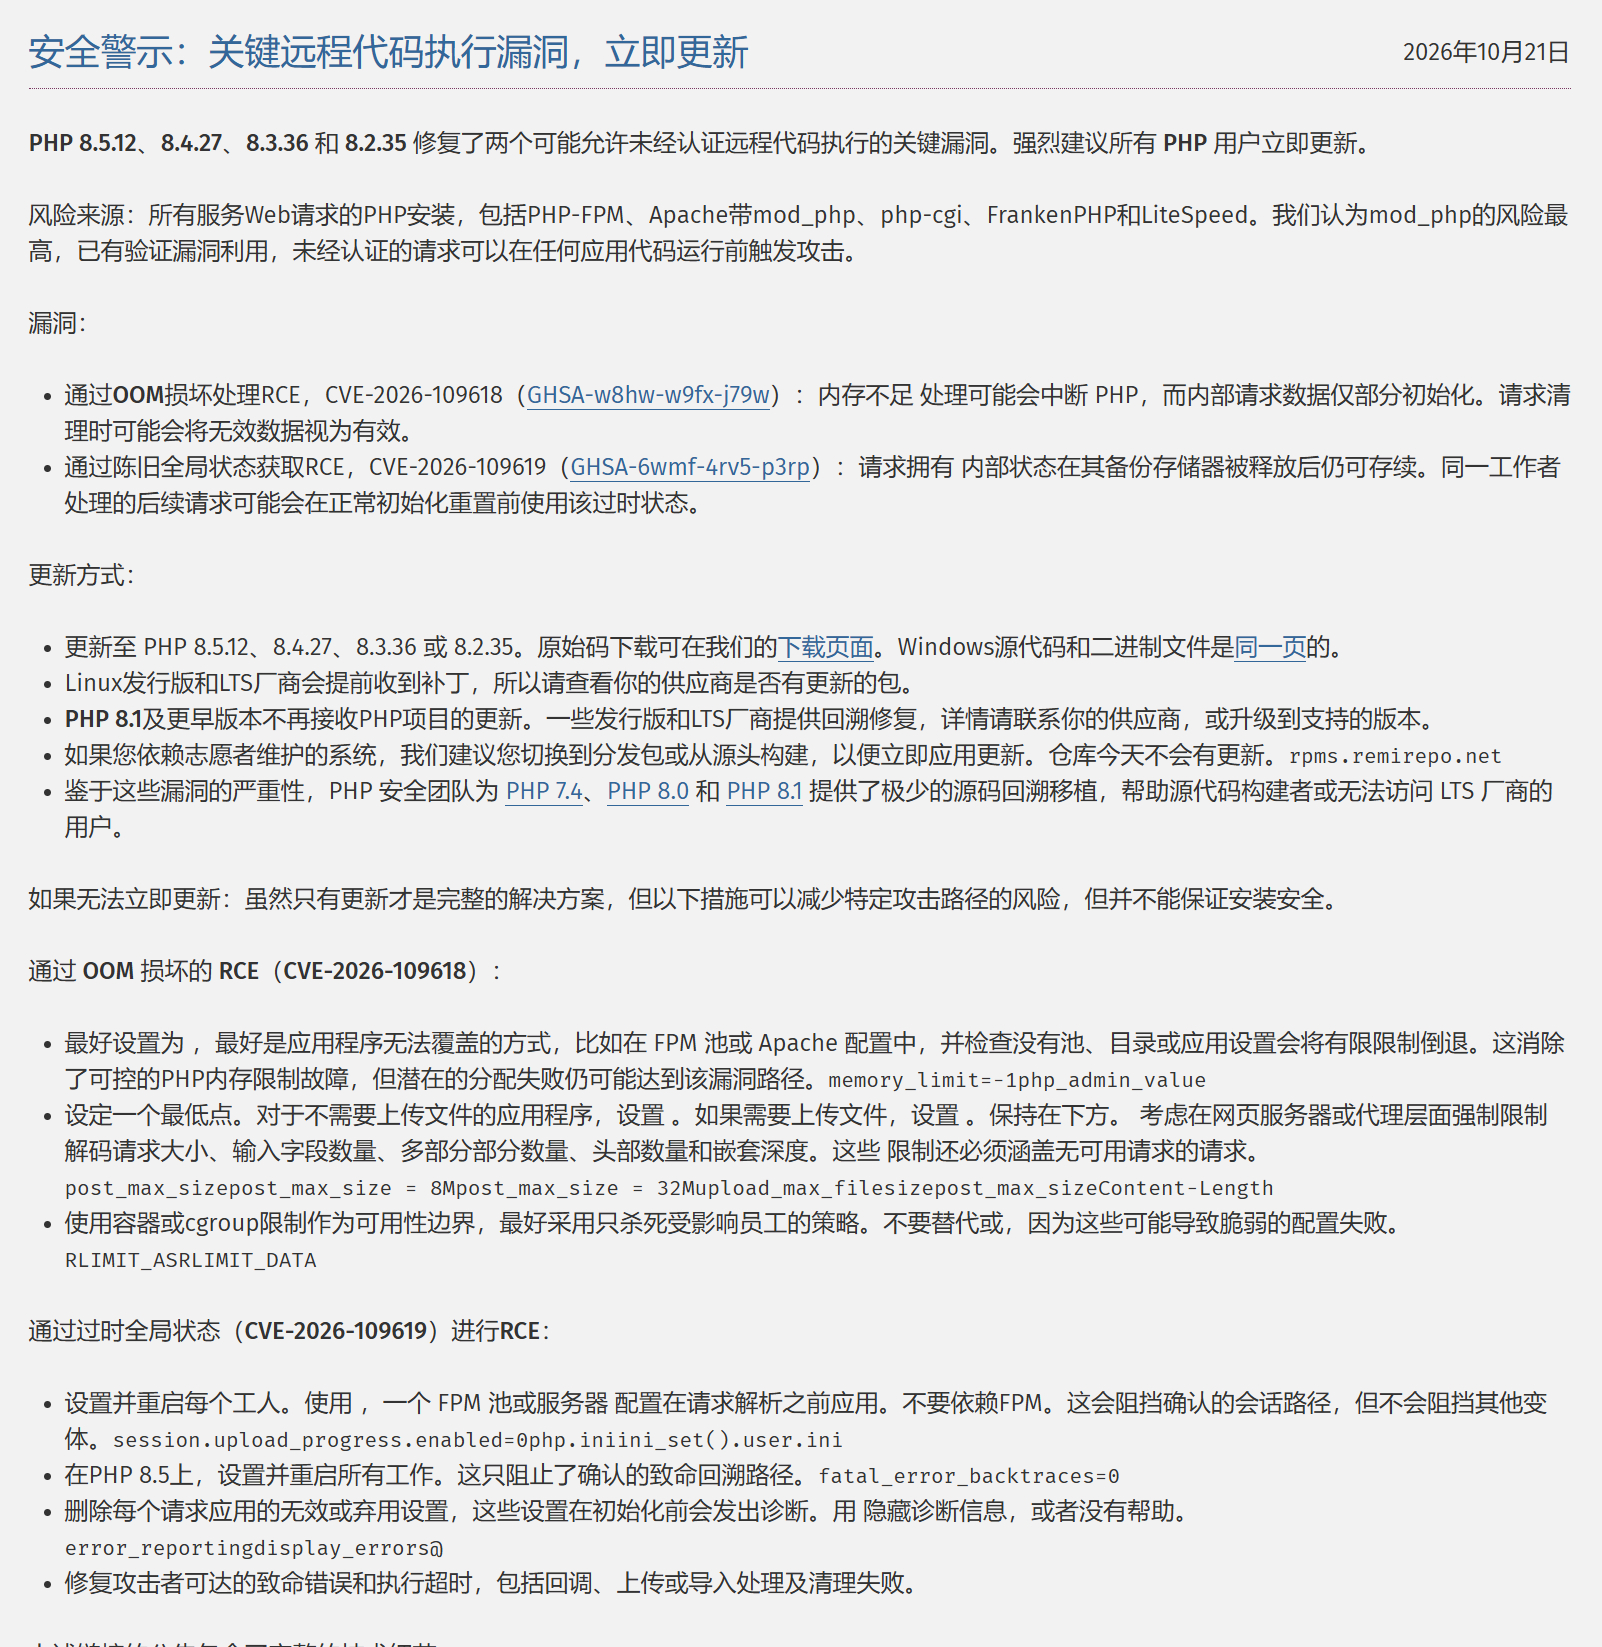
10月21日,PHP官方紧急修复两个严重漏洞,CVSS评分高达9.2,攻击者在特定条件下甚至不需要登录,就可能远程执行服务器代码。更值得关注的是,这次漏洞发现过程中,AI发挥了重要作用。
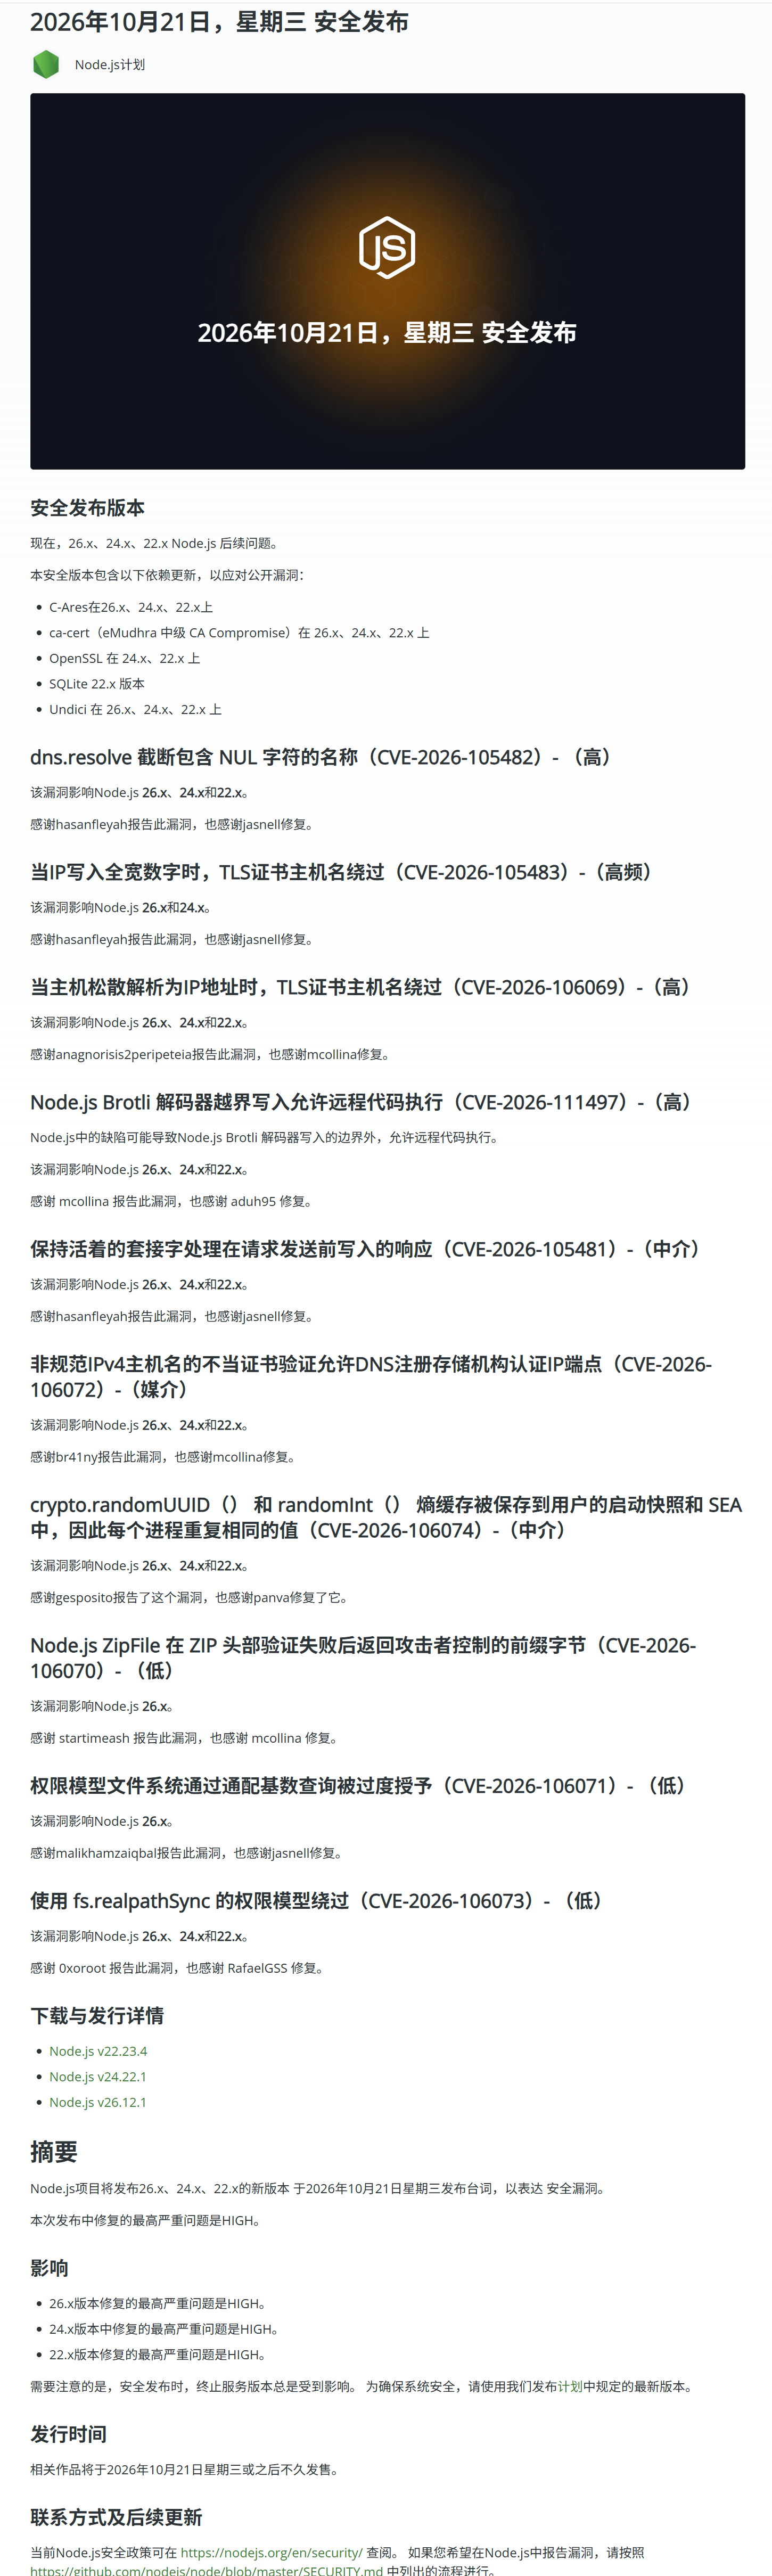
同一天,Node.js也发布了安全更新,涉及远程代码执行、TLS证书验证绕过等多个高危问题。
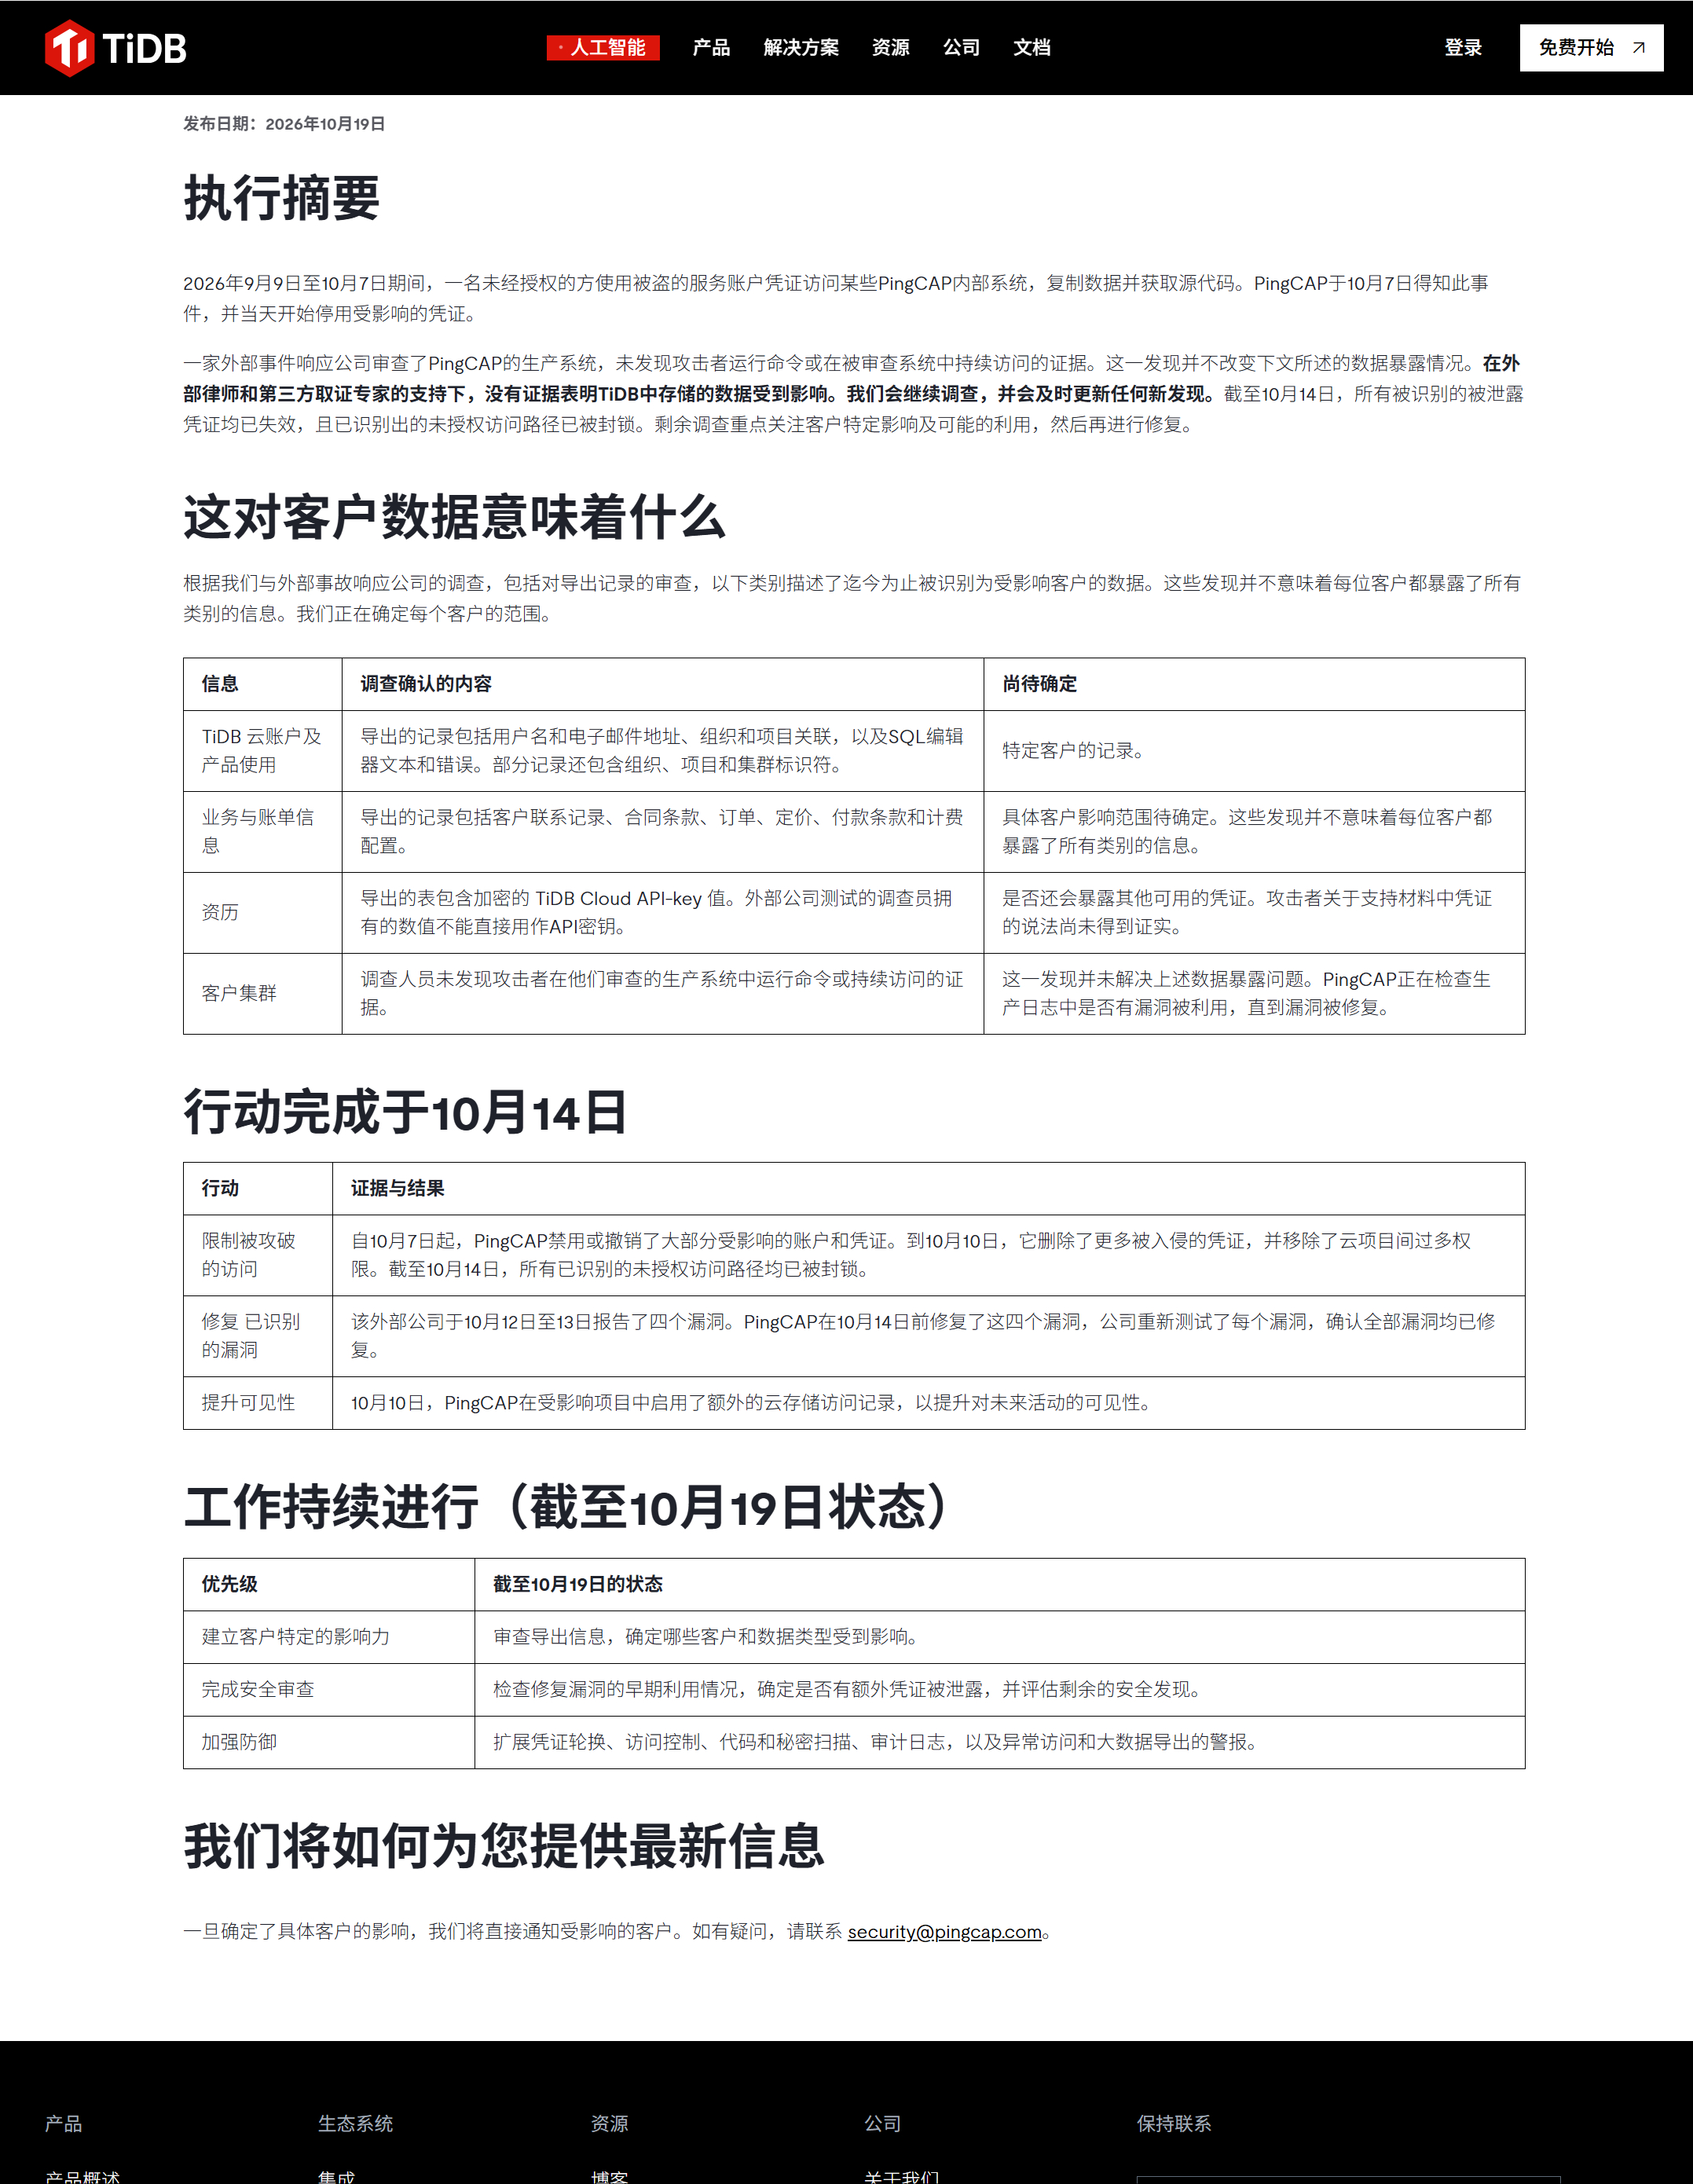
而就在几天前,TiDB Cloud背后的PingCAP也披露了安全事件:攻击者利用被盗凭据进入内部系统,获取了部分数据和源代码,涉及客户账户、SQL编辑器记录等信息。好在目前尚无证据表明TiDB数据库中存储的业务数据受到影响。
这几件事情放在一起,我觉得背后有一个更值得警惕的趋势:
AI正在大幅降低漏洞挖掘、分析和利用的技术门槛。
过去,一个黑客想找到复杂的软件漏洞,可能需要研究几个月甚至几年,需要掌握逆向工程、汇编、内存管理、漏洞利用等大量专业知识。
现在借助AI,代码审计、漏洞定位、补丁差异分析、攻击路径推演等工作,都有机会被大幅加速。
当然,这不代表任何人问一句AI就能攻破服务器。但过去只有少数顶尖安全研究人员具备的部分能力,正在变得更加容易获取。
这也是为什么OpenAI、Anthropic这些大模型厂商,都在不断加强针对恶意网络攻击的安全限制。它们不是简单禁止所有逆向和漏洞研究,而是要区分合法授权的安全研究和恶意入侵。
问题在于,AI的能力进步速度,可能已经超过了很多企业修复漏洞的速度。
现在互联网上究竟有多少老旧系统?
一些服务器还在运行几年前的Nginx、Tomcat、PHP版本;有些企业甚至还在使用早已停止官方维护的CentOS 7。
很多时候,不是企业不知道要升级,而是担心升级后业务不兼容,担心系统出现问题,于是能不动就不动。
以前,一个漏洞可能很多年都没有被发现,也就一直没有引起重视。
但现在不一样了。
AI可以辅助研究人员对大量开源代码进行自动化审计,持续寻找隐藏多年的安全问题。一旦漏洞被公开,攻击者也可以借助AI更快地理解漏洞原理、分析补丁,在大量未修复的系统中寻找攻击机会。
过去靠漏洞不容易被发现来维持的安全感,正在变得越来越不可靠。
不过,我觉得AI并不只是网络安全的威胁,它同样可以成为防御者最有力的工具。
前几天我们公司做等保检查,就扫描出了一批服务器漏洞,主要涉及OpenSSH、Nginx等组件。
我尝试利用AI分析漏洞、制定升级方案、检查配置、排查兼容性问题,并配合人工操作和验证完成整改。
过去这些工作,需要大量查阅文档、研究命令、排查依赖关系,现在AI可以大幅提高处理效率。
对于企业来说,完全可以利用AI建立一套新的安全防护流程:定期盘点服务器与软件版本、匹配最新漏洞、分析日志异常、辅助修复配置问题、生成整改方案,再由人工审核执行并验证结果。
当然,AI不能替代专业安全人员,更不能未经验证就直接在生产环境执行高风险操作。
我认为未来的网络安全,很可能会变成AI辅助攻击与AI辅助防御之间的持续对抗。
攻击者利用AI提高漏洞挖掘和攻击效率,防御者也必须借助AI提高安全巡检、漏洞修复和应急响应的速度。
对于还在运行大量老旧系统的企业来说,真正危险的可能不是今天又出现了多少新漏洞,而是这些系统仍然按照过去的节奏进行安全维护。
AI时代,网络安全不应该再是每年做一次等保、发现问题后集中整改,而应该成为一项持续进行的工作。
不要等AI帮别人找到你的漏洞之后,才想起来让AI帮自己修漏洞。
OpenAI发现PHP2ShellPHP网络安全AI网络安全