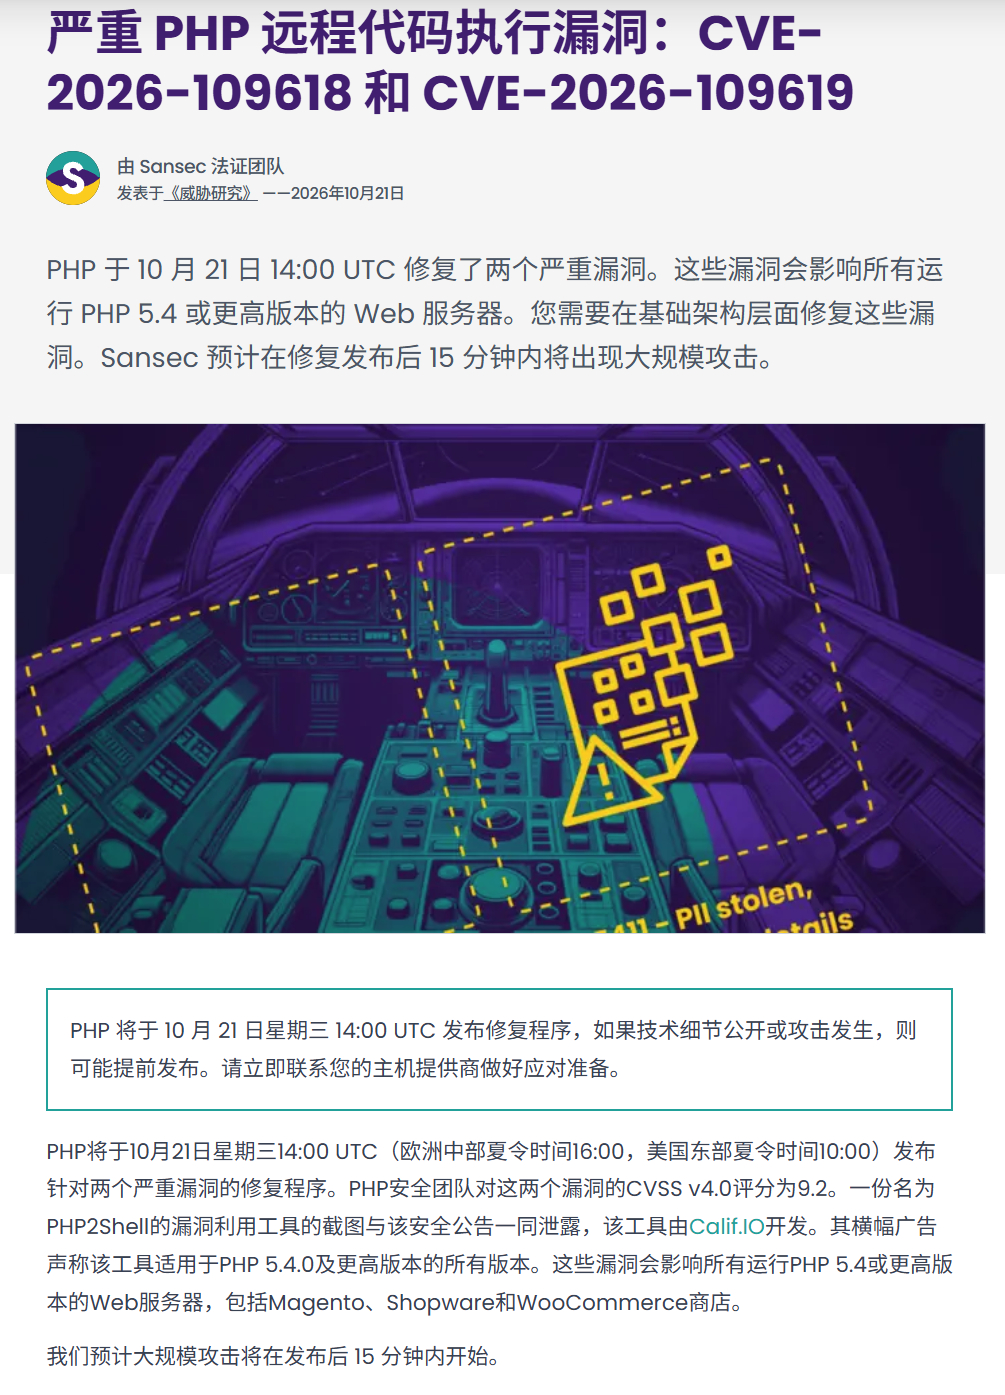
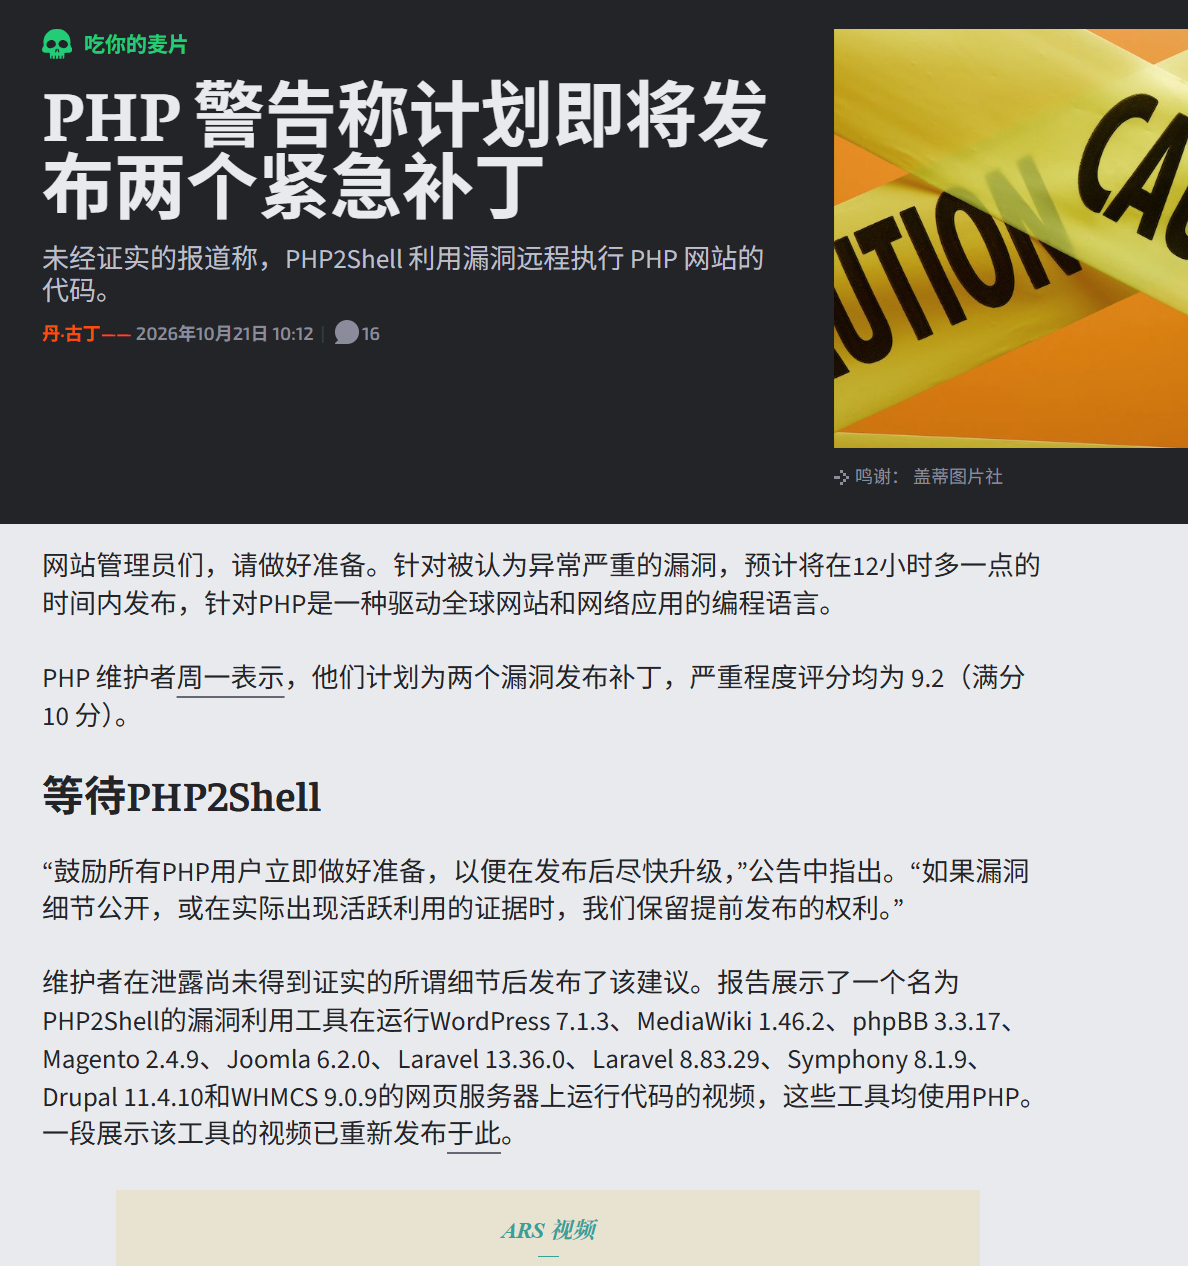
it那些事儿 🔥PHP2Shell 漏洞刷屏了?别慌,先看这篇最近安全圈炸锅的 “PHP2Shell” 漏洞组合(CVE-2026-109618 / 109619),CVSS 评分 9.2,真的不是标题党。
它到底多夸张?一句话:不挑框架,只看 PHP 版本。
漏洞在 PHP 解释器核心,业务代码还没跑起来就被触发了。WordPress、Laravel、Drupal、Magento……用啥框架都躲不开。影响范围从 PHP 5.4 一直到 8.5,波及面极广。
更吓人的是:利用工具截图在补丁发布前就流出了。安全厂商预判,补丁公开后 15 分钟内就可能出现大规模自动化扫描攻击。
还在跑 7.4 或更老版本的姐妹,公网服务建议先收敛访问、上 ACL 隔离,别裸奔。
顺带提一句 PwnEscape同期还有个 CVE-2026-99999(PwnEscape),CVSS 也有 9.3,但攻击向量是 “本地”(Local)。
啥意思?攻击者得先通过别的方式(比如 PHP2Shell)拿到你 VPS 或容器内部的执行权限,之后才能利用这个内核漏洞去读宿主机内存、甚至逃逸到物理服务器。
所以对普通 VPS 用户来说:PHP2Shell 是前线,PwnEscape 是后方。先把 PHP 补丁打了,再关注云厂商的宿主机内核修复公告。
行动清单🔍 立刻清点所有对外 PHP 实例的版本⬆️ 8.2+ 准备好维护窗口,补丁一出就升🛡️ EOL 版本先做网络隔离,别等📊 盯 Web 日志和流量审计,异常扫描早发现
别收藏吃灰,现在就去查版本。 你的服务器不会等你准备好。