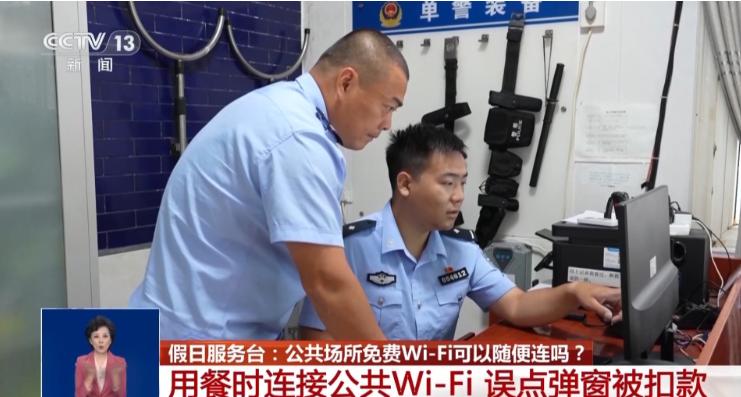
太不要脸了!近日央视报道,湖北荆州的谭女士在早餐店吃饭,顺手连了公共免费Wi-Fi。手机随即跳出一个“签到红包”,她以为是店里送的福利,就点了下去。没想到银行卡接连扣了三笔,收款方还是家没听过的公司。报警后,警方查出的真相让人后背发凉。
民警拿到谭女士的手机和银行流水就开始一笔一笔对,扣款记录看着不像盗刷,倒像是某种自动续费或者代扣。
问题很快回到那个“签到红包”上,它表面上是红包,点开却是一个伪装过的付费页面,页面里藏着默认勾选的选项,用户手指一点,就等于同意了某项服务的购买或者开通,后面的扣款流程自动跑起来,谭女士以为自己领的是福利,实际上踩进了一个设计好的扣费陷阱。
这个陷阱能成立,靠的不是多高深的技术,公共免费Wi-Fi的连接页面,谁都能看见,谁都能点。
有人把广告或者付费链接塞进这个页面,做成红包的样子,再用“签到”“福利”“免费领”这些字眼降低人的防备。早餐店人来人往,顾客坐下来第一件事常常是连网,注意力在食物和手机上,看到红包弹出来,下意识就点了。设计陷阱的人要的就是这一下下意识。
红包页面往往做得很急人,一个大按钮摆在中间,关闭的地方很小,或者干脆让你找不到。你怕错过,手指就按下去了。按下去之后,页面可能跳得很快,付款提示一闪而过,甚至什么提示都没有。等银行卡开始扣钱,用户还以为是别的消费。
谭女士遇到的三笔扣款,就是在这种糊里糊涂的状态里完成的,她不是把密码交给了谁,而是把“同意”两个字亲手点给了对方。
警方查下去发现,这类扣款往往不是直接偷走银行卡密码,而是利用用户点击时产生的“同意”记录。你点了,页面背后就认为你接受了条款。后续扣钱的时候,短信验证码可能被绕过,或者根本不需要验证码。等用户发现,钱已经划走了。
收款方常常是外地公司,名称陌生,普通人靠自己很难追,谭女士报警之后,民警帮她把扣款链路捋清楚,又联系相关平台和公司,扣走的钱才有了退回的可能。
事情说到这儿,真正让人后背发凉的,不是谭女士一个人丢了三笔钱,公共Wi-Fi在商场、餐馆、车站、酒店几乎随处可见,很多人已经习惯了看见免费网络就连,可免费两个字背后,未必是店家的善意。
有些Wi-Fi是正规店家提供的,有些却是被人动过手脚的,连接页面可以插广告,可以插链接,可以做成各种看着像福利的弹窗,你连上去,看到的每一个按钮都可能带着目的。
假Wi-Fi热点也能起一个和正规网络差不多的名字,用户在列表里看见两个相似的名字,根本分不清哪个是真哪个是假。
一旦连上假热点,手机发出的数据就可能被人截走,登录账号、支付密码、聊天记录,这些东西在普通网络里跑着,到了不安全的网络里就像放在透明袋子里。
你以为只是蹭个网,别人可能已经把你手机里的信息看了个遍,手机里那些自动登录的软件,还会在你不知情的时候把更多信息送出去。
谭女士遇到的是弹窗扣费,另一种风险是信息泄露,两种路子不一样,入口却常常是同一个。
公共场所的免费网络,尤其是没有密码的,谁都能连,店家自己可能都不知道,连接页面被人挂上了乱七八糟的东西。顾客出了事,回头找店家,店家也一头雾水。追到源头,往往要跨好几个平台和公司,普通人耗不起这个时间和精力。
那平时该怎么防,到了外面,手机里的自动连接Wi-Fi功能最好关掉,这个功能开着,手机遇到同名或者开放网络就可能自己连上去,你连什么时候连的都不知道。
确实需要用公共网络,先问清楚店家,哪个是他们的正规Wi-Fi,名字是什么,密码是什么,连上以后,网银、支付、转账这些操作不要做。手机上跳出红包、签到、免费领的页面,先别点,退出去,或者直接关掉浏览器。看着像便宜的东西,在公共网络里往往最贵。
谭女士这件事最后能报警、能查、能追,已经算运气不错,更多人遇到小额扣款,可能嫌麻烦就认了。可这种默认勾选、自动扣费的套路,吃的就是大家嫌麻烦的心理。你越是不看,它越是好使。
央视把这件事报道出来,不是让大家从此不敢连Wi-Fi,而是提醒一句,免费网络不是不能用,是不能闭着眼睛用。手指点下去之前,多停一秒,很多麻烦就能挡在门外。