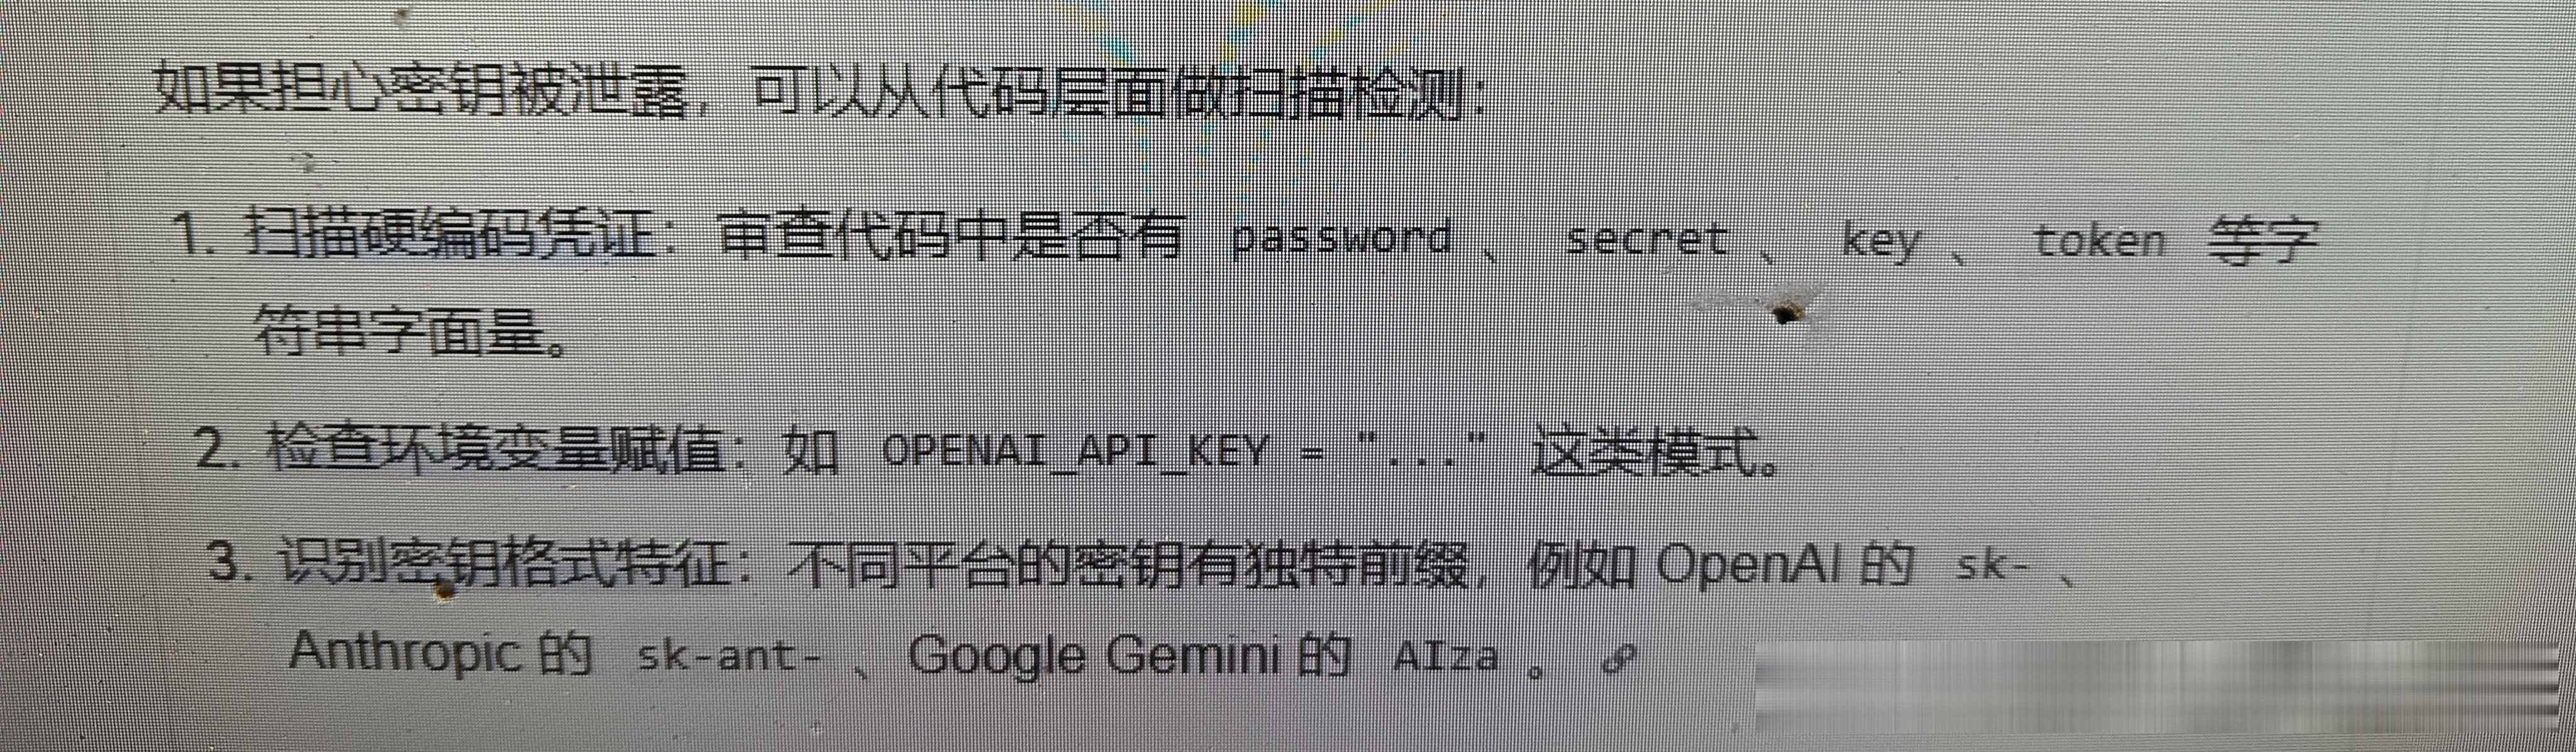
关于ai软件密钥加密包原创如果担心密钥被泄露,可以从代码1,扫描硬编码凭证:审查代码中是否有passwond secnet key, token等字符串字面量。2.检查环境变量赋值:如OPENAI_API_KEY-"这类模式。3,识别密钥格式特征:不同平台的密钥有独特前缀,例如OpenAI的sk-、Anthropic的 sk-ant-、Google Gemini的AIza。
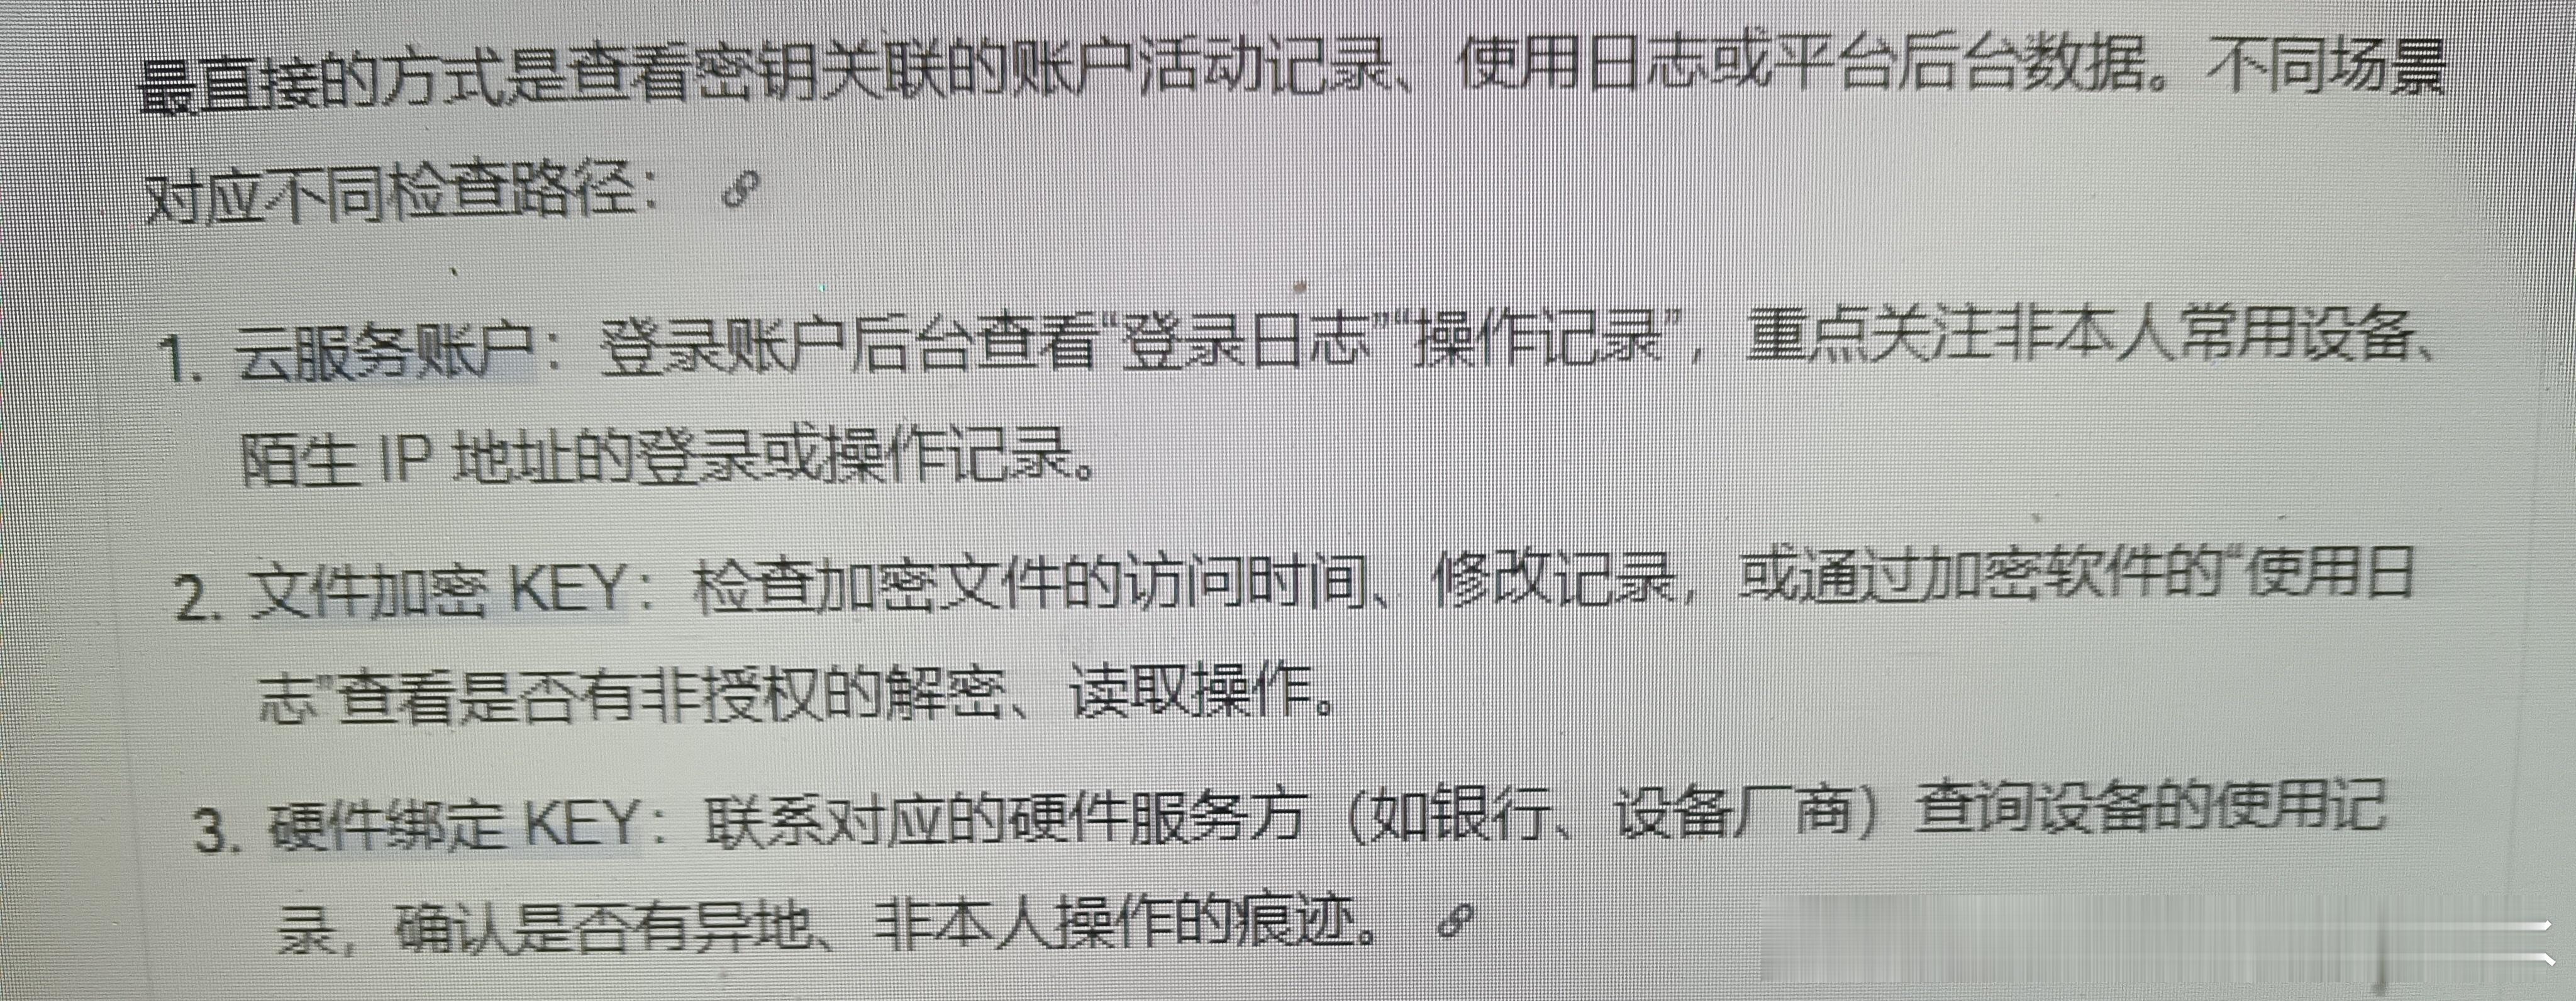
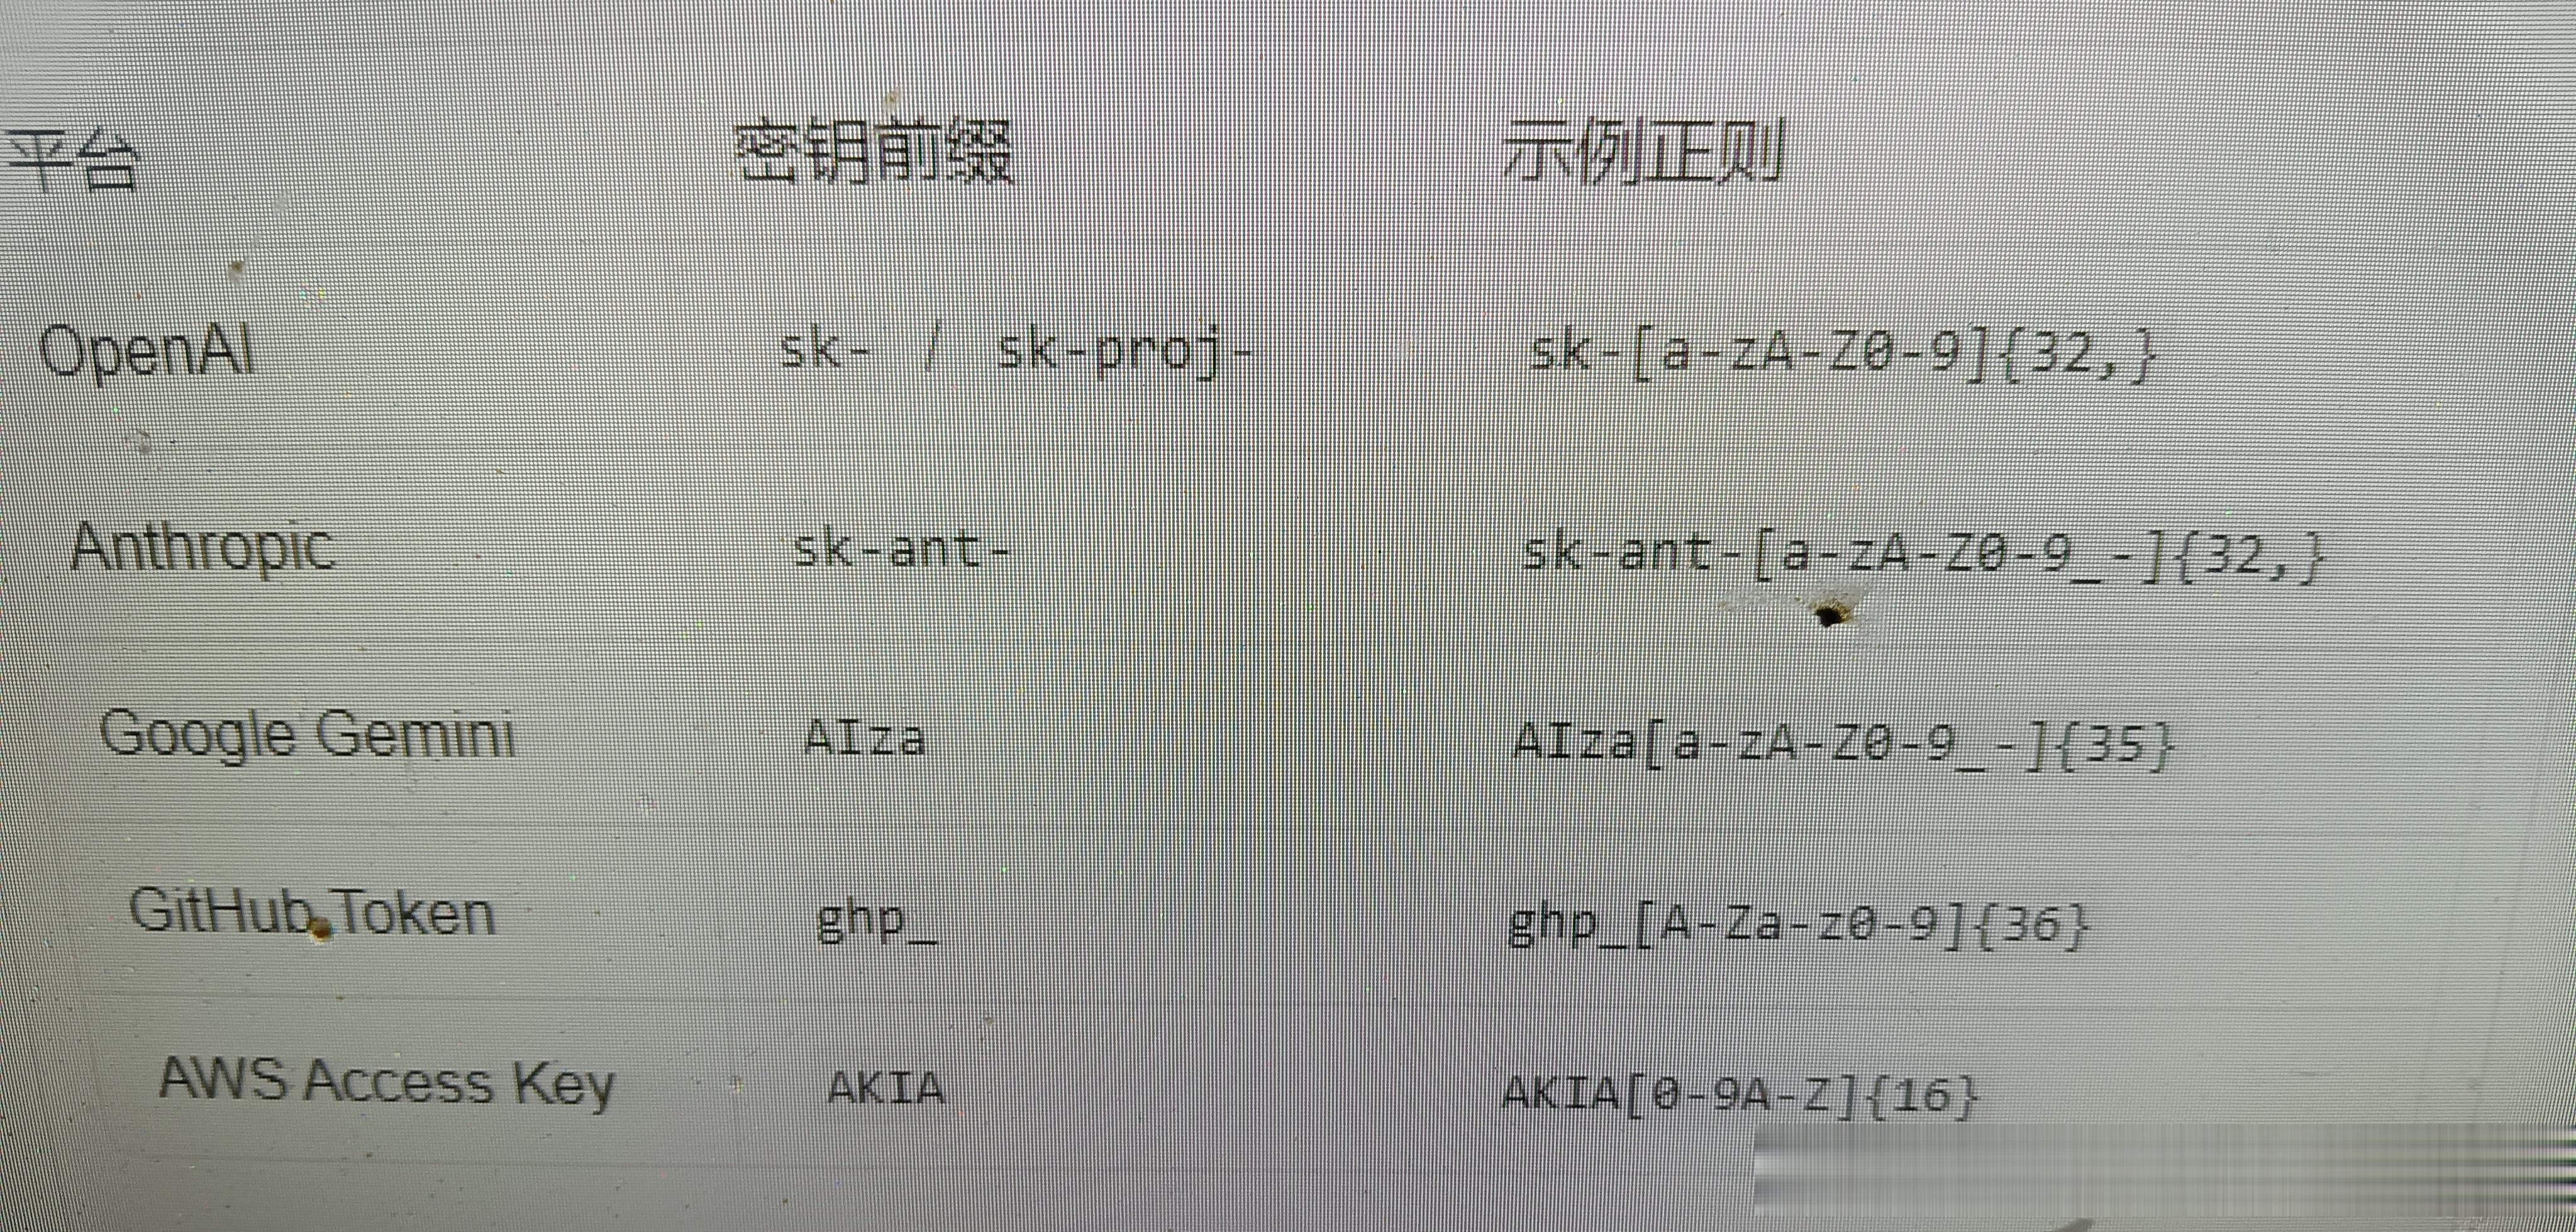
查看密钥关联的账户活动记录、使用日志或平台后台数据。不同场景对应不同检查路径:1,云服务账户:登录账户后台查看登录日志操作记录",重点关注非本人常用设备、陌生IP地址的登录或操作记录。2、文件加密KEY:检查加密文件的访问时间、修改记录,或通过加密软件的"使用日志"查看是否有非授权的解密、读取操作。3,硬件绑定KEY:联系对应的硬件服务方(如银行、设备厂商)查询设备的使用记录,确认是否有异地、非本人操作的痕迹。平台 密钥前綴 示例正则
OpenAl sk- sk-proj- sk-[a-zA-ze-9](32,}
Anthropic sk-ant- sk-ant-[a-ZA-Z0-9_-]{32,}
Google Gemini AIza Alza[a-zA-ze-9_-]{35}
GitHub Token ghp_ ghp_[A-Za-ze-9][36}AWS Access Key AKIA ΑΚΙΑ[Θ-9Α-Ζ]{16}以下为原创 通过如果担心密钥被泄露,可以从代码1,扫描硬编码凭证:审查代码中是否有passwond secret key, token等字符串字面量。2.检查环境变量赋值:如OPENAI_API_KEY="...”这类模式。3,识别密钥格式特征:不同平台的密钥有独特前缀,例如OpenAI的sk-、Anthropic的 sk-ant-、Google Gemini的AIza。发现这个字段就开始各种形式加密,不间断通过扫描云账户日志,发现异常就立马修复,文件做加密key.硬件做加密key,最好对我们不懂代码拿ai简单一点,就是做个工具包,我们用ai编程时候,买点一次密钥包进行加密保护(要懂代码做)