不靠软件补丁防漏洞!AMD Zen 6用硬件搞定:性能白赚,Linux直接关掉“拖油瓶”
一个困扰了CPU行业好几年的难题,被AMD用一块“标签”解决了。
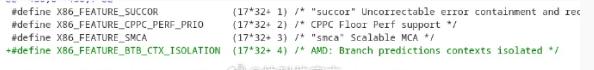
2026年10月,Linux 7.4内核合入了一项针对AMD Zen 6处理器的关键补丁。核心内容只有一句话:利用Zen 6新增的BTB CTX硬件隔离功能,正式关闭开销巨大的SafeRET软件安全缓解措施。补丁由AMD工程师Borislav Petkov提交,2026年9月已合入x86/bugs分支,预计随Linux 7.4正式发布。
翻译成大白话:以前防漏洞靠软件“打补丁”,每做一次操作都要多跑几步冤枉路;现在防漏洞靠硬件“上锁”,锁在芯片里,软件不用再绕路了。
拖了几年后腿的“安全税”
要理解这件事的意义,得先知道SafeRET是干什么的。
2023年曝光的SRSO漏洞(也叫Inception),利用的是CPU分支预测器的一个弱点。在Zen 1到Zen 4上,用户态进程和内核态共享BTB(分支目标缓冲区)条目。恶意进程可以“污染”预测条目,诱导内核跳转到错误地址,进而泄露敏感数据。
Linux的应对方案叫SafeRET。它通过重写返回指令序列,让攻击者没法瞄准分支预测器。这套机制确实管用,但代价也很直接:每一次函数返回,都要执行额外的指令。CPU每天要执行几十亿次函数返回,每一次都多跑几步,积累下来就是实打实的性能损耗。
这就是“安全税”。你确实更安全了,但你的CPU也被迫变慢了。
Zen 6的解法:给BTB打上“标签”
Zen 6的做法,是在硬件层面把问题从源头掐掉。
BTB条目现在按上下文打上标签。内核的预测查询永远不会命中用户进程植入的条目,特权级隔离在芯片设计阶段就生效了。攻击者再怎么“污染”,也只能污染自己那一亩三分地,碰不到内核。
既然硬件已经管住了,Linux就没有理由继续背着SafeRET这个包袱。补丁的核心逻辑就是:检测到Zen 6的BTB隔离能力,直接关掉SafeRET。
对Zen 6用户来说,这就是一次实打实的免费性能回归。你什么都没做,系统就变快了,因为内核不再替你交那份“安全税”。
但别理解成“漏洞全没了”
AMD和Linux内核开发者在这件事上很坦诚:BTB隔离只覆盖用户态到内核态、客户机到宿主机这两条路径。
用户进程之间的攻击向量,依然要靠Spectre v2防护和上下文切换时的IBPB屏障来处理。虚拟机之间的攻击路径,同样需要原有机制兜底。Zen 6不是“百毒不侵”,它只是把最影响性能的那条攻击路径,用硬件堵死了。
另外,这个补丁目前主要影响Linux平台。Windows端的适配节奏会慢一些,但方向是一致的——硬件能做的事,没理由让软件一直扛着。
说句实在的
AMD这几年在安全漏洞这件事上,口碑其实不算好。Zen 1到Zen 4的SRSO问题拖了几年,软件缓解的性能代价一直由用户买单。Zen 6这次用硬件解决,算是把欠的账还上了一部分。
更值得琢磨的是这个思路的转变:安全不应该总是“性能的对立面”。过去十几年,CPU厂商和安全研究者一直在玩猫鼠游戏——漏洞出来了,打补丁,性能掉一截,用户忍着。Zen 6的BTB隔离证明了一件事:有些问题,与其在软件层反复缝补,不如在设计芯片的时候就把它焊死。
当然,硬件修复的成本最终会体现在芯片面积和价格上。但对于那些每天跑着几十亿次函数返回的服务器和PC来说,用一点硅片面积换回长期免费的性能,这笔账算得过来。