这黑客真够狠的。
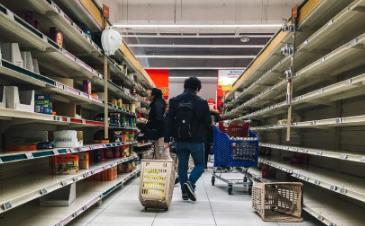
环球网等媒体10月13日援引外电报道,有黑客闯入了法国连锁超市统一管控的冷链物联网系统,远程改动冰箱冰柜等冷藏设施的温控参数,将温度甚至拉高到了50°C。高温当中,鲜奶、肉类、熟食迅速变质,大批量生鲜只好直接销毁,造成巨大经济损耗。
这不是哪一家店跳闸,是一夜之间几百家店一块儿出事,从巴黎郊区的社区超市一直蔓延到外省的小城里。
而且这帮黑客挑的下手地方很有意思。
他们没去碰收银台那套刷银行卡的系统,也没去翻会员数据库里的手机号身份证,而是绕到后台,摸进了管冷柜的那台工业控制主机。
这套系统是丹麦一家叫丹佛斯的公司做的,全欧洲大半个商超行业都在用,冷柜、冷冻展柜、外头的压缩机,全归它一个中央调度。
问题就出在这——用的人多,意味着一个漏洞捅开,几百上千家门店一起跟着遭殃。
事后查清楚,被攻破的都是丹佛斯4.0版本之前的老软件,补丁早就该打,一直没打。
具体怎么搞破坏的,说出来更让人后背发凉。
冷柜本身有个除霜功能,蒸发器挂厚霜了要定时化一化,正常一天也就工作两个钟头。
黑客把这个功能直接改成了"强制、持续"运行,还把目标温度死死钉在50度。
机器本来是制冷的,被这么一改,压缩机反过来不停加热,从深夜一直烧到天亮。
店员后来形容,冷柜摸着烫手,个别店线路扛不住,直接冒了烟,消防队都被叫过去了。
最有意思的是,被卷进来的受害者全是熟面孔。
家乐福自家承认旗下八十来家门店受了影响,英特马诗、U合作社这几大本土连锁无一幸免,连街边那些独立肉铺、专门卖冷鲜的小店,因为也装了同款控制器,夜里照样被人从远端拧开了阀门。
法国商业调频电视台算了笔账,光扔掉的货就是几百万欧元往上走,还没算停业整顿、重新进货、顾客临时换地方买这些看不见的损失。
事情闹到这一步,法国总理直接下令国家网络安全局介入,巴黎检察院立了案,定性是"大规模网络攻击"。
这还不止法国一家。
路透社的消息说,同一拨人顺手摸到了西班牙、葡萄牙、波兰、德国、比利时的商超系统,只是法国叫得最响。
同一周,荷兰和比利时那边的零售巨头Ahold Delhaize也爆出系统故障,虽然官方说两起事件不是一回事,但放在一块儿看,整个欧洲的商超冷链这个月都在打喷嚏。
把时间线往前拉几个月就明白,这不是孤立事件。
今年7月底,美国明尼苏达州三十多个城市的供水和污水处理厂被人协同动手,攻击的是现场控制柜里那种叫PLC的小电脑,专门挑罗克韦尔的老型号下手。
攻进来之后把操作人员挡在外头,水泵、水塔自动控制全停摆,小地方处理厂直接下线两三个钟头,工人只能跑到现场手动拧阀门。这事后来还扩散到美国至少七个州的水务单位。
今年5月,墨西哥蒙特雷的水务系统也被人盯上,更夸张的是,那帮黑客干活的时候已经在调用大模型帮着写入侵脚本,找人找漏洞的速度比早年快了一大截。
把这几件事摆一块儿看,风向已经很清楚了。早些年一提黑客,大家想到的是盗号、盗刷、敲诈网站弹个窗要比特币。
现在人家不稀罕你那点账号里的零钱了,盯上的是那些插在电网上、水管上、冰柜上的机器。
这些设备几十年前设计出来的时候,根本没想过要联网,觉得机房门锁上就安全。
后来为了省人工、远程调参数,全给接上了网,密码还是出厂默认那一串,补丁更是半年想不起来更一次。
结果就是,谁家买的设备越新、越智能、越号称"无人值守",背后那个能被外人远程摸到的口子就越大。
这件事跟普通人的距离,其实比想象中近得多。
小区水泵房里那些自动加压柜,医院药房里存疫苗的温控冰箱,路边外卖柜、快递柜,高速路口的ETC门架,停车场的道闸,背后全是这种工业控制系统。一家厂商出了漏洞,用它设备的成百上千家单位等于排排站等着被点名。
法国这案子最值得玩味的一点是,黑客没要一分钱赎金,也没威胁谁,纯粹就是把温度往上一拧,让你自己看着一柜一柜的货发臭。这种打法不冲钱来,破坏的是整个社会维持正常运转的那层底座。
真要追责,板子不能只打在黑客身上。商超上物联网、上远程管控本来是好事,一个技术员坐在办公室就能调全城冷柜的温度,省人力还省电。
但省钱省人力的同时,谁在盯这套系统的异常登录,老版本软件谁负责催着升级,出事之后断网多久能切回手动模式,这些事不能全甩给设备厂商。
法国那几家连锁这次损失惨重,事后一查用的都是早就该淘汰的旧版本,这钱花得一点都不冤。
普通人家能做的事不多,去超市挑冷鲜肉、看酸奶的时候,顺手多瞅一眼冷柜玻璃上有没有水珠、产品包装有没有胀袋异味,真碰上状态不对的东西别图便宜买回家。
这事听着远,其实就是提醒所有人:联网的东西越多,脖子上被人 remotely 掐着的地方就越多,谁也别把"智能"俩字想成免费的午餐。